Cảnh báo lỗ hổng CVE-2026-105133 và CVE-2026-105134 trên AhsayCBS
Các chuyên gia bảo mật phát hiện chiến dịch khai thác lỗ hổng nghiêm trọng trên máy chủ sao lưu AhsayCBS để triển khai webshell và mã độc đào tiền ảo XMRig.

- Mối đe dọa: Tin tặc đang khai thác chuỗi lỗ hổng CVE-2026-105133 và CVE-2026-105134 trên nền tảng AhsayCBS.
- Tác động: Cho phép thực thi mã từ xa (RCE) với quyền NT AUTHORITY\SYSTEM, cài đặt webshell và mã độc đào tiền ảo XMRig.
- Phạm vi: Các phiên bản AhsayCBS đến 10.3.4 đều nằm trong diện bị ảnh hưởng.
- Khuyến nghị: Hạn chế quyền truy cập quản trị qua VPN hoặc IP tin cậy và kiểm tra các tiến trình bất thường.
Các nhà nghiên cứu bảo mật vừa phát hiện một chiến dịch tấn công mạng tinh vi nhắm vào các máy chủ sao lưu AhsayCBS. Kẻ tấn công đã tận dụng hai lỗ hổng bảo mật nghiêm trọng để chiếm quyền điều khiển hệ thống, cài đặt webshell và triển khai mã độc đào tiền ảo XMRig dưới vỏ bọc của các tiến trình hệ thống Microsoft Edge.
Phân tích chuỗi tấn công và lỗ hổng CVE-2026-105133, CVE-2026-105134
Chiến dịch tấn công bắt đầu được ghi nhận từ ngày 7 tháng 10 năm 2026. Kẻ tấn công kết hợp hai lỗ hổng để vượt qua cơ chế xác thực và thực thi lệnh với đặc quyền cao nhất trên hệ điều hành Windows. Lỗ hổng CVE-2026-105133 là lỗi xác thực trong hàm checkSysPwd, trong khi CVE-2026-105134 là lỗ hổng tiêm lệnh từ xa (Remote Command Injection) tại endpoint /rps/api/json/UpdateReceivers.do.
Sự kết hợp này cho phép kẻ tấn công bỏ qua các bước đăng nhập thông thường và thực thi các lệnh hệ thống với quyền NT AUTHORITY\SYSTEM. Mặc dù thông tin từ NVD cho rằng phiên bản 10.3.4 đã được vá, các báo cáo thực tế từ các chuyên gia an ninh mạng cho thấy phiên bản này vẫn tồn tại rủi ro, khiến các quản trị viên cần đặc biệt lưu ý khi đánh giá mức độ phơi nhiễm.
Cơ chế duy trì quyền truy cập và cài đặt mã độc
Sau khi chiếm được quyền truy cập, kẻ tấn công đã cấu hình một bộ tiếp nhận sao lưu (replication receiver) độc hại và đặt các webshell định dạng JSP vào thư mục web của ứng dụng. Các lệnh đáng ngờ được phát hiện thực thi thông qua cbssvcX64.exe, tệp thực thi dịch vụ của AhsayCBS. Kỹ thuật này tương tự như các cuộc tấn công z0Miner trước đây, nơi webshell được sử dụng để duy trì quyền truy cập lâu dài.
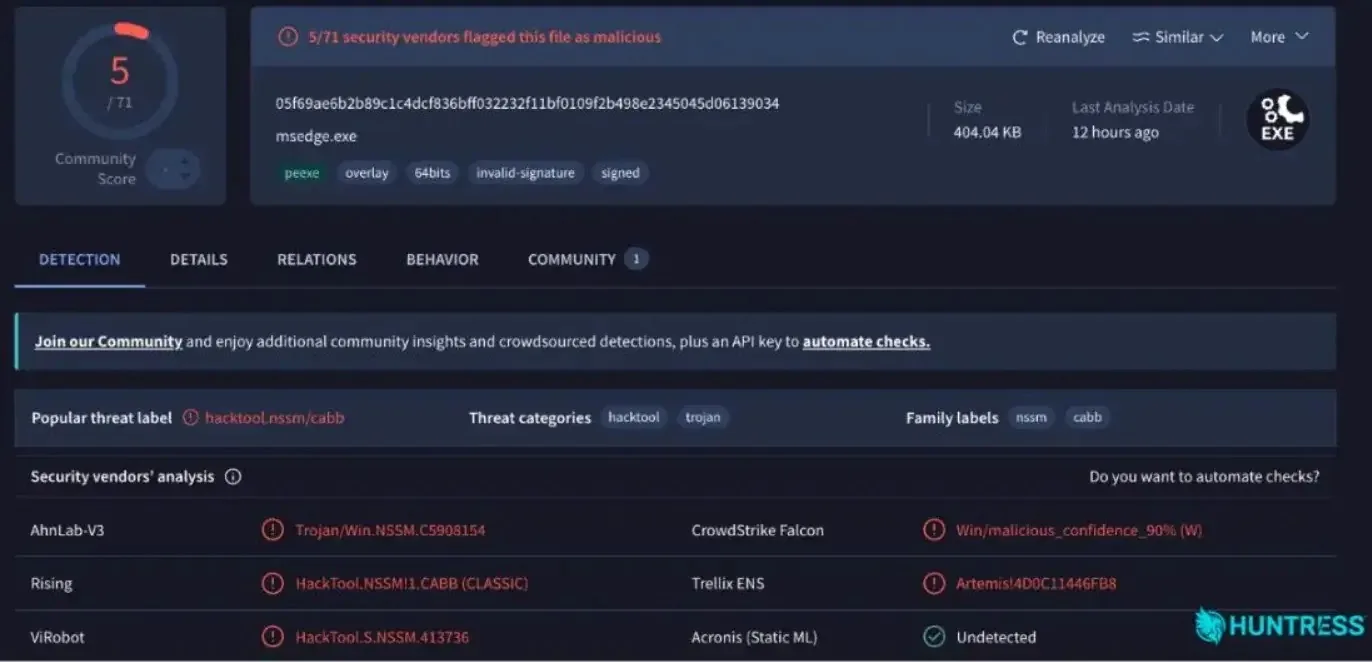
Kẻ tấn công đã tải xuống các tệp tin độc hại bao gồm Taskgmr.ps1, edge.exe, msedge.exe và config.json từ một endpoint lưu trữ đối tượng trên Alibaba Cloud. Trong đó, edge.exe thực chất là công cụ đào tiền ảo XMRig, còn msedge.exe là một bản sao đã bị sửa đổi của NSSM (Non-Sucking Service Manager), một tiện ích hợp pháp được sử dụng để duy trì các dịch vụ chạy ngầm.
Bảng tổng hợp các chỉ số IOCs
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Payload hosting | imagefiles-backup.oss-ap-southeast-7.aliyunc[.]com | Máy chủ chứa mã độc và cấu hình |
| Mining pool | xmr.kryptex[.]network:8029 | Địa chỉ kết nối đào tiền ảo |
| Windows service | MicrosoftEdgeUpdateSvc | Dịch vụ duy trì hoạt động đào tiền |
| SHA-256 (edge.exe) | 4dcb0202fe8b2d4d7b183764e38184cd6ed50132786cc7e7d1f7f4bce1dd6f3d | Mã băm tệp tin XMRig |
| SHA-256 (msedge.exe) | 05f69ae6b2b89c1c4dcf836bff032232f11bf0109f2b498e2345045d06139034 | Mã băm tệp tin NSSM giả mạo |
| SHA-256 (Taskgmr.ps1) | 481728a7c9c4c02be07051d9c1958d902ea6397ebb8952ab83944818e3d25d21 | Mã băm script PowerShell |
Hướng dẫn phòng thủ và giảm thiểu rủi ro
⚠️ Cảnh báo quan trọng: Các tổ chức đang sử dụng AhsayCBS cần ngay lập tức kiểm tra các tệp tin trong thư mục tạm (temp) và các dịch vụ Windows mới được tạo. Việc sử dụng certutil.exe để tải xuống các driver như WinRing0x64.sys là một dấu hiệu rõ ràng của hành vi xâm nhập trái phép nhằm tăng cường hiệu suất đào tiền ảo thông qua truy cập phần cứng cấp thấp.
Để bảo vệ hệ thống, các quản trị viên nên thực hiện các bước sau:
- Hạn chế truy cập: Chỉ cho phép truy cập vào giao diện quản trị từ các địa chỉ IP tin cậy hoặc thông qua kết nối VPN bảo mật.
- Giám sát tiến trình: Theo dõi các tiến trình lạ chạy dưới quyền SYSTEM, đặc biệt là các dịch vụ có tên giả mạo dịch vụ cập nhật của Microsoft.
- Kiểm tra tệp tin: Quét hệ thống để tìm kiếm các tệp tin có mã băm (SHA-256) đã được liệt kê trong bảng IOCs ở trên.
- Phục hồi hệ thống: Nếu phát hiện dấu hiệu bị xâm nhập, cần cô lập máy chủ, điều tra nguồn gốc và tiến hành khôi phục từ các bản sao lưu sạch đã được kiểm chứng.
Bạn có thể tham khảo thêm thông tin chi tiết về các kỹ thuật tấn công tại MITRE ATT&CK để cập nhật các quy tắc phát hiện cho hệ thống SIEM/EDR của đơn vị.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan