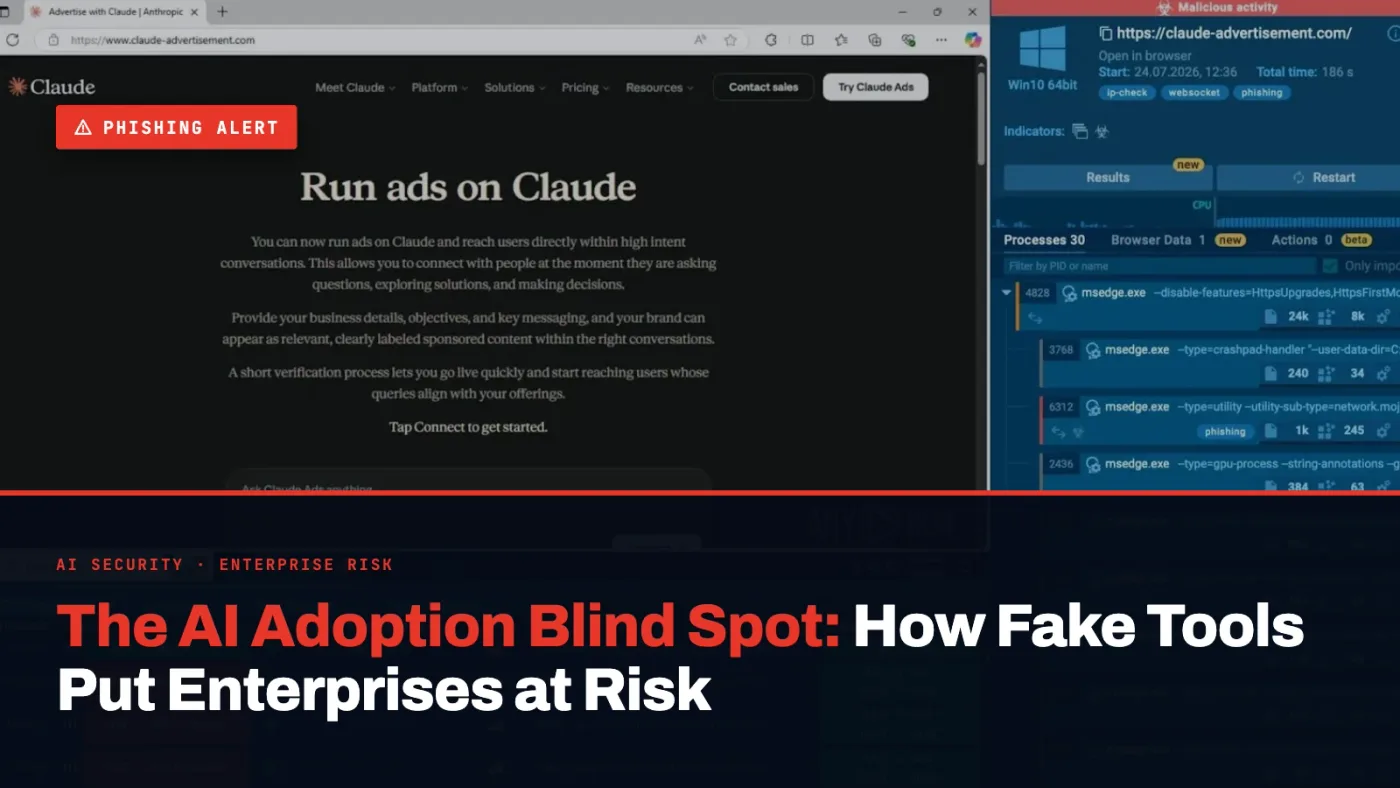
Điểm mù trong áp dụng AI: Mối nguy từ các công cụ AI giả mạo
Phân tích chuyên sâu về chiến dịch phát tán mã độc thông qua các ứng dụng AI giả mạo, đe dọa an ninh doanh nghiệp và cách thức phòng chống hiệu quả.
9p đọcChi tiết
Tập hợp các bài viết, chuyên đề và phân tích an toàn thông tin được gắn nhãn #Mã độc.
Phân tích chuyên sâu về chiến dịch phát tán mã độc thông qua các ứng dụng AI giả mạo, đe dọa an ninh doanh nghiệp và cách thức phòng chống hiệu quả.
Các nhóm tội phạm mạng đang tận dụng trí tuệ nhân tạo tạo sinh (Generative AI) để phát triển mã độc tùy chỉnh, tối ưu hóa kỹ thuật lừa đảo và đẩy nhanh tốc độ tấn công.
Các chuyên gia bảo mật phát hiện mã độc backdoor trong plugin Rank Math PRO, có khả năng tự tái tạo sau khi bị xóa, đe dọa nghiêm trọng đến an ninh website WordPress.
Các nhà nghiên cứu bảo mật phát hiện tin tặc đã xâm nhập tài khoản nhà phát triển của OVHcloud, chèn mã độc vào công cụ CLI để đánh cắp dữ liệu nhạy cảm từ người dùng.
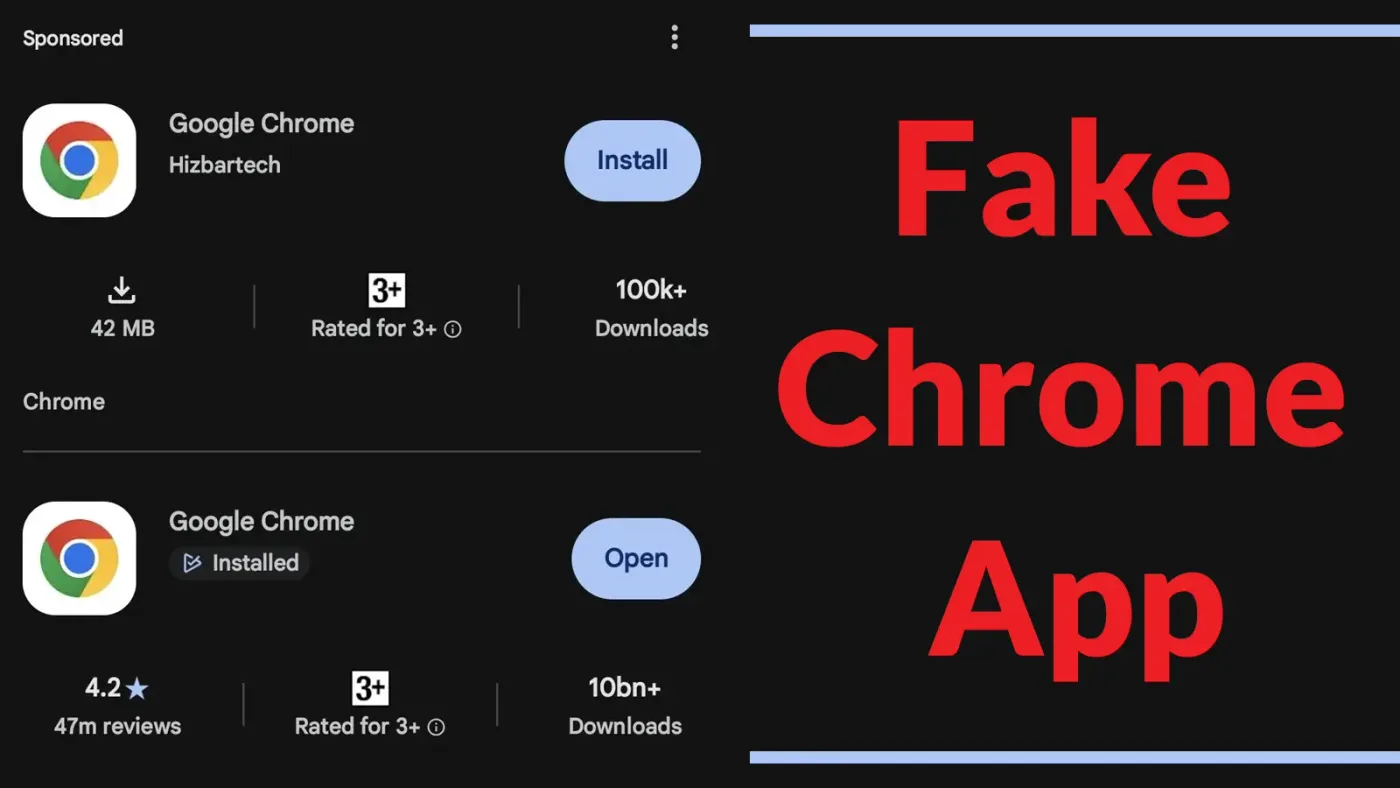
Một ứng dụng giả mạo Google Chrome với hơn 100.000 lượt tải xuống đã xuất hiện trên Google Play, làm dấy lên lo ngại về quy trình kiểm duyệt ứng dụng và quảng cáo độc hại.
Các nhà nghiên cứu bảo mật vừa phát hiện một chiến dịch tấn công nhắm vào quản trị viên IT thông qua kết quả tìm kiếm Google giả mạo, phát tán mã độc dưới vỏ bọc trình cài đặt PuTTY.
Nhóm tin tặc Kimsuky đang thực hiện chiến dịch tấn công mới bằng cách sử dụng tài liệu Word giả mạo để phát tán mã độc tống tiền Funhouse thông qua chuỗi script phức tạp.
Nhóm tin tặc Kimsuky đang triển khai chiến dịch GitPower, sử dụng GitHub và các nền tảng mã nguồn để phát tán mã độc, thực thi lệnh và đánh cắp dữ liệu từ các chuyên gia Ukraine.
Một sự cố lây nhiễm mã độc tại nhà thầu Nippon Columbia đã dẫn đến nguy cơ rò rỉ 8,7 triệu hồ sơ dữ liệu của Daiichi Kosho, bao gồm thông tin khách hàng và nhân viên.
Midnight Mimosa là một loại mã độc firmware Android tinh vi, lây nhiễm vào thiết bị ngay từ khâu sản xuất, cho phép kẻ tấn công thực hiện gian lận quảng cáo và điều khiển thiết bị từ xa.