Phân tích ứng dụng giả mạo Google Chrome trên Google Play: Mối đe dọa tiềm ẩn
Một ứng dụng giả mạo Google Chrome với hơn 100.000 lượt tải xuống đã xuất hiện trên Google Play, làm dấy lên lo ngại về quy trình kiểm duyệt ứng dụng và quảng cáo độc hại.

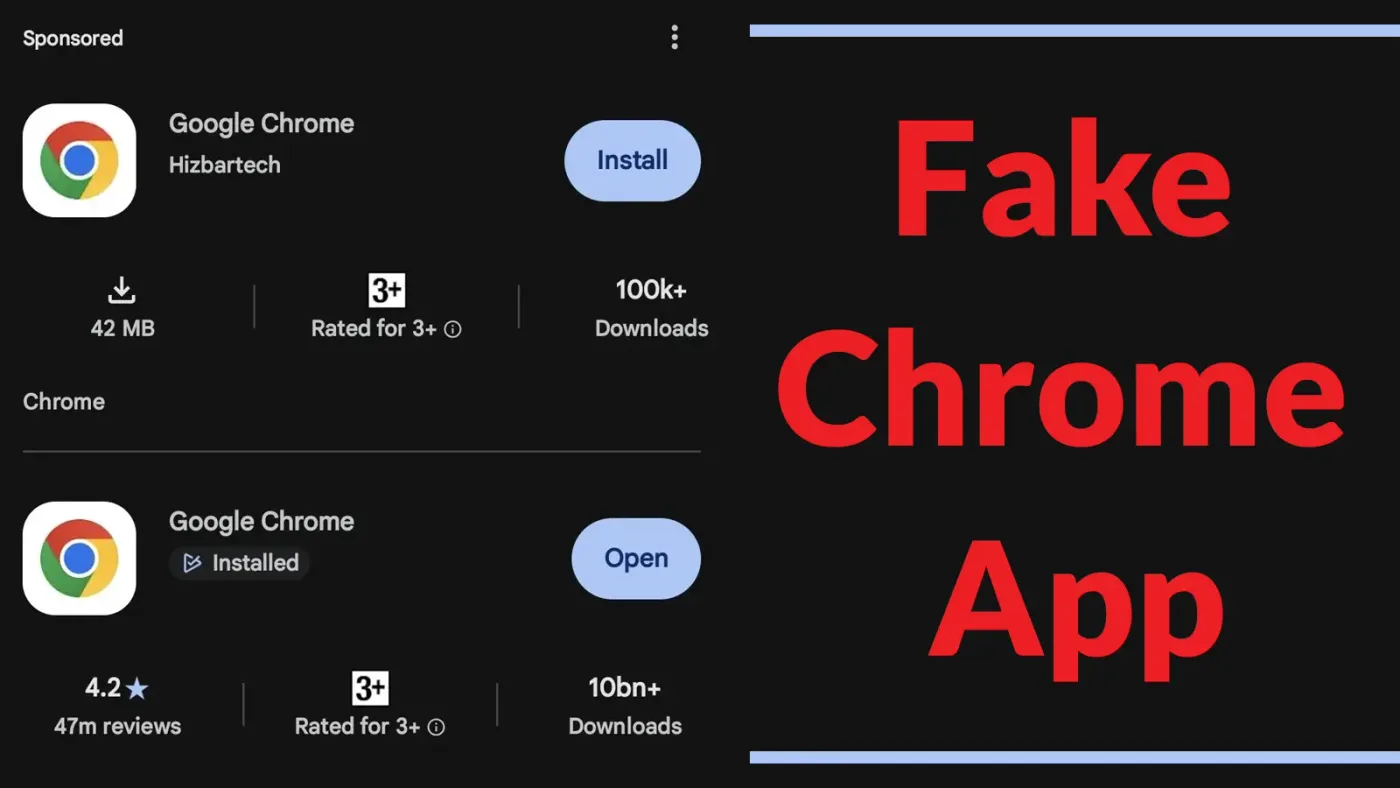
- Phát hiện ứng dụng giả mạo: Một ứng dụng mạo danh Google Chrome đã xuất hiện trên Google Play, sử dụng tên và biểu tượng của trình duyệt chính chủ để đánh lừa người dùng.
- Cơ chế lừa đảo: Ứng dụng được phát triển bởi 'Hizbartech' thay vì Google LLC, từng được ngụy trang dưới dạng một trò chơi có tên 'Ball Bounce' trước khi thay đổi nhận diện.
- Rủi ro bảo mật: Mặc dù chưa có bằng chứng về mã độc tống tiền hay đánh cắp mật khẩu, việc ứng dụng này xuất hiện trong kết quả tìm kiếm được tài trợ là một lỗ hổng nghiêm trọng trong quy trình kiểm duyệt.
- Khuyến nghị: Người dùng cần kiểm tra kỹ thông tin nhà phát triển và định danh gói (package identifier) trước khi cài đặt bất kỳ ứng dụng nào.
Một ứng dụng giả mạo Google Chrome gần đây đã xuất hiện trên kho ứng dụng Google Play, thu hút sự chú ý lớn khi hiển thị con số hơn 100.000 lượt tải xuống. Sự việc này đã làm dấy lên những lo ngại sâu sắc về tính hiệu quả của các cơ chế kiểm duyệt ứng dụng hiện tại cũng như sự an toàn của các kết quả tìm kiếm được tài trợ trên nền tảng di động phổ biến nhất thế giới.
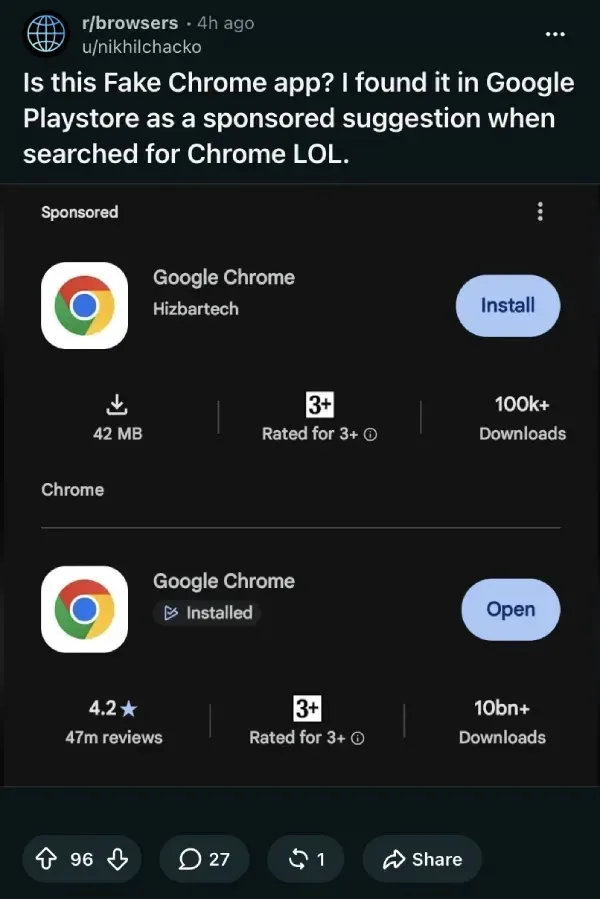
Theo các nhà nghiên cứu bảo mật, ứng dụng này đã sao chép toàn bộ tên gọi, biểu tượng và mô tả của trình duyệt Chrome chính chủ. Tuy nhiên, điểm khác biệt cốt lõi nằm ở nhà phát triển: ứng dụng này được đăng ký dưới tên 'Hizbartech' thay vì 'Google LLC'. Đáng chú ý, ứng dụng này còn xuất hiện ở vị trí cao nhất trong kết quả tìm kiếm dưới dạng một kết quả được tài trợ (sponsored result), tạo ra sự tin tưởng giả tạo cho người dùng.
Phân tích kỹ thuật và nguồn gốc ứng dụng
Các nhà nghiên cứu tại PiunikaWeb đã truy vết ứng dụng này và phát hiện ra rằng nó có liên quan đến một trò chơi có tên 'Ball Bounce'. Dựa trên các báo cáo từ Android Authority và SammyGuru, ứng dụng này đã thay đổi nhận diện thương hiệu từ một trò chơi sang trình duyệt web vào khoảng cuối tháng 9. Việc thay đổi danh tính sau khi đã được phát hành là một kỹ thuật thường thấy ở các ứng dụng độc hại nhằm né tránh sự giám sát ban đầu.
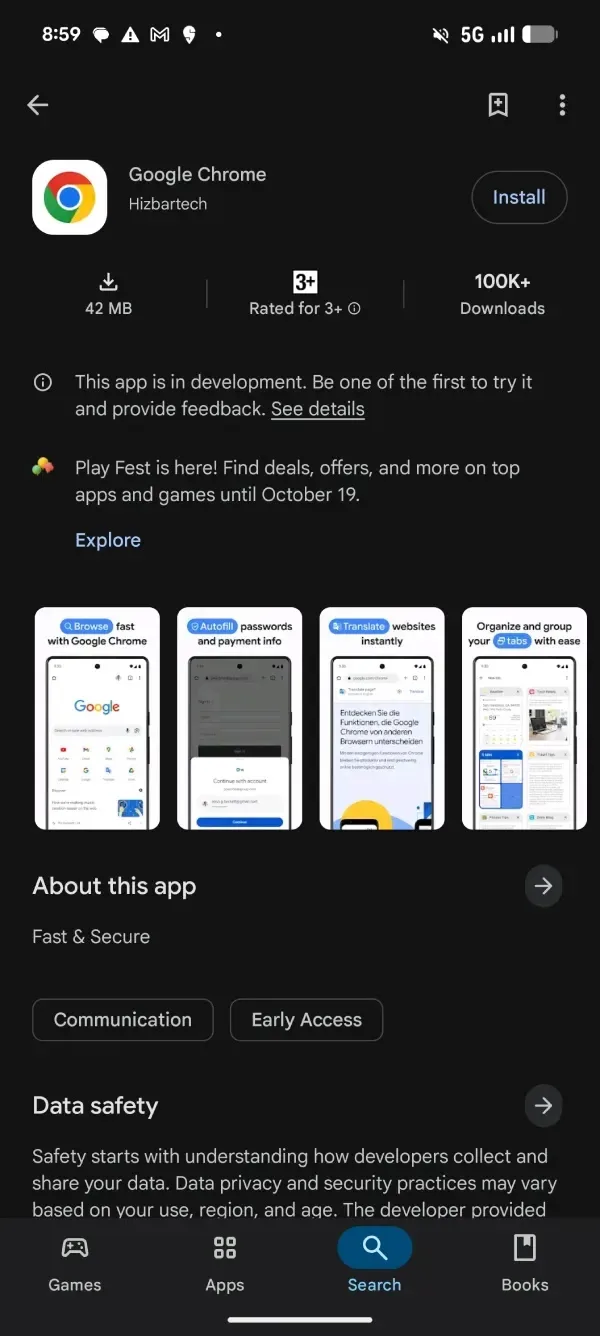
Một trong những manh mối quan trọng nhất để các chuyên gia an ninh mạng xác định mối liên hệ giữa các phiên bản là định danh gói (package identifier). Trong trường hợp này, định danh com.ballbounce.Hizbartech đã vạch trần bản chất thực sự của ứng dụng, bất chấp việc tên hiển thị và biểu tượng đã được thay đổi để mạo danh trình duyệt Chrome.
Hành vi thực tế của ứng dụng
Mặc dù có tên gọi là Google Chrome, nhưng khi người dùng cài đặt ứng dụng có dung lượng 42 MB này, họ không nhận được một trình duyệt web. Thay vào đó, ứng dụng hiển thị một giao diện liên lạc với các avatar AI và các phản hồi được soạn sẵn. Điều này cho thấy ứng dụng không thực hiện chức năng duyệt web mà chỉ đơn thuần là một vỏ bọc (wrapper) để đánh lừa người dùng.
⚠️ Cảnh báo quan trọng: Mặc dù chưa có bằng chứng xác thực về việc ứng dụng này chứa mã độc banking Trojan hoặc thực hiện đánh cắp mật khẩu, người dùng đã cài đặt ứng dụng này nên gỡ bỏ ngay lập tức và chạy Google Play Protect để quét toàn bộ hệ thống.
Bảng tổng hợp các chỉ số IOCs (Indicators of Compromise)
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Android Package | com.ballbounce.Hizbartech | Định danh gói xác định nguồn gốc trò chơi cũ |
| Nhà phát triển | Hizbartech | Tên đơn vị phát hành giả mạo |
| Tên ứng dụng | Google Chrome | Mạo danh thương hiệu trình duyệt tin cậy |
| Tên cũ | Ball Bounce | Nhận diện thương hiệu trước khi thay đổi |
| Dung lượng | 42 MB | Kích thước tệp tin cài đặt |
Khuyến nghị phòng thủ và săn tìm mối đe dọa
Đối với các đội ngũ an ninh mạng (SOC), việc phát hiện các ứng dụng giả mạo không chỉ dựa vào tên gọi mà cần tập trung vào định danh gói (package name). Đối với Google Chrome chính chủ, định danh gói luôn là com.android.chrome và nhà phát triển phải là Google LLC. Bất kỳ sự sai lệch nào so với các thông số này đều là dấu hiệu đỏ (red flag) cần được điều tra.
Các chuyên gia khuyến cáo người dùng và quản trị viên hệ thống nên thực hiện các bước sau để bảo vệ thiết bị:
- Kiểm tra nhà phát triển: Luôn xác minh tên nhà phát triển chính thức trước khi nhấn nút cài đặt.
- Kiểm tra định danh gói: Sử dụng các công cụ quản lý thiết bị để kiểm tra package name của các ứng dụng đáng ngờ.
- Sử dụng Google Play Protect: Đảm bảo tính năng này luôn được bật để tự động quét các ứng dụng độc hại tiềm ẩn.
- Giám sát quyền truy cập: Kiểm tra các quyền (permissions) mà ứng dụng yêu cầu; một ứng dụng trình duyệt không nên yêu cầu các quyền truy cập danh bạ hoặc tin nhắn không cần thiết.
Sự việc này một lần nữa nhấn mạnh tầm quan trọng của việc duy trì cảnh giác đối với các ứng dụng trên kho ứng dụng chính thống. Mặc dù Google đã gỡ bỏ ứng dụng này, nhưng các chiến dịch tương tự vẫn có thể tái diễn dưới các hình thức tinh vi hơn. Việc tích hợp dữ liệu từ các nguồn Threat Intelligence (TI) vào hệ thống SIEM/EDR là giải pháp tối ưu để phát hiện sớm các mối đe dọa tương tự trong tương lai.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan