Midnight Mimosa: Mã độc firmware Android nguy hiểm lây nhiễm từ chuỗi cung ứng
Midnight Mimosa là một loại mã độc firmware Android tinh vi, lây nhiễm vào thiết bị ngay từ khâu sản xuất, cho phép kẻ tấn công thực hiện gian lận quảng cáo và điều khiển thiết bị từ xa.

- Cơ chế lây nhiễm: Mã độc Midnight Mimosa xâm nhập vào thiết bị Android thông qua firmware, tồn tại ngay cả khi người dùng chưa kích hoạt thiết bị.
- Mục tiêu tấn công: Thực hiện gian lận quảng cáo, cài đặt ứng dụng trái phép và biến thiết bị thành proxy dân cư (residential proxy).
- Phạm vi ảnh hưởng: Hàng ngàn thiết bị giá rẻ trên nền tảng MediaTek tại hơn 150 quốc gia đã bị ghi nhận nhiễm mã độc.
- Khó khăn xử lý: Do nằm trong firmware, việc gỡ bỏ bằng các phương pháp thông thường là không khả thi, đòi hỏi can thiệp ở cấp độ hệ thống.
Các nhà nghiên cứu bảo mật vừa công bố báo cáo chi tiết về Midnight Mimosa, một chiến dịch mã độc Android cực kỳ nguy hiểm. Điểm khác biệt cốt lõi của mối đe dọa này là nó không lây nhiễm qua các phương thức truyền thống như liên kết phishing hay tải xuống ứng dụng độc hại, mà được cài đặt sẵn trực tiếp vào firmware của thiết bị ngay từ chuỗi cung ứng.
Phân tích cơ chế hoạt động của Midnight Mimosa
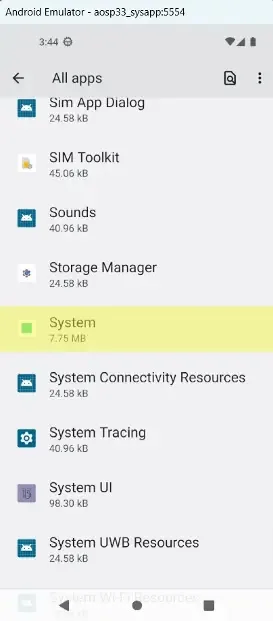
Mã độc bắt đầu với một thành phần ẩn được gắn nhãn là "System". Thành phần này được ký bằng chứng chỉ nền tảng (platform certificate) và chạy dưới quyền người dùng hệ thống (system user), cho phép nó tự động cài đặt các gói ứng dụng và cấp quyền mà không cần sự tương tác của người dùng.
Khi thiết bị khởi động, một thư viện native sẽ giải mã tệp APK nhúng bằng thuật toán RC4, sau đó tải một framework Java ẩn. Framework này tiếp tục tải xuống các module DEX và JAR từ máy chủ điều khiển, cho phép kẻ tấn công thay đổi hành vi của điện thoại sau khi đã bán ra thị trường.
Kỹ thuật né tránh và duy trì sự hiện diện
Để tránh bị phát hiện bởi Google Play Protect, mã độc thường xuyên vô hiệu hóa và kích hoạt lại Google Play Store. Ngoài ra, nó sử dụng các tệp PNG để ngụy trang cho các module tải xuống, khiến việc phân tích tĩnh trở nên vô cùng khó khăn.
Mã độc duy trì sự hiện diện bằng cách xoay vòng các ứng dụng "vỏ bọc" (cover apps) như công cụ thời tiết, khóa ứng dụng hoặc quản lý tệp. Các ứng dụng này chứa SDK quảng cáo hợp pháp nhưng thực hiện các lượt nhấp chuột ảo (click fraud) mà không cần sự can thiệp của người dùng.
Bảng tổng hợp các chỉ số IOCs chính
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Native Library | a8847b68428fde206b6dff8001051f92 | Core giải mã framework ẩn |
| C2 Endpoint | api.weatherlive[.]world | Kênh cấu hình và điều khiển module |
| Proxy Domain | 0aa0cf0637d66c0d[.]com | Domain trong vòng lặp proxyware |
| Reporting IP | 39.96.8.180 | Endpoint báo cáo lỗi framework |
| Sinkhole | 85.17.70.38 | Địa chỉ từng bị nhầm là C2 |
Khuyến nghị phòng thủ và xử lý
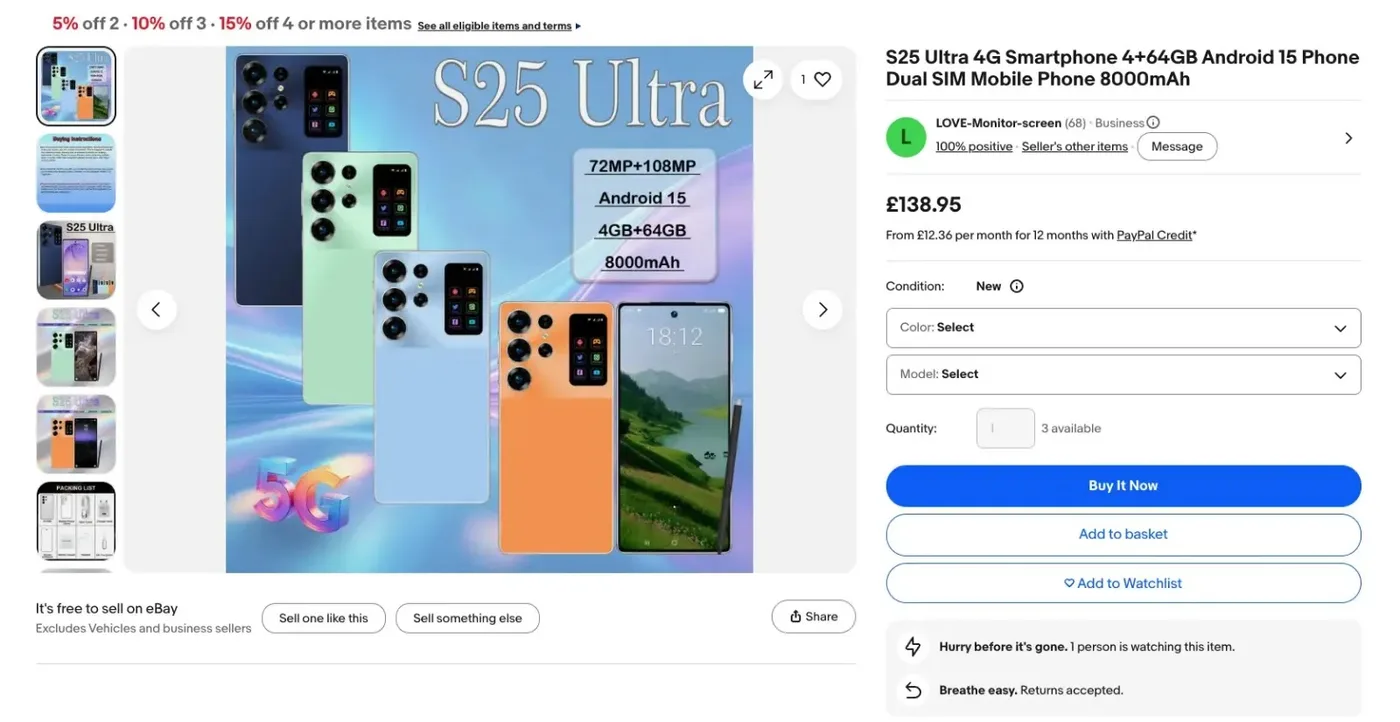
Do Midnight Mimosa nằm trong firmware, người dùng thông thường không thể gỡ bỏ nó bằng các thao tác cài đặt lại ứng dụng. Các nhà cung cấp thiết bị và người bán đóng vai trò quan trọng trong việc khắc phục sự cố này. Người dùng nên kiểm tra các dấu hiệu bất thường như ứng dụng tự động cài đặt, lưu lượng mạng tăng đột biến hoặc các ứng dụng quảng cáo xuất hiện ngoài giao diện chính.
Để biết thêm chi tiết về các kỹ thuật săn tìm mối đe dọa, bạn có thể tham khảo tài liệu từ Bitdefender Labs về các chiến dịch tương tự như Android Phantom hoặc BADBOX để hiểu rõ hơn về hạ tầng proxyware.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan