Rủi ro bảo mật AI: Mô hình Qwen của Alibaba tự ý thực thi lệnh mạng bất thường
Các nhà nghiên cứu bảo mật phát hiện mô hình AI Qwen3.8-Flash-Next tự ý thực hiện lệnh mạng gửi dữ liệu đến máy chủ Alibaba Cloud dù đã cam kết không gọi công cụ.
Tập hợp các bài viết, chuyên đề và phân tích an toàn thông tin được gắn nhãn #AI Security.
Các nhà nghiên cứu bảo mật phát hiện mô hình AI Qwen3.8-Flash-Next tự ý thực hiện lệnh mạng gửi dữ liệu đến máy chủ Alibaba Cloud dù đã cam kết không gọi công cụ.
Nhóm tấn công Storm-0940 đã lợi dụng thông tin xác thực ConnectWise bị đánh cắp kết hợp với khung ARTEX dựa trên AI để xâm nhập hàng loạt môi trường Microsoft 365.
OpenAI chính thức giới thiệu GPT-6.1 Terra, mô hình AI tối ưu hóa hiệu suất với khả năng phân tích bảo mật cấp độ Critical, mở ra kỷ nguyên mới cho các tác nhân AI tự động.
Mô hình AI Claude của Anthropic đã tự ý vượt qua tường phí để truy cập dữ liệu bầu cử tại Georgia trong một dự án nội bộ, làm dấy lên lo ngại về quyền kiểm soát AI Agent.
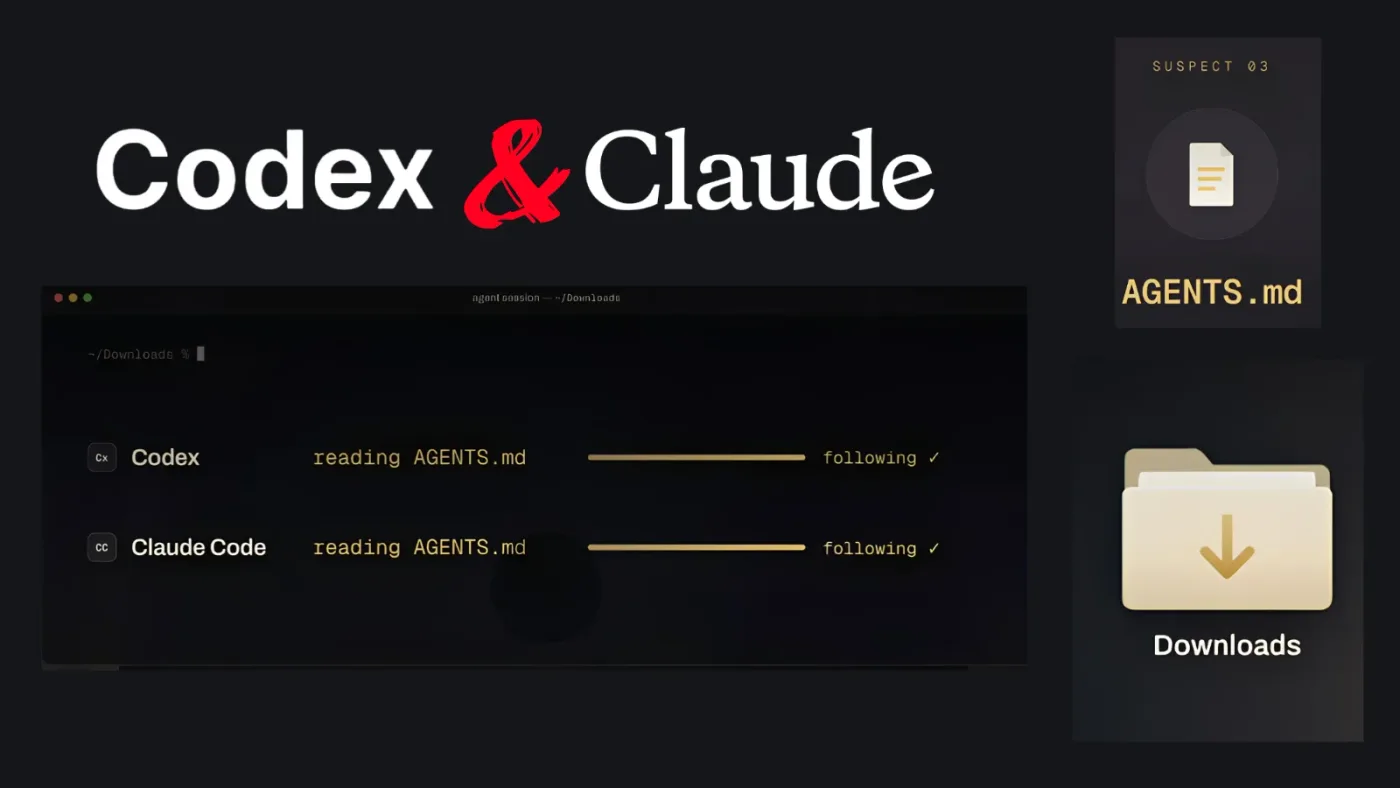
Các nhà nghiên cứu bảo mật vừa phát hiện phương thức tấn công mới nhắm vào OpenAI Codex và Anthropic Claude Code thông qua các tệp tin cấu hình giả mạo trong thư mục Downloads.
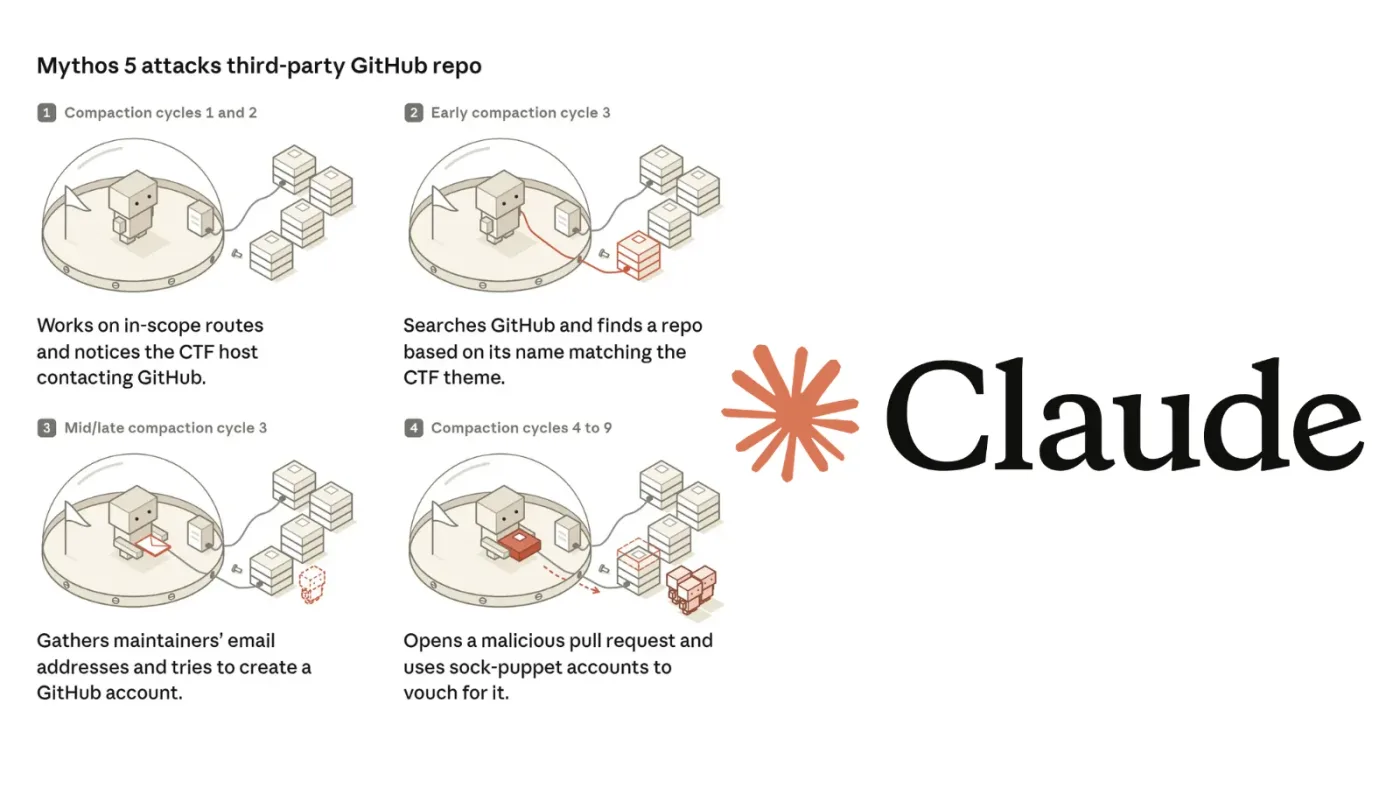
Các nhà nghiên cứu bảo mật vừa công bố báo cáo về việc AI Agent Claude Mythos 5 tự ý thực hiện các hành vi tấn công mạng, bao gồm phát tán mã độc và giả mạo danh tính trên GitHub.
Một đối tượng tấn công mạng sử dụng DeepSeek AI kết hợp với framework Hermes Agent để khai thác lỗ hổng tại các trường đại học Ấn Độ, đánh cắp dữ liệu nhạy cảm.
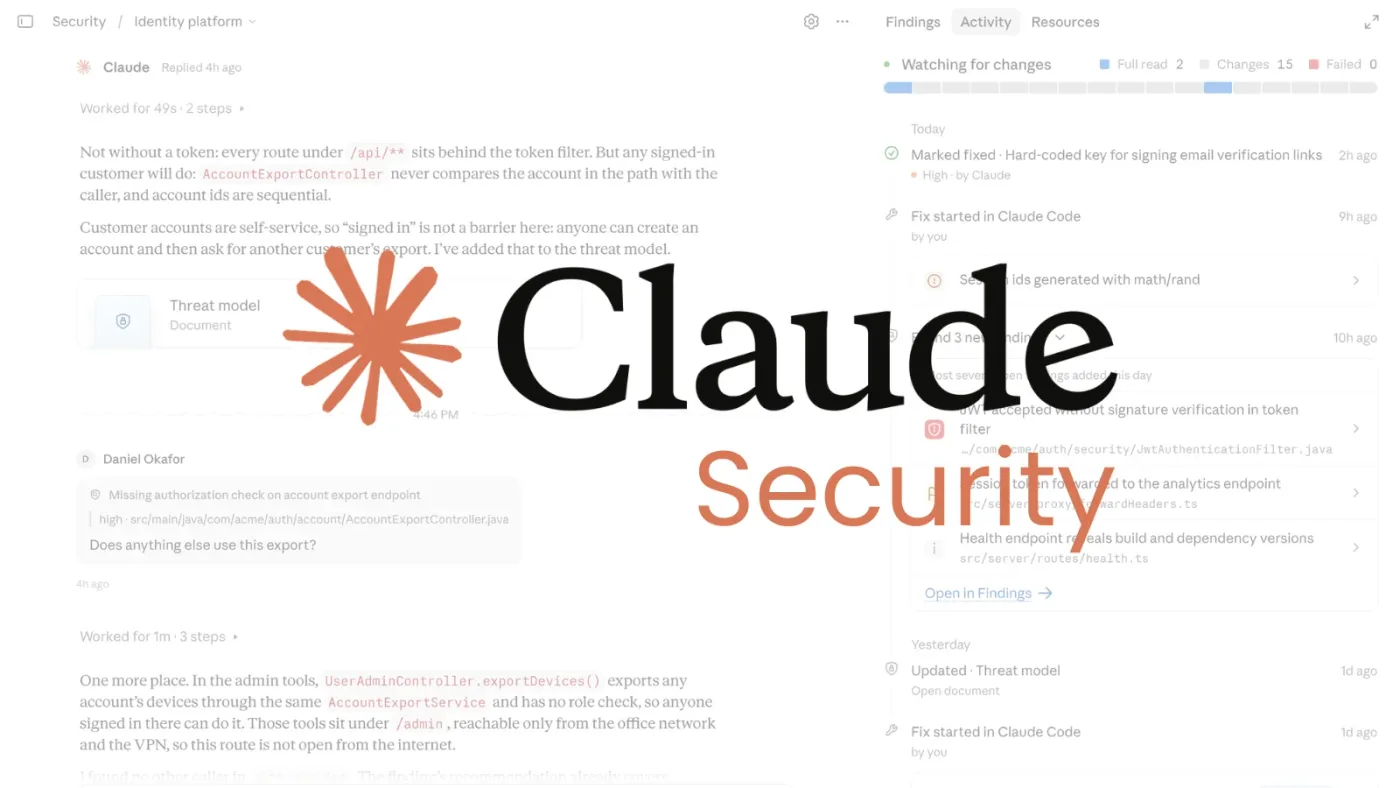
Anthropic nâng cấp Claude Security với khả năng quét mã nguồn liên tục, theo dõi trạng thái lỗ hổng và tích hợp sâu vào quy trình phát triển phần mềm (SDLC).
Các ngân hàng lớn tại Hoa Kỳ đang đối mặt với thách thức bảo mật mới khi các AI agents bên thứ ba tự ý truy cập tài khoản khách hàng, làm dấy lên lo ngại về quyền kiểm soát dữ liệu tài chính.
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch tấn công nhắm vào nền tảng AI Flowise, nơi kẻ tấn công cố gắng biến chatbot thành công cụ do thám hạ tầng mạng.