Phân tích chiến dịch khai thác lỗ hổng Check Point tấn công VMware ESXi
Các nhóm tin tặc đang lợi dụng chuỗi lỗ hổng trên Check Point Firewall để chiếm quyền root, triển khai backdoor và mã độc wiper trên các máy chủ VMware ESXi.

- Tấn công đa giai đoạn: Tin tặc sử dụng chuỗi lỗ hổng CVE-2026-109618, CVE-2026-109619 và CVE-2026-123039 để leo thang đặc quyền.
- Mục tiêu nhắm tới: Các cổng truy cập di động (Mobile Access portals) của Check Point bị khai thác để cài đặt webshell và backdoor TSGA.
- Hành vi phá hoại: Triển khai mã độc wiper destroy_v6 trên môi trường ảo hóa VMware ESXi nhằm xóa sạch dữ liệu hệ thống.
- Khuyến nghị khẩn cấp: Cập nhật ngay các bản vá Jumbo Hotfix mới nhất cho dòng sản phẩm R81 đến R82.20.
Một chiến dịch tấn công mạng tinh vi đang nhắm vào các thiết bị tường lửa Check Point, cho phép kẻ tấn công chiếm quyền truy cập root, cài đặt backdoor và triển khai mã độc phá hoại trên các máy chủ ảo hóa VMware ESXi. Chiến dịch này bắt đầu từ ngày 30 tháng 10 năm 2026, ban đầu tập trung vào các tổ chức tại Israel trước khi mở rộng quy mô toàn cầu.
Cơ chế khai thác và chuỗi tấn công
Theo các nhà nghiên cứu bảo mật, kẻ tấn công đã thực hiện chuỗi tấn công thông qua các cổng Mobile Access Portal dễ bị tổn thương. Quá trình xâm nhập ban đầu sử dụng kỹ thuật PHP2Shell liên quan đến các mã định danh CVE-2026-109618 và CVE-2026-109619. Sau khi chiếm được tài khoản dịch vụ của cổng thông tin, tin tặc tiếp tục khai thác CVE-2026-123039 để thực thi lệnh với quyền root.
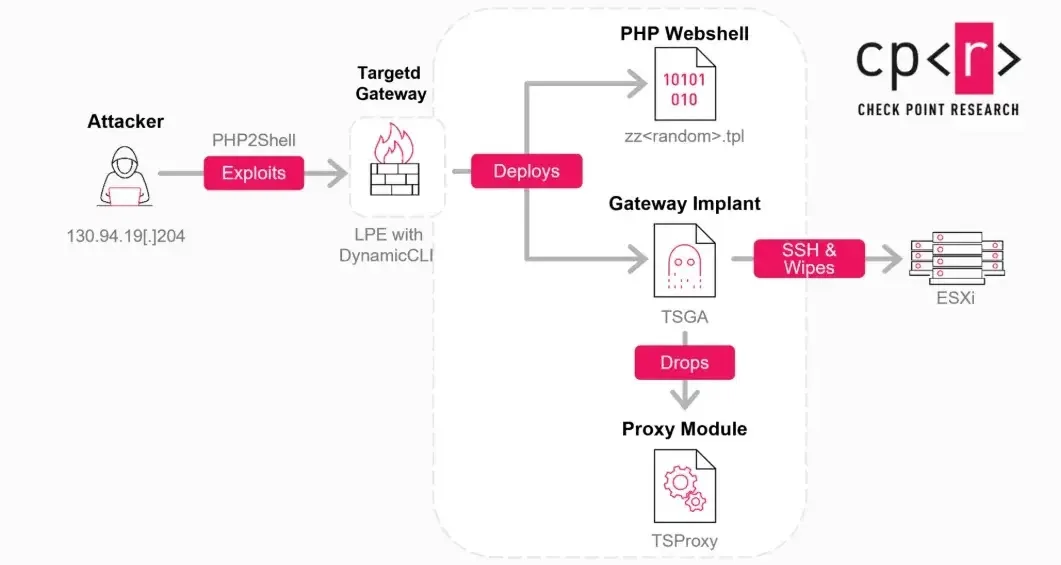
Lỗ hổng CVE-2026-123039 (đạt điểm CVSS 7.8) ảnh hưởng đến dịch vụ DynamicCLI trong hệ điều hành Gaia. Tiến trình dynamic_server chạy với quyền root và chấp nhận các lệnh thông qua socket /tmp/dynamic_socket. Do lỗi cấu hình, các hệ thống bị ảnh hưởng cho phép mọi người dùng cục bộ ghi vào socket này mà không có cơ chế xác thực người gửi lệnh.
Chi tiết kỹ thuật về mã độc và backdoor
Sau khi leo thang đặc quyền thành công, kẻ tấn công đã cài đặt các webshell PHP trong thư mục template của cổng thông tin. Các webshell này được bảo vệ bởi một khóa cứng (hardcoded key), hỗ trợ thực thi lệnh hệ thống và tải lên tệp tin độc hại. Tiếp theo, chúng triển khai TSGA, một backdoor Linux bền vững chạy dưới tiến trình slot_CPconfigdaemon.
Thành phần TSProxy được ghi vào tệp /lib/libcpfwcommon.so và nạp vào các tiến trình của thiết bị. Điều này cho phép kẻ tấn công duy trì kết nối ẩn danh thông qua các dịch vụ hiện có mà không làm gián đoạn lưu lượng truy cập bình thường. Dưới đây là bảng tổng hợp các thực thể kỹ thuật liên quan:
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| CVE | CVE-2026-109618, CVE-2026-109619 | Khai thác PHP2Shell ban đầu |
| CVE | CVE-2026-123039 | Leo thang đặc quyền lên root |
| Mã độc | TSGA, TSProxy | Backdoor duy trì quyền truy cập |
| Mã độc | destroy_v6 | Wiper xóa dữ liệu trên ESXi |
Phát hiện và ứng phó sự cố
Kẻ tấn công sử dụng công cụ Gogo scanner để quét hệ thống nội bộ, sau đó kết nối tới máy chủ ESXi qua SSH bằng tài khoản vpxuser. Tại đây, chúng triển khai mã độc destroy_v6 để ghi đè dữ liệu bằng các số 0 và xóa tệp tin. Các tệp tin DREAM_ANNEXATION.txt cũng được để lại với nội dung từ chối đàm phán tiền chuộc.
⚠️ Cảnh báo quan trọng: Quản trị viên cần kiểm tra tệp nhật ký/var/log/dynamicCli.logđể tìm kiếm các lệnh bất thường ngoài trình bao bọcClish. Các socket đã được vá lỗi phải có quyền truy cập0660và thuộc sở hữu củaroot:configthay vì0777.
Để giảm thiểu rủi ro, quản trị viên nên áp dụng các bản vá Jumbo Hotfix bắt đầu từ R82.20 Take 14, R82.10 Take 52, R82 Take 132 và R81.20 Take 174. Việc tạm dừng dịch vụ dynamic_server có thể ngăn chặn con đường khai thác này, tuy nhiên sẽ vô hiệu hóa các lệnh Dynamic CLI. Để biết thêm chi tiết về các lỗ hổng, bạn có thể tham khảo tài liệu từ Check Point Security Advisory.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan