Lỗ hổng nghiêm trọng CVE-2026-118383: MongoDB bị tấn công từ chối dịch vụ qua ping
MongoDB vừa phát hành bản vá cho lỗ hổng nghiêm trọng CVE-2026-118383, cho phép kẻ tấn công từ xa làm sập máy chủ cơ sở dữ liệu chỉ với hai yêu cầu ping đơn giản.

- Lỗ hổng nghiêm trọng: CVE-2026-118383 (CVSS 9.5) cho phép kẻ tấn công không cần xác thực làm sập máy chủ MongoDB.
- Cơ chế lỗi: Lỗi Use-After-Free (UAF) xảy ra trong quá trình xử lý replication khi máy chủ primary thực hiện catch-up.
- Phạm vi ảnh hưởng: Các thành viên trong replica set, bao gồm shard và config server; các phiên bản standalone không bị ảnh hưởng.
- Khuyến nghị: Cập nhật ngay lập tức lên các phiên bản đã vá lỗi như 8.0.37, 9.0.7 hoặc các phiên bản tương ứng.
Các nhà nghiên cứu bảo mật vừa công bố chi tiết về một lỗ hổng bảo mật nghiêm trọng trong MongoDB, được định danh là CVE-2026-118383. Với điểm số CVSS v4.0 là 9.5, lỗ hổng này cho phép một kẻ tấn công từ xa, ngay cả khi không có thông tin đăng nhập, có thể làm sập (crash) máy chủ cơ sở dữ liệu chỉ bằng cách gửi hai yêu cầu ping đặc biệt. Vấn đề nằm ở mã nguồn xử lý replication, cụ thể là trong giai đoạn máy chủ primary mới hoàn tất quá trình đồng bộ dữ liệu (catch-up).
Phân tích kỹ thuật về lỗ hổng Use-After-Free
Theo báo cáo từ các chuyên gia tại Datadog Security Labs, lỗ hổng này thuộc dạng Use-After-Free (UAF). Đây là một lỗi bộ nhớ nguy hiểm, xảy ra khi chương trình tiếp tục truy cập vào một vùng nhớ đã được giải phóng. Trong trường hợp của MongoDB, lỗi này xuất hiện trong quá trình dọn dẹp (cleanup) sau khi máy chủ hoàn tất giai đoạn catch-up.
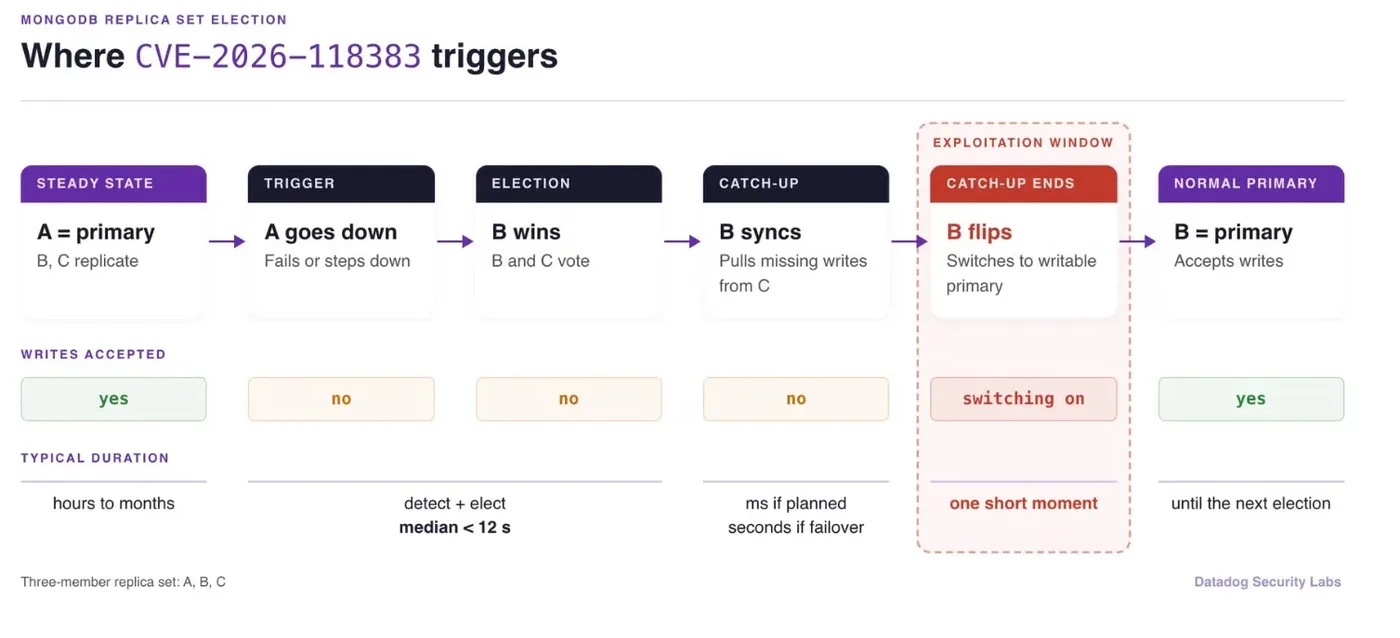
Khi một thành viên trong replica set thắng cuộc bầu chọn để trở thành primary, nó sẽ thực hiện áp dụng các bản ghi (writes) còn thiếu trước khi chấp nhận các yêu cầu mới. Kẻ tấn công có thể lợi dụng điều này bằng cách gửi hai lệnh ping chứa tham số readConcern.afterOpTime trước khi quá trình xác thực diễn ra. Mỗi yêu cầu này tạo ra một thông báo chờ (waiter) trong bộ nhớ. Khi quá trình catch-up kết thúc, hệ thống thực hiện dọn dẹp hai lần trên cùng một vùng nhớ đã giải phóng, dẫn đến lỗi segmentation fault và làm sập tiến trình máy chủ.
Bảng tổng hợp các lỗ hổng liên quan
| Mã CVE | Mức độ nghiêm trọng | Mô tả tác động |
|---|---|---|
| CVE-2026-118383 | 9.5 (Critical) | Lỗi UAF gây crash hoặc RCE tiềm ẩn qua ping |
| CVE-2026-25611 | N/A | Lỗi nén dữ liệu cho phép crash từ xa |
Hướng dẫn phát hiện và phòng thủ
Để phát hiện các dấu hiệu bị tấn công, quản trị viên hệ thống cần kiểm tra kỹ các tệp nhật ký (logs) của máy chủ. Hãy tìm kiếm các mục truy vấn chậm (slow-query) từ các lệnh ping có chứa readConcern.afterOpTime và các thông báo lỗi liên quan đến CatchupState::abort_inlock(). Việc cấu hình mức độ ghi log chi tiết là rất quan trọng để không bỏ lỡ các dấu vết này.
Các bước giảm thiểu rủi ro tạm thời
- Hạn chế truy cập mạng: Cấu hình Firewall để chỉ cho phép các IP tin cậy được quyền truy cập vào cổng cơ sở dữ liệu, ngăn chặn kẻ tấn công gửi các gói tin ping từ bên ngoài.
- Kiểm tra phiên bản: Rà soát tất cả các node trong cụm, bao gồm cả các container hoặc node đang ngoại tuyến, để đảm bảo chúng đã được cập nhật bản vá.
- Cập nhật phần mềm: MongoDB đã phát hành bản vá cho các phiên bản 9.0.7, 8.3.16, 8.0.37, 7.0.48, 6.0.30, 5.0.35 và 4.4.32. Người dùng cần ưu tiên thực hiện nâng cấp theo lộ trình bảo trì.
Việc để lộ các cổng cơ sở dữ liệu trực tiếp ra internet là một rủi ro bảo mật cực kỳ lớn. Ngoài CVE-2026-118383, các lỗ hổng như CVE-2026-25611 cũng cho thấy xu hướng tấn công vào các giao thức tiền xác thực đang gia tăng. Các đội ngũ vận hành cần tuân thủ nghiêm ngặt nguyên tắc Zero Trust, đảm bảo rằng mọi kết nối đến cơ sở dữ liệu đều phải qua các lớp kiểm soát truy cập chặt chẽ. Tham khảo thêm thông tin chi tiết tại Cơ sở dữ liệu lỗ hổng quốc gia (NVD) để cập nhật các bản tin bảo mật mới nhất.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan