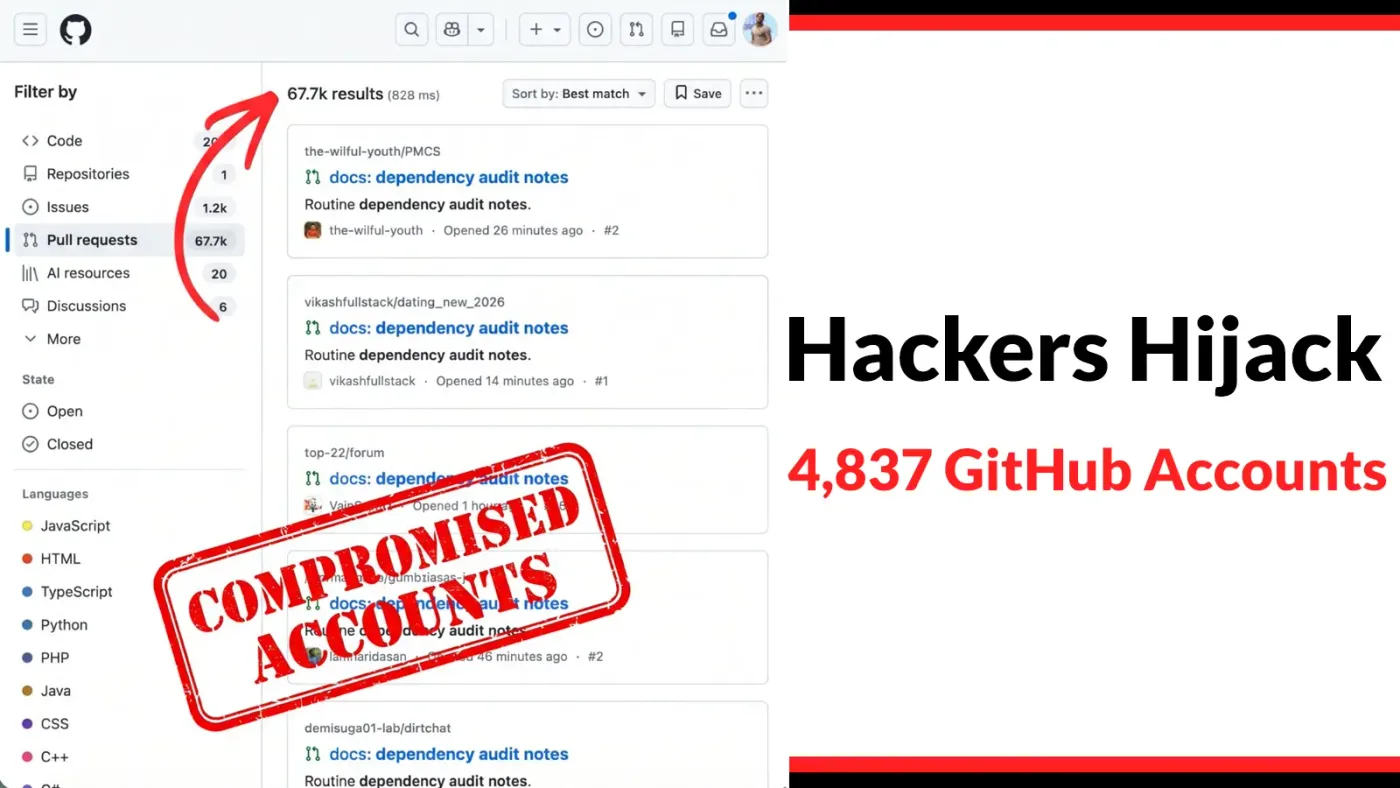
Chiến dịch tấn công GitHub: 4.837 tài khoản bị chiếm đoạt để phát tán mã độc
Các nhà nghiên cứu bảo mật vừa phát hiện một chiến dịch tấn công quy mô lớn nhắm vào GitHub, sử dụng tài khoản bị chiếm đoạt để tiêm mã độc đánh cắp thông tin CI/CD.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Các nhà nghiên cứu bảo mật vừa phát hiện một chiến dịch tấn công quy mô lớn nhắm vào GitHub, sử dụng tài khoản bị chiếm đoạt để tiêm mã độc đánh cắp thông tin CI/CD.
Microsoft cảnh báo về việc tin tặc sử dụng công cụ GSocket để duy trì quyền truy cập trái phép trên máy chủ Linux ngay cả sau khi các lỗ hổng bảo mật đã được vá.
Google vừa phát hành bản cập nhật khẩn cấp cho Chrome nhằm khắc phục 83 lỗ hổng bảo mật, trong đó có 5 lỗi Use-after-free nghiêm trọng có nguy cơ dẫn đến RCE.
Các cuộc tấn công ClickFix đang tiến hóa mạnh mẽ, sử dụng kỹ thuật ẩn mã độc trong tệp ảnh PNG để xâm nhập sâu vào hệ thống Windows Domain Controller.
Ubuntu 26.10 Stonking Stingray chính thức tích hợp cơ chế kiểm tra thu hồi chứng chỉ vào công cụ curl, giúp ngăn chặn các kết nối HTTPS sử dụng chứng chỉ không còn hiệu lực.
Microsoft vừa phát hành bản cập nhật định kỳ tháng 11/2026, giải quyết 1.093 lỗ hổng bảo mật, trong đó có lỗ hổng Zero-Day trên Outlook đang bị khai thác thực tế.
Dự án Node.js vừa phát hành bản cập nhật khẩn cấp cho 16 lỗ hổng bảo mật, bao gồm các lỗi nghiêm trọng cho phép rò rỉ khóa riêng tư TLS và tấn công từ chối dịch vụ.
Các đối tượng tấn công đang khai thác các bảng điều khiển ScreenConnect để triển khai mã độc SCKit trên quy mô lớn, gây ảnh hưởng đến hàng trăm thiết bị tại nhiều tổ chức.
Apache vừa công bố bản vá cho lỗ hổng RCE nghiêm trọng CVE-2026-119618 trong module HTTP/2. Quản trị viên cần cập nhật ngay lên phiên bản 2.4.71 để bảo vệ hệ thống.
One Identity chính thức phát hành phiên bản Active Roles 8.6, tập trung vào việc vá lỗi bảo mật cấu hình RSTS, cải thiện API và tối ưu hóa trải nghiệm quản trị hybrid.