RSS Source
Hồ sơ tác giả / Biên tập viên

RSS Source

Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.

Tổng số 187 bài viết•Trang 11 / 19

Bài Viết Của Tác Giả

10 bài trên trang
Cuộc tấn công mạng nguy hiểm qua Microsoft SQL Server

Cuộc tấn công mạng nguy hiểm qua Microsoft SQL Server

Kẻ tấn công khai thác Microsoft SQL Server trong các cuộc tấn công mạng Các tin tặc đã sử dụng Microsoft SQL Server làm kênh trung gian để thực thi lệnh và di chuyển dữ liệu trong một vụ xâm nhập liên quan đến môi trường của Viva Aerobus. Một máy chủ được công khai truy cập của chính kẻ tấn công đã vô tình để lộ các công cụ tấn công và dữ liệu bị đánh cắp cho những người dùng internet không liên quan. Các hoạt động này được ghi nhận từ ngày 25 đến 29 tháng 9 năm 2026, bao gồm hành vi thu thập th

RSS SourceRSS Source•03/10/2026
4p đọc
Tin tức an ninh mạng: Cảnh báo tấn công suy luận AI

Tin tức an ninh mạng: Cảnh báo tấn công suy luận AI

Các cuộc tấn công mạng nhằm vào quy trình suy luận của AI OpenAI gần đây đã ghi nhận một chiến dịch quy mô lớn liên quan đến hơn 15.000 người dùng thực hiện các hành vi nhằm trích xuất thông tin suy luận được bảo vệ. Đây được xem là một tin tức an ninh mạng đáng chú ý khi các đối tượng cố gắng thực hiện quá trình chưng cất đối kháng (adversarial distillation) để lấy dữ liệu từ các mô hình AI. Quy trình suy luận được bảo vệ (protected reasoning) là các bước xử lý nội bộ mà mô hình thực hiện trước

RSS SourceRSS Source•03/10/2026
4p đọc
Tin bảo mật mới nhất: Cloudflare trở thành CA toàn diện

Tin bảo mật mới nhất: Cloudflare trở thành CA toàn diện

Thông tin bảo mật mới nhất về dự án Certificate Authority của Cloudflare Cloudflare vừa công bố kế hoạch phát triển để trở thành một cơ quan cấp chứng chỉ số (Certificate Authority – CA) công cộng, mở rộng vai trò trong việc củng cố an toàn mạng toàn cầu. Đây là một trong những tin bảo mật mới nhất đáng chú ý, với mục tiêu cung cấp các chứng chỉ số tự động, miễn phí cho các trang web, đồng thời chuẩn bị cho kỷ nguyên mật mã hậu lượng tử. Một Certificate Authority là tổ chức đáng tin cậy ch

RSS SourceRSS Source•03/10/2026
5p đọc
Tin tức bảo mật: Cảnh báo lỗ hổng nghiêm trọng trên Kiteworks

Tin tức bảo mật: Cảnh báo lỗ hổng nghiêm trọng trên Kiteworks

Thông tin về lỗ hổng CVE nghiêm trọng trên nền tảng Kiteworks Các quản trị viên hệ thống cần chú ý đến những tin tức bảo mật mới nhất liên quan đến việc Kiteworks vừa phát hành bản cập nhật an ninh quan trọng. Đợt cập nhật này nhằm giải quyết 126 lỗ hổng ảnh hưởng đến nền tảng truyền tải dữ liệu an toàn và các ứng dụng đi kèm của hãng. Việc rà soát và triển khai các bản vá là bước ưu tiên hàng đầu để đảm bảo an toàn cho hạ tầng mạng. Theo thông tin từ hệ thống quản lý lỗ hổng của Kiteworks, các

RSS SourceRSS Source•03/10/2026
3p đọc
Tin tức bảo mật: Phishing kit Milk Dragon cực kỳ nguy hiểm

Tin tức bảo mật: Phishing kit Milk Dragon cực kỳ nguy hiểm

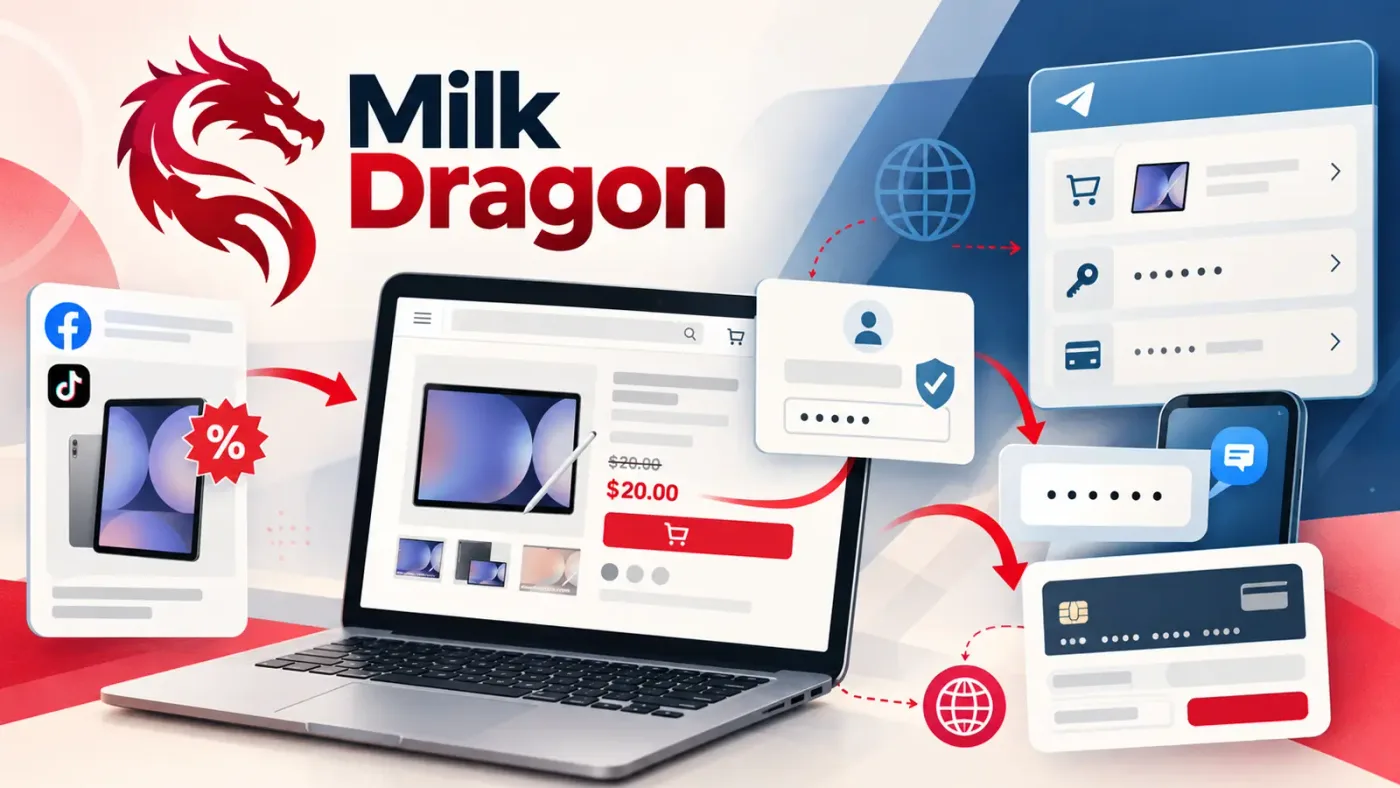
Tổng quan về Milk Dragon và tin tức bảo mật mới nhất Milk Dragon là một phishing kit tinh vi được thiết kế để biến các ưu đãi mua sắm trực tuyến thành những nỗ lực gian lận thanh toán nhanh chóng. Các chuyên gia đã ghi nhận hoạt động này dưới tên gọi NaiLong kể từ tháng 10 năm 2025, chuyên lợi dụng các quảng cáo bán lẻ giả mạo để dẫn dụ người dùng truy cập vào những trang thanh toán lừa đảo. Đây là một trong những tin tức bảo mật đáng chú ý khi các chiến dịch này không dựa vào email hay cảnh báo

RSS SourceRSS Source•03/10/2026
5p đọc
An toàn thông tin macOS: Giải mã lịch sử trình duyệt Safari

An toàn thông tin macOS: Giải mã lịch sử trình duyệt Safari

Khám phá tính năng lịch sử trình duyệt hỗ trợ an toàn thông tin trên macOS Một tính năng cơ sở dữ liệu ít được biết đến trên Safari có thể cung cấp cho các nhà điều tra kỹ thuật số một phương pháp mới để hiểu các hoạt động duyệt web trên macOS. Những thông tin này đóng vai trò quan trọng trong việc tăng cường an toàn thông tin thông qua việc phân tích dữ liệu lịch sử trình duyệt. Cơ sở dữ liệu lịch sử của Safari có khả năng lưu trữ các thẻ chủ đề được tạo tự động cho một số trang web. Điều này c

RSS SourceRSS Source•03/10/2026
4p đọc
Cảnh báo lỗ hổng CVE nghiêm trọng trên Capacitor

Cảnh báo lỗ hổng CVE nghiêm trọng trên Capacitor

Lỗ hổng CVE nghiêm trọng trong Capacitor trên Android và iOS Một lỗ hổng CVE nghiêm trọng đã được phát hiện trong Capacitor, ảnh hưởng trực tiếp đến cả hai nền tảng Android và iOS. Lỗ hổng này có định danh CVE-2026-103922 và được đánh giá với điểm số CVSS v3.1 ở mức 9.6, cho thấy mức độ rủi ro cực kỳ cao. Chi tiết về kỹ thuật này cho thấy kẻ tấn công có thể lợi dụng một liên kết độc hại khi người dùng mở bên trong ứng dụng di động bị ảnh hưởng. Hành động này cho phép nội dung web do kẻ tấn công

RSS SourceRSS Source•03/10/2026
4p đọc
Lỗ hổng CVE nguy hiểm trong hệ thống quản lý kho bãi

Lỗ hổng CVE nguy hiểm trong hệ thống quản lý kho bãi

Lỗ hổng CVE trong hệ thống quản lý kho bãi cho phép chiếm quyền điều khiển Một lỗ hổng CVE nghiêm trọng trong hệ thống quản lý kho bãi đã được phát hiện, cho phép kẻ tấn công không cần xác thực vẫn có thể giả mạo nhân viên và quản trị viên. Vấn đề này không xuất phát từ lỗi của Microsoft Entra ID, mà nằm ở lớp phiên (session) phía ứng dụng vốn quá yếu, cho phép chấp nhận các danh tính giả mạo ngay cả khi các quy trình đăng nhập thông thường đã được thực hiện. Nền tảng bị ảnh hưởng đã áp dụng cơ

RSS SourceRSS Source•03/10/2026
4p đọc
Cập nhật PS5 khẩn cấp để ngăn chặn lỗ hổng Relapse nguy hiểm

Cập nhật PS5 khẩn cấp để ngăn chặn lỗ hổng Relapse nguy hiểm

Cập nhật bảo mật PlayStation 5 trước tin tức bảo mật mới nhất về Relapse Sony đã chính thức phát hành bản cập nhật phần mềm hệ thống nhằm tăng cường khả năng bảo vệ cho các máy chơi game PlayStation 5. Những thông tin tin tức bảo mật gần đây đã thu hút sự chú ý đặc biệt đến lỗ hổng Relapse, một công cụ jailbreak ảnh hưởng đến nhiều phiên bản firmware cũ của thiết bị này. Việc thực hiện cập nhật bản vá trở nên cấp thiết vì công cụ khai thác Relapse công khai hỗ trợ các hệ thống PS5 và PS5 Pro đan

RSS SourceRSS Source•03/10/2026
3p đọc
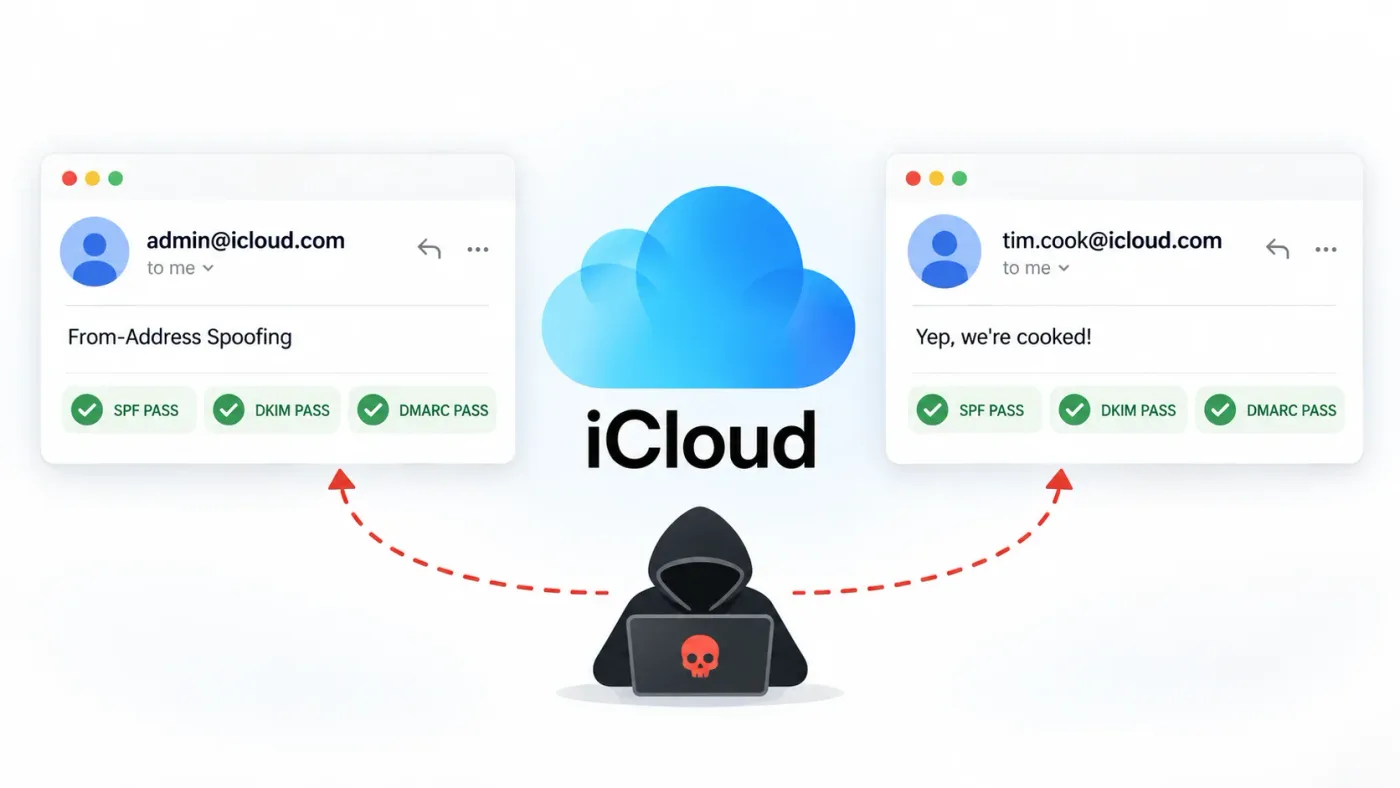
Tin tức bảo mật: Lỗ hổng giả mạo email nghiêm trọng trên iCloud

Tin tức bảo mật: Lỗ hổng giả mạo email nghiêm trọng trên iCloud

Phát hiện lỗ hổng email spoofing trong hạ tầng iCloud Các chuyên gia bảo mật từ SEC Consult Vulnerability Lab gần đây đã công bố các tin tức bảo mật quan trọng về hai lỗ hổng email spoofing trong hạ tầng thư điện tử của Apple iCloud. Những sai sót này cho phép người dùng có tài khoản iCloud miễn phí gửi tin nhắn giả mạo dưới danh nghĩa bất kỳ địa chỉ @icloud.com nào. Vấn đề này không xuất phát từ việc tài khoản bị đánh cắp hay điểm yếu trong hộp thư người nhận. Thay vào đó, nó bắt nguồn từ cách

RSS SourceRSS Source•03/10/2026
4p đọc