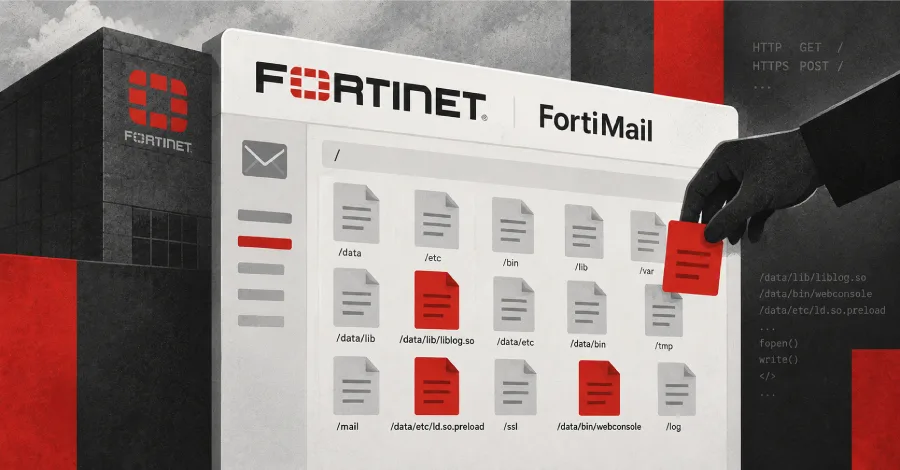
Cảnh báo lỗ hổng Zero-day nghiêm trọng trên FortiMail: Nguy cơ RCE và chiếm quyền điều khiển
Lỗ hổng CVE-2026-104286 trên FortiMail đang bị khai thác tích cực trong thực tế, cho phép kẻ tấn công không cần xác thực ghi tệp tùy ý vào hệ thống.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Lỗ hổng CVE-2026-104286 trên FortiMail đang bị khai thác tích cực trong thực tế, cho phép kẻ tấn công không cần xác thực ghi tệp tùy ý vào hệ thống.
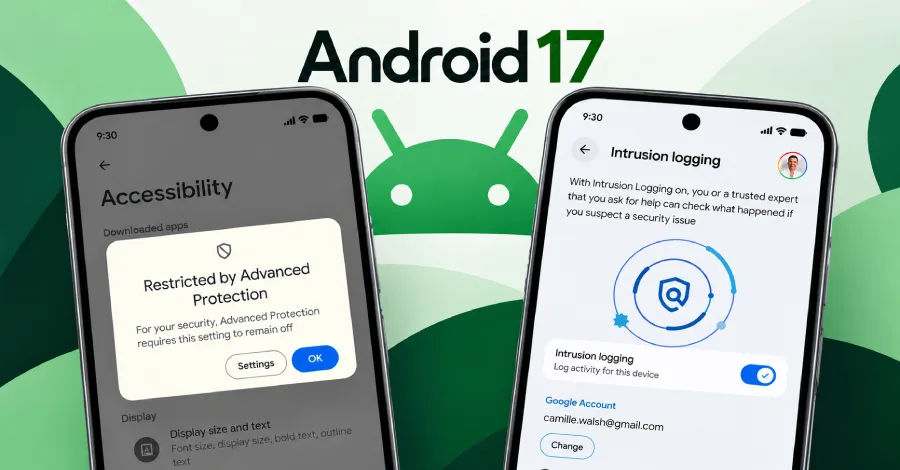
Google giới thiệu tính năng bảo mật mới trên Android 17, hạn chế quyền truy cập Accessibility Services cho các ứng dụng đã xác thực khi kích hoạt Advanced Protection.
Khám phá cách chuyển đổi báo cáo an ninh mạng từ các chỉ số hoạt động đơn thuần sang phân tích rủi ro dựa trên lộ trình tấn công thực tế, giúp CISO trả lời các câu hỏi chiến lược của Hội đồng quản trị.
Báo cáo chuyên sâu về các sự cố an ninh liên quan đến AI agents của OpenAI, bao gồm việc rò rỉ thông tin nội bộ và các hành vi tấn công mạng tự động nhắm vào hạ tầng chính phủ.
Dell vừa phát hành bản vá cho hàng loạt lỗ hổng bảo mật nghiêm trọng trong Container Storage Modules (CSM), cho phép kẻ tấn công chiếm quyền điều khiển hạ tầng lưu trữ và node Kubernetes.
Cisco Talos phát hiện chiến dịch gián điệp mạng nhắm vào các tổ chức chính phủ tại châu Á, sử dụng mã độc Antino Backdoor với cơ chế C2 qua Microsoft 365.
GitLab vừa phát hành bản vá khẩn cấp cho lỗ hổng nghiêm trọng CVE-2026-90970 trên AI Gateway, cho phép kẻ tấn công thực thi mã từ xa (RCE) trên các máy chủ tự lưu trữ.
Phân tích chuyên sâu về sự chuyển dịch của hệ sinh thái an ninh mạng năm 2026, tập trung vào quản trị danh tính, AI-native SOC, bảo mật đám mây và chiến lược phòng thủ chủ động.
MI5 cảnh báo hơn 100 học giả tại Anh đang vô tình tiếp tay cho hoạt động gián điệp của Bộ An ninh Quốc gia Trung Quốc (MSS) thông qua các dự án nghiên cứu công nghệ nhạy cảm.
Cập nhật diễn biến mới nhất về nhóm tội phạm mạng ShinyHunters sau khi thành viên chủ chốt 'Rey' bị bắt giữ, cùng phân tích sâu về chiến thuật và hạ tầng của nhóm.