
Phân tích chiến dịch ShinyHunters: Từ bắt giữ Rey đến sự sụp đổ của hạ tầng tội phạm
Cập nhật diễn biến mới nhất về nhóm tội phạm mạng ShinyHunters sau khi thành viên chủ chốt 'Rey' bị bắt giữ, cùng phân tích sâu về chiến thuật và hạ tầng của nhóm.

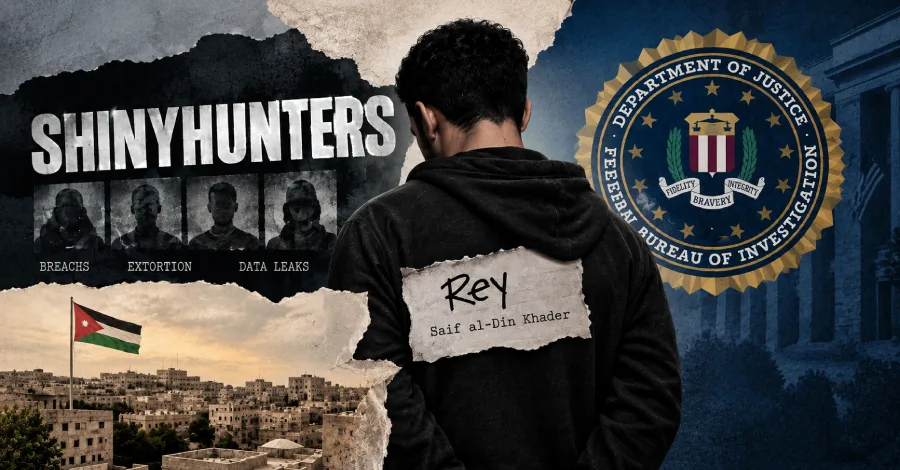
- Bắt giữ trọng yếu: Saif al-Din Khader (alias 'Rey' hoặc 'ReyXBF'), quản trị viên cấp cao của ShinyHunters, đã bị bắt giữ tại Jordan và đang hợp tác với FBI.
- Sự sụp đổ của các nhóm liên kết: ShinyHunters là sự hợp nhất của các nhóm Scattered Spider, LAPSUS$ và Hellcat, chuyên về tống tiền dữ liệu và tấn công chuỗi cung ứng.
- Chiến thuật tấn công: Nhóm tập trung khai thác các lỗ hổng chưa vá (như Grav CMS) và tấn công các cổng thông tin chính phủ (apply.fbijobs.gov) để đánh cắp dữ liệu nhạy cảm.
- Thông điệp từ FBI: Cơ quan chức năng đang đẩy mạnh việc truy quét, kêu gọi các thành viên còn lại ra đầu thú trước khi hạ tầng bị triệt phá hoàn toàn.
1. Bối cảnh & Tổng quan về chiến dịch ShinyHunters
ShinyHunters đã trở thành một trong những cái tên khét tiếng nhất trong giới tội phạm mạng kể từ khi xuất hiện vào khoảng tháng 4-5 năm 2020. Nhóm này không chỉ đơn thuần là một tổ chức tội phạm mà đã tiến hóa thành một mô hình kinh doanh dịch vụ (Crime-as-a-Service), tập trung vào việc đánh cắp cơ sở dữ liệu quy mô lớn và tống tiền nạn nhân.
Sự kiện bắt giữ Saif al-Din Khader (Rey) tại Jordan vào ngày 29/09/2026 đánh dấu một bước ngoặt quan trọng trong cuộc chiến chống lại nhóm này. Theo các báo cáo từ Reuters, sự hợp tác của Rey với FBI đang cung cấp những manh mối quan trọng để định danh các thành viên khác trong mạng lưới toàn cầu của nhóm.
2. Phân tích Kỹ thuật & Chuỗi Khai thác (MITRE ATT&CK)
Dựa trên các báo cáo từ Sekoia và Beazley Security, ShinyHunters vận hành dựa trên sự phân chia lao động chặt chẽ. Nhóm này thường xuyên sử dụng các kỹ thuật tấn công tinh vi để xâm nhập hệ thống mục tiêu.
2.1. Vector tấn công chính
- Khai thác lỗ hổng ứng dụng (T1190): Nhóm thường xuyên quét và khai thác các lỗ hổng zero-day hoặc 1-day trên các hệ thống quản trị nội dung (CMS) phổ biến, điển hình là việc khai thác lỗ hổng trong Grav CMS để chiếm quyền điều khiển các trang web darknet.
- Kỹ thuật xã hội (T1566): Sử dụng các chiến dịch phishing và social engineering tinh vi để đánh cắp thông tin xác thực (credentials) từ nhân viên các tổ chức mục tiêu.
- Tấn công chuỗi cung ứng (T1195): Nhắm vào các nhà cung cấp bên thứ ba trong các nền tảng đám mây để leo thang đặc quyền và truy cập vào dữ liệu nhạy cảm của khách hàng cuối.
2.2. Mổ xẻ hạ tầng và công cụ
ShinyHunters không chỉ sử dụng các công cụ có sẵn mà còn duy trì hạ tầng riêng để lưu trữ dữ liệu đánh cắp. Việc chiếm quyền điều khiển cổng thông tin apply.fbijobs.gov cho thấy khả năng khai thác các điểm yếu trong cấu hình bảo mật của các hệ thống chính phủ.
⚠️ Cảnh báo quan trọng: Việc sử dụng các hệ thống CMS không được cập nhật bản vá thường xuyên là 'cửa ngõ' chính cho các nhóm như ShinyHunters. Hãy đảm bảo quy trình quản lý lỗ hổng (Vulnerability Management) được thực thi nghiêm ngặt.
3. Dấu hiệu Nhận biết & Bảng Chỉ số IOCs
Việc theo dõi các hoạt động của nhóm đòi hỏi sự giám sát chặt chẽ các hành vi bất thường trên mạng lưới. Dưới đây là các chỉ số cần lưu ý:
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Công nghệ | Grav CMS | Mục tiêu khai thác lỗ hổng RCE |
| Tên nhóm | ShinyHunters / SLSH | Tác nhân đe dọa chính |
| Mục tiêu | apply.fbijobs.gov | Cổng thông tin bị xâm nhập |
| Phương thức | Extortion | Tống tiền dữ liệu nhạy cảm |
4. Hướng dẫn Phát hiện & Săn tìm mối đe dọa
Để phát hiện các dấu hiệu xâm nhập liên quan đến ShinyHunters, các kỹ sư SOC nên tập trung vào việc giám sát các yêu cầu HTTP bất thường nhắm vào các tệp tin cấu hình CMS.
# Ví dụ truy vấn KQL để tìm kiếm các yêu cầu đáng ngờ vào CMS trong môi trường SIEM: DeviceNetworkEvents | where RemotePort in (80, 443) | where RequestUrl contains "/admin/" or RequestUrl contains "/config/" | summarize count() by RemoteIP, DeviceName5. Biện pháp Khắc phục & Khuyến nghị Phòng thủ
Để giảm thiểu rủi ro từ các cuộc tấn công của ShinyHunters, các tổ chức cần thực hiện các biện pháp hardening hệ thống sau:
- Cập nhật bản vá: Luôn ưu tiên cập nhật các bản vá bảo mật cho CMS và các thành phần phần mềm bên thứ ba ngay khi có thông báo từ nhà sản xuất.
- Zero Trust Architecture: Triển khai mô hình Zero Trust, hạn chế quyền truy cập tối thiểu (Least Privilege) cho tất cả người dùng và thiết bị.
- Giám sát dữ liệu: Thiết lập cảnh báo cho các hành vi tải xuống dữ liệu bất thường (Data Exfiltration) từ các máy chủ lưu trữ dữ liệu nhạy cảm.
- Đào tạo nhận thức: Tăng cường đào tạo nhân viên về các kỹ thuật phishing và social engineering để ngăn chặn bước đầu tiên trong chuỗi tấn công.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan


