
Android 17: Bước tiến mới trong bảo mật với cơ chế kiểm soát Accessibility Services
Google giới thiệu tính năng bảo mật mới trên Android 17, hạn chế quyền truy cập Accessibility Services cho các ứng dụng đã xác thực khi kích hoạt Advanced Protection.

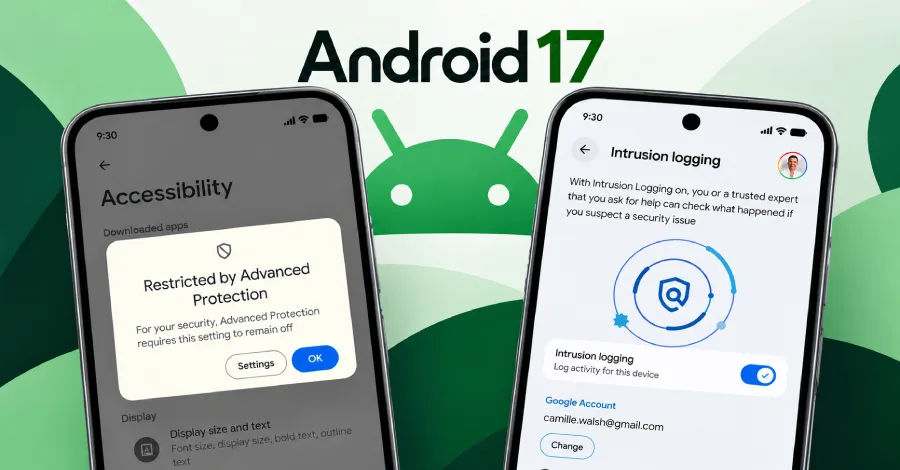
- Cơ chế mới: Android 17 thắt chặt quyền truy cập AccessibilityService API, chỉ cho phép các ứng dụng được phân loại là 'Accessibility Tools' đã qua xác thực sử dụng khi Advanced Protection được kích hoạt.
- Mục tiêu chiến lược: Ngăn chặn các dòng mã độc ngân hàng (Banking Trojans) và phần mềm gián điệp lợi dụng quyền trợ năng để thực hiện hành vi gian lận tài chính và đánh cắp dữ liệu.
- Cải tiến bổ sung: Giới thiệu Intrusion Logging, USB Protection và các cơ chế khóa thiết bị khi xác thực thất bại nhằm tăng cường khả năng phòng thủ chuyên sâu.
1. Bối cảnh & Tổng quan về mối đe dọa
Trong hệ sinh thái Android, AccessibilityService API vốn được thiết kế để hỗ trợ người dùng khuyết tật thông qua các tính năng như đọc màn hình hoặc điều khiển bằng giọng nói. Tuy nhiên, khả năng tương tác sâu với giao diện người dùng (UI) và khả năng thực thi các hành động thay mặt người dùng đã biến nó thành mục tiêu hàng đầu của tội phạm mạng.
Các dòng mã độc hiện đại, đặc biệt là Banking Trojans, thường sử dụng kỹ thuật Social Engineering để lừa người dùng cấp quyền truy cập này. Một khi đã chiếm được quyền, mã độc có thể thực hiện các hành vi nguy hiểm như: ghi lại thao tác bàn phím (Keylogging), vẽ các lớp phủ giả mạo (Overlay attacks) lên ứng dụng ngân hàng, và tự động thực hiện các giao dịch chuyển tiền trái phép mà không cần quyền Root.
2. Phân tích Kỹ thuật & Chuỗi Khai thác
Việc lạm dụng AccessibilityService API thường tuân theo chuỗi tấn công (Kill Chain) điển hình theo khung MITRE ATT&CK. Dưới đây là phân tích chi tiết các kỹ thuật thường gặp:
- T1518.001 (Software Discovery): Mã độc quét danh sách ứng dụng đã cài đặt để xác định các ứng dụng tài chính mục tiêu.
- T1059 (Command and Scripting Interpreter): Sử dụng các script nội bộ để tự động hóa thao tác trên UI.
- T1484 (Domain Policy Modification): Lợi dụng quyền trợ năng để tự cấp thêm các quyền nhạy cảm khác (như quyền quản trị thiết bị - Device Admin) mà không cần sự can thiệp của người dùng.
Với Android 17, Google đã triển khai một lớp bảo vệ chủ động. Khi chế độ Advanced Protection được bật, hệ thống sẽ thực hiện kiểm tra danh mục ứng dụng (App Category). Nếu ứng dụng yêu cầu quyền AccessibilityService không nằm trong danh sách 'Accessibility Tools' được Google xác thực, yêu cầu sẽ bị từ chối ngay lập tức.
3. Các cải tiến bảo mật cốt lõi trên Android 17
Bên cạnh việc kiểm soát AccessibilityService, Android 17 mang đến một loạt các cải tiến bảo mật nhằm giảm thiểu bề mặt tấn công (Attack Surface):
| Tính năng | Cơ chế hoạt động | Tác động bảo mật |
|---|---|---|
| Intrusion Logging | Ghi nhật ký pháp y (Forensics) bền vững | Hỗ trợ điều tra các cuộc tấn công gián điệp tinh vi |
| USB Protection | Chặn truy cập trái phép qua cổng vật lý | Ngăn chặn tấn công khai thác qua kết nối USB |
| Failed Auth Lock | Khóa thiết bị khi xác thực thất bại liên tục | Chống lại các cuộc tấn công Brute-force và vật lý |
| View Supporting Apps | Liệt kê ứng dụng có quyền truy cập | Tăng cường tính minh bạch cho người dùng |
⚠️ Cảnh báo quan trọng: Việc sử dụng accessibilityDataSensitive flag là một bước tiến quan trọng cho các nhà phát triển. Bằng cách đánh dấu các thành phần UI chứa dữ liệu nhạy cảm, hệ thống sẽ tự động chặn các ứng dụng độc hại đọc hoặc tương tác với các thành phần này, ngay cả khi chúng đã có quyền trợ năng.
4. Hướng dẫn Phát hiện & Săn tìm mối đe dọa (Threat Hunting)
Đối với các chuyên gia SOC, việc giám sát các ứng dụng lạm dụng quyền trợ năng là ưu tiên hàng đầu. Dưới đây là ví dụ về truy vấn KQL (Kusto Query Language) để phát hiện các ứng dụng đáng ngờ trong môi trường doanh nghiệp:
// Phát hiện các ứng dụng có quyền AccessibilityService nhưng không nằm trong danh sách cho phép (Whitelist)DeviceEvents| where ActionType == 'AccessibilityServiceEnabled'| where not(AppCategory == 'AccessibilityTools')| project DeviceName, AppName, AppPublisher, Timestamp
Các quản trị viên hệ thống nên thường xuyên kiểm tra danh sách ứng dụng được cấp quyền trợ năng thông qua các công cụ quản lý thiết bị di động (MDM/UEM) để đảm bảo tuân thủ chính sách bảo mật của tổ chức.
5. Biện pháp Khắc phục & Khuyến nghị Phòng thủ
Để tối ưu hóa khả năng bảo mật trên Android 17, các tổ chức và người dùng cá nhân cần thực hiện các bước sau:
- Kích hoạt Advanced Protection: Đây là bước quan trọng nhất để kích hoạt các cơ chế kiểm soát nghiêm ngặt đối với AccessibilityService.
- Cấu hình Intrusion Logging: Truy cập vào cài đặt Advanced Protection để bật tính năng ghi nhật ký pháp y, giúp ích cho việc phân tích sự cố sau này.
- Tuân thủ nguyên tắc Least Privilege: Chỉ cấp quyền trợ năng cho các ứng dụng thực sự cần thiết và đã được xác thực từ nguồn tin cậy (Google Play Store).
- Cập nhật hệ thống: Đảm bảo thiết bị luôn chạy phiên bản Android mới nhất để nhận được các bản vá bảo mật và tính năng phòng thủ mới nhất từ Google.
Tham khảo thêm thông tin chi tiết về các tiêu chuẩn bảo mật di động tại CISA Cybersecurity Resources để xây dựng chiến lược phòng thủ toàn diện cho doanh nghiệp.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan


