
Cảnh báo gián điệp mạng: Trung Quốc tài trợ nghiên cứu học thuật tại Anh
MI5 cảnh báo hơn 100 học giả tại Anh đang vô tình tiếp tay cho hoạt động gián điệp của Bộ An ninh Quốc gia Trung Quốc (MSS) thông qua các dự án nghiên cứu công nghệ nhạy cảm.

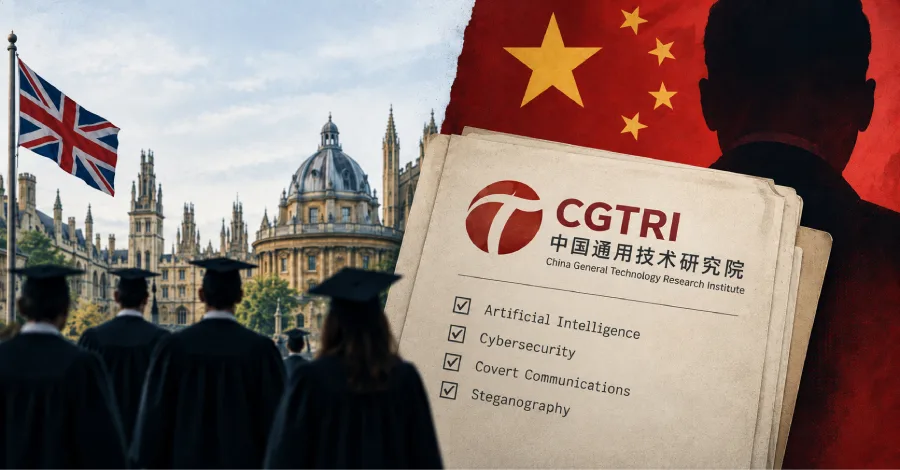
- Cảnh báo an ninh: Cơ quan tình báo nội địa Anh (MI5) đã phát đi cảnh báo khẩn cấp về việc các học giả tại Anh đang tham gia vào các dự án nghiên cứu được tài trợ bởi China General Technology Research Institute (CGTRI).
- Mục tiêu chiến lược: CGTRI được xác định là tổ chức bình phong của Bộ An ninh Quốc gia Trung Quốc (MSS), tập trung vào các lĩnh vực AI, an ninh mạng và hệ thống truyền tin mật.
- Rủi ro pháp lý: Các tổ chức và cá nhân tiếp tục hợp tác có thể đối mặt với cáo buộc hình sự theo Đạo luật An ninh Quốc gia 2023 (National Security Act 2023).
1. Bối cảnh và Tổng quan về Chiến dịch Gián điệp
Trong một động thái chưa từng có tiền lệ vào ngày 30 tháng 9 năm 2026, cơ quan tình báo nội địa Anh (MI5) đã công bố một bản tin cảnh báo về an ninh mạng liên quan đến các hoạt động gián điệp của nước ngoài trong môi trường học thuật. Theo báo cáo, hơn 100 học giả tại Anh đã vô tình hoặc hữu ý tham gia vào các dự án nghiên cứu được tài trợ bởi China General Technology Research Institute (CGTRI), hay còn gọi là Học viện Công nghệ Tổng hợp Trung Quốc (CAGT).
MI5 đánh giá CGTRI là một tổ chức bình phong (front company) trực thuộc Bộ An ninh Quốc gia Trung Quốc (MSS). Mục đích cốt lõi của tổ chức này là cung cấp nguồn lực tài chính cho các nghiên cứu kỹ thuật nhằm nâng cao năng lực gián điệp của MSS. Các lĩnh vực nghiên cứu trọng điểm bao gồm Trí tuệ nhân tạo (AI), an ninh mạng, hệ thống truyền tin mật (covert communications) và kỹ thuật ẩn mã (steganography).
2. Phân tích Kỹ thuật và Chuỗi Tấn công (Kill Chain)
Dựa trên các phân tích từ UK-China Transparency (UKCT), CGTRI duy trì mối quan hệ nhân sự chặt chẽ với Đại học Quan hệ Quốc tế Trung Quốc (University of International Relations), một cơ sở giáo dục được biết đến với sự liên kết mật thiết với MSS. Các kỹ thuật mà CGTRI tập trung phát triển có khả năng ứng dụng trực tiếp vào các cuộc tấn công mạng nhắm vào cơ sở hạ tầng trọng yếu của Anh.
Chuỗi tấn công (Attack Kill Chain) trong trường hợp này có thể được mô tả theo khung MITRE ATT&CK như sau:
- T1190 - Exploit Public-Facing Application: Sử dụng các công cụ AI để tự động hóa việc tìm kiếm lỗ hổng trong các hệ thống công khai.
- T1059 - Command and Scripting Interpreter: Phát triển các payload tùy chỉnh để thực thi mã từ xa (RCE) trên các mục tiêu là các tổ chức công và doanh nghiệp.
- T1055 - Process Injection: Ứng dụng các kỹ thuật ẩn mã và truyền tin mật để duy trì sự hiện diện trong mạng lưới nạn nhân mà không bị phát hiện bởi các giải pháp EDR truyền thống.
Các công nghệ này không chỉ dừng lại ở mức độ lý thuyết mà còn được tích hợp vào các công cụ tấn công mạng thực tế, giúp MSS thực hiện các chiến dịch xâm nhập mạng, đánh cắp dữ liệu nhạy cảm và phá hoại cơ sở hạ tầng công nghệ thông tin tại Anh.
3. Bảng Tổng hợp Thực thể và Rủi ro
| Loại thực thể | Giá trị / Định danh | Mô tả tác động |
|---|---|---|
| Tổ chức bình phong | CGTRI / CAGT | Nguồn tài trợ cho các nghiên cứu gián điệp |
| Cơ quan chủ quản | MSS (Trung Quốc) | Cơ quan tình báo đứng sau các chiến dịch |
| Khung pháp lý | National Security Act 2023 | Cơ sở pháp lý để truy tố các hành vi hỗ trợ tình báo nước ngoài |
| Lĩnh vực trọng tâm | AI, Cybersecurity, Steganography | Các công nghệ phục vụ mục đích tấn công mạng |
4. Hướng dẫn Phát hiện và Săn tìm Mối đe dọa (Threat Hunting)
Đối với các đội ngũ SOC và Threat Hunting, việc rà soát các nguồn tài trợ nghiên cứu là ưu tiên hàng đầu. Dưới đây là các bước kiểm tra cơ bản:
- Rà soát nguồn tài trợ: Kiểm tra tất cả các dự án nghiên cứu đang thực hiện có liên quan đến các thực thể Trung Quốc, đặc biệt là các dự án có sự tham gia của CGTRI hoặc các viện nghiên cứu có liên quan đến MSS.
- Phân tích lưu lượng mạng: Giám sát các kết nối bất thường từ các máy chủ nghiên cứu đến các dải IP được định danh là C2 (Command and Control) của các nhóm APT liên quan đến Trung Quốc.
- Kiểm tra mã nguồn: Sử dụng các công cụ phân tích tĩnh (SAST) để tìm kiếm các đoạn mã có dấu hiệu của kỹ thuật steganography hoặc các backdoor tiềm ẩn trong các thư viện mã nguồn mở được phát triển từ các dự án hợp tác này.
⚠️ Cảnh báo quan trọng: Việc tiếp tục hợp tác với các thực thể đã được cảnh báo có thể dẫn đến rủi ro pháp lý nghiêm trọng theo Đạo luật An ninh Quốc gia 2023. Các tổ chức cần ngay lập tức thực hiện quy trình Due Diligence đối với tất cả các đối tác nghiên cứu quốc tế.
5. Biện pháp Khắc phục và Khuyến nghị Phòng thủ
Để giảm thiểu rủi ro, các tổ chức học thuật và doanh nghiệp cần thực hiện các biện pháp hardening hệ thống và quản trị rủi ro sau:
- Thiết lập chính sách Zero Trust: Áp dụng mô hình Zero Trust trong việc truy cập vào các tài nguyên nghiên cứu nhạy cảm, đảm bảo mọi kết nối đều được xác thực và giám sát chặt chẽ.
- Kiểm soát truy cập (IAM): Thắt chặt quyền truy cập của các nhà nghiên cứu khách mời vào các hệ thống mạng nội bộ và dữ liệu quan trọng.
- Đào tạo nhận thức: Nâng cao nhận thức cho đội ngũ nhân sự về các hình thức gián điệp kinh tế và kỹ thuật, đặc biệt là các phương thức tiếp cận thông qua các dự án nghiên cứu học thuật.
- Tuân thủ pháp lý: Tham khảo hướng dẫn từ CISA và các cơ quan an ninh quốc gia để đảm bảo mọi hoạt động hợp tác quốc tế đều nằm trong khuôn khổ pháp luật.
Việc chủ động rà soát và cắt đứt các liên kết với các thực thể có dấu hiệu gián điệp là bước đi cần thiết để bảo vệ an ninh quốc gia và tài sản trí tuệ của các tổ chức tại Anh trước các mối đe dọa mạng ngày càng tinh vi.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan


