Chiến dịch GlassWorm: Tấn công chuỗi cung ứng qua tiện ích mở rộng VS Code
Phân tích chuyên sâu chiến dịch GlassWorm lợi dụng các tiện ích mở rộng VS Code giả mạo để phát tán mã độc, đe dọa trực tiếp đến môi trường phát triển phần mềm.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Phân tích chuyên sâu chiến dịch GlassWorm lợi dụng các tiện ích mở rộng VS Code giả mạo để phát tán mã độc, đe dọa trực tiếp đến môi trường phát triển phần mềm.
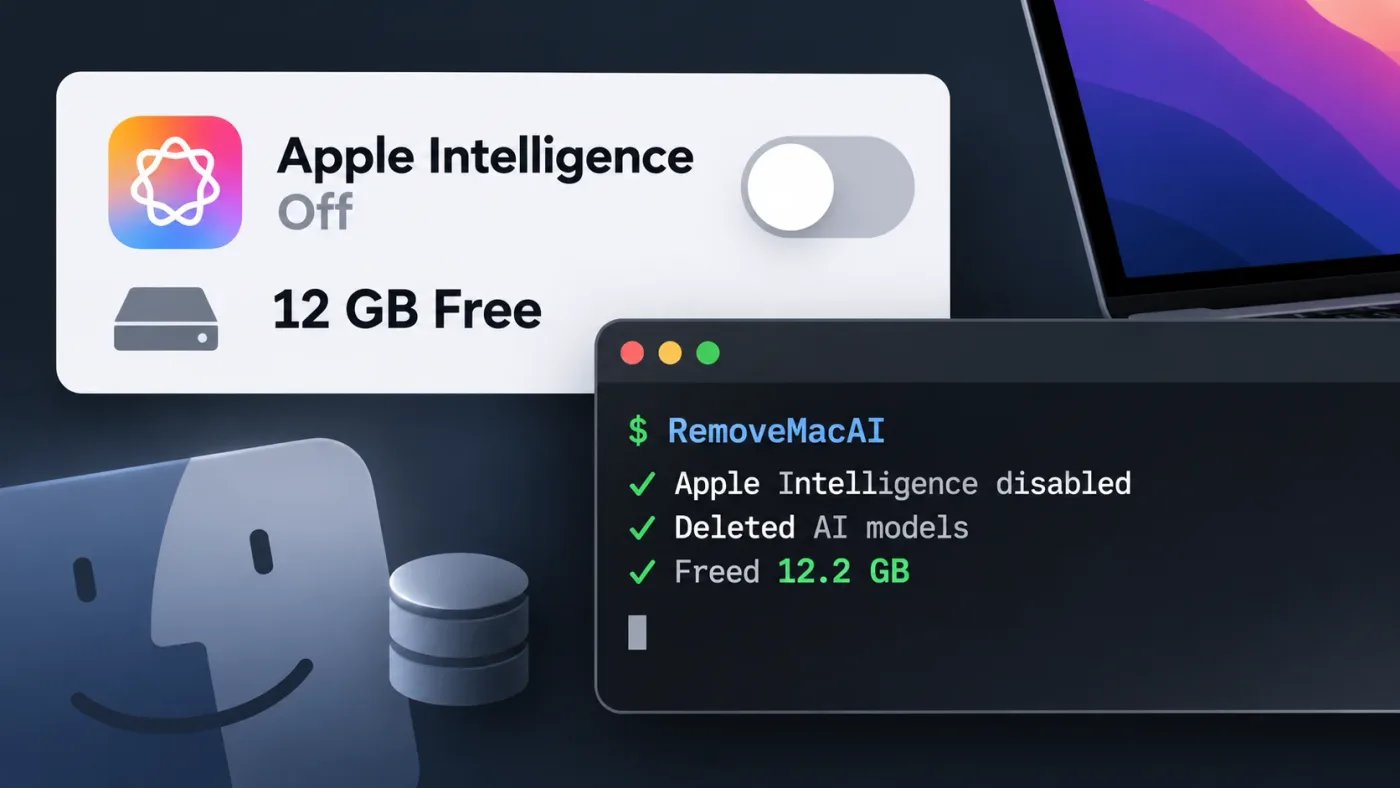
Khám phá công cụ mã nguồn mở RemoveMacAI giúp người dùng macOS giải phóng tới 12GB dung lượng bằng cách gỡ bỏ các mô hình Apple Intelligence và chặn tải xuống tự động.
Chiến dịch ClickFix đang lợi dụng lòng tin của người dùng vào các thông báo bảo mật giả mạo để thực thi mã độc thông qua bộ nhớ đệm trình duyệt, bỏ qua các cơ chế bảo vệ truyền thống.
Google chính thức tạm dừng tiếp nhận báo cáo lỗ hổng sản phẩm trong chương trình OSS VRP sau khi đối mặt với sự gia tăng đột biến các báo cáo tự động từ AI không hợp lệ.
CISA đã đưa lỗ hổng CVE-2026-88779 trên Citrix NetScaler vào danh mục KEV sau khi xác nhận các cuộc tấn công thực tế. Quản trị viên cần triển khai vá lỗi ngay lập tức.
Apple chuẩn bị nâng cấp cơ chế bảo mật Full Disk Access trên macOS nhằm ngăn chặn các AI Agents lạm dụng quyền truy cập dữ liệu nhạy cảm của người dùng.
Apple chuẩn bị cập nhật cơ chế Full Disk Access trên macOS nhằm ngăn chặn các AI Agent lạm dụng quyền truy cập hệ thống, sau khi phát hiện nhiều lỗ hổng bảo mật nghiêm trọng.
Đan Mạch xác nhận sự cố rò rỉ dữ liệu nghiêm trọng tại hệ thống CPR, ảnh hưởng đến 8,8 triệu hồ sơ cá nhân do lạm dụng quyền truy cập hợp pháp của bên thứ ba.
Microsoft xác nhận bản cập nhật KB5124010 gây lỗi giải mã âm thanh AC-3, dẫn đến tình trạng treo ứng dụng đột ngột trên Windows 11. Tìm hiểu chi tiết về sự cố và các biện pháp ứng phó.
Các đối tượng tấn công đang lợi dụng phần mềm quản trị từ xa hợp pháp ScreenConnect thông qua các chiến dịch phishing tinh vi, biến công cụ hỗ trợ thành cửa hậu để xâm nhập hệ thống.