Phân tích kỹ thuật: Kẻ tấn công lạm dụng ScreenConnect để chiếm quyền điều khiển từ xa
Các đối tượng tấn công đang lợi dụng phần mềm quản trị từ xa hợp pháp ScreenConnect thông qua các chiến dịch phishing tinh vi, biến công cụ hỗ trợ thành cửa hậu để xâm nhập hệ thống.

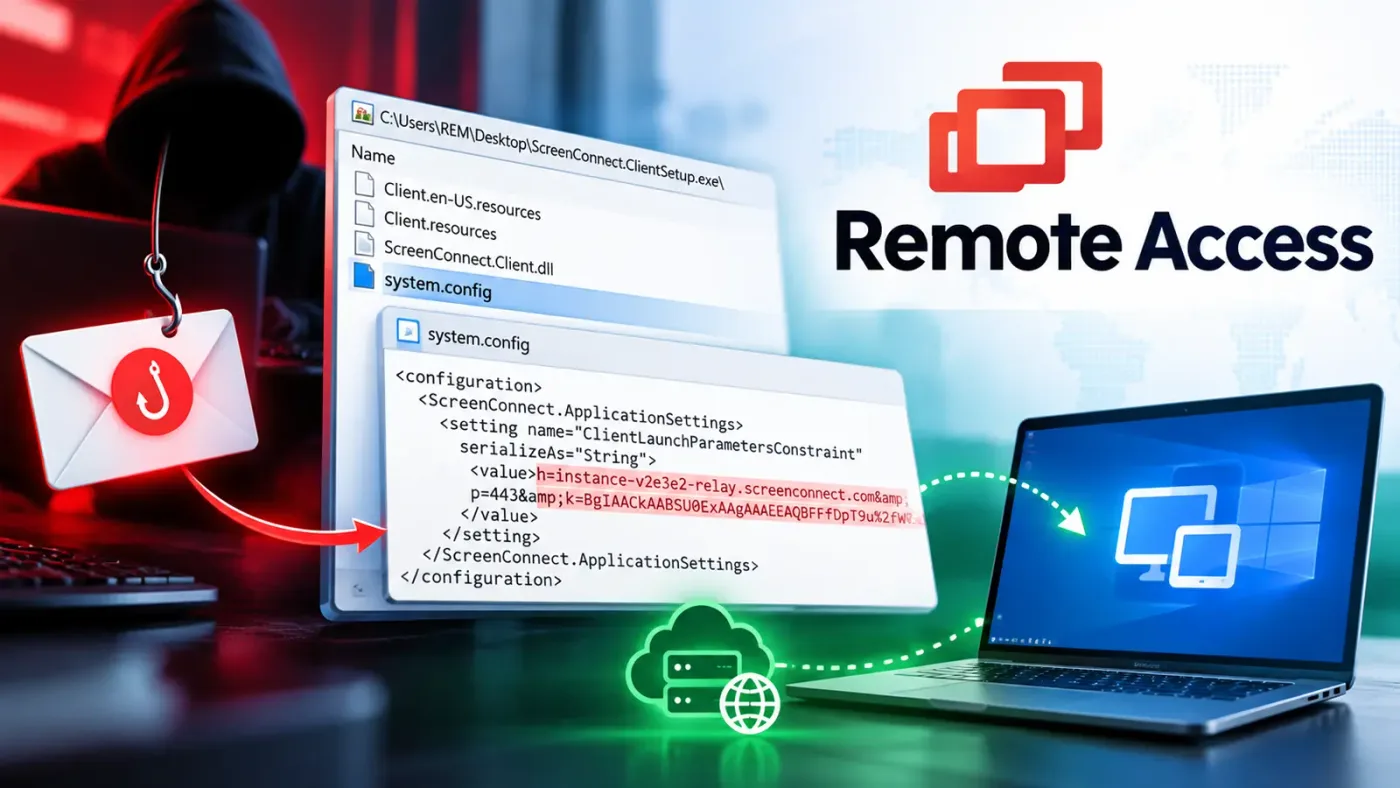
- Phương thức tấn công: Kẻ tấn công sử dụng email phishing giả mạo hóa đơn thanh toán để lừa người dùng tải xuống trình cài đặt ScreenConnect đã được cấu hình sẵn.
- Kỹ thuật lạm dụng: Lạm dụng phần mềm quản trị từ xa (RMM) hợp pháp để vượt qua các cơ chế kiểm soát bảo mật truyền thống mà không cần sử dụng mã độc tùy chỉnh.
- Tác động: Cho phép kẻ tấn công thiết lập kết nối từ xa trực tiếp đến máy tính nạn nhân thông qua hạ tầng relay hợp pháp của ConnectWise.
- Khuyến nghị: Cần giám sát chặt chẽ các tiến trình RMM không nằm trong danh sách cho phép (Allowlist) và kiểm tra ngữ cảnh thực thi của các tệp tin thực thi (.exe).
1. Bối cảnh & Tổng quan
Trong một chiến dịch tấn công mạng gần đây được Internet Storm Center (ISC) ghi nhận, các đối tượng đe dọa đã chuyển hướng sang việc lạm dụng các công cụ quản trị từ xa (RMM) hợp pháp thay vì phát triển mã độc tùy chỉnh. Cụ thể, phần mềm ScreenConnect của ConnectWise đang bị lợi dụng để thiết lập quyền truy cập từ xa trái phép thông qua các email phishing giả mạo thông báo thanh toán.
Chiến dịch này nhắm vào sự chủ quan của người dùng bằng cách gửi các email có tiêu đề liên quan đến chuyển khoản ngân hàng với số tiền cụ thể (ví dụ: $5745.65). Người dùng được dẫn dụ tải xuống một tệp tin PDF giả mạo, thực chất là trình cài đặt ScreenConnect.ClientSetup.exe. Đây là một ví dụ điển hình về việc lạm dụng các công cụ quản trị hợp pháp (Living-off-the-Land - LotL) để thực hiện các hành vi xâm nhập mạng.
2. Phân tích Kỹ thuật & Chuỗi Khai thác
Dựa trên khung MITRE ATT&CK, chiến dịch này thể hiện rõ các kỹ thuật sau:
- T1566.002 (Phishing: Spearphishing Link): Sử dụng email với nội dung tài chính để lừa nạn nhân nhấp vào liên kết tải xuống.
- T1219 (Remote Access Software): Lạm dụng phần mềm quản trị từ xa hợp pháp để duy trì quyền truy cập (Persistence) và điều khiển máy tính nạn nhân.
- T1059 (Command and Scripting Interpreter): Thực thi tệp tin thực thi (.exe) để khởi tạo kết nối đến máy chủ C2 (Command & Control).
Khi người dùng thực thi tệp tin ScreenConnect.ClientSetup.exe, phần mềm sẽ tự động kết nối đến một instance ScreenConnect do kẻ tấn công kiểm soát thông qua cổng 443. Điểm đáng chú ý là tệp tin này hoàn toàn hợp pháp, được ký số bởi DigiCert G4 Code Signing CA1, giúp nó dễ dàng vượt qua các bộ lọc bảo mật dựa trên danh tiếng (Reputation-based filtering) của các giải pháp EDR/AV truyền thống.
3. Dấu hiệu Nhận biết & Bảng Chỉ số IOCs
Việc phát hiện các cuộc tấn công này đòi hỏi sự kết hợp giữa giám sát mạng và phân tích hành vi tại điểm cuối (Endpoint). Dưới đây là các chỉ số IOCs được ghi nhận từ báo cáo của ISC:
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Tên tệp | ScreenConnect.ClientSetup.exe | Trình cài đặt RMM bị lạm dụng |
| Domain tải xuống | thelittlecupandsaucer[.]com[.]au | Máy chủ lưu trữ tệp tin độc hại |
| Relay Hostname | instance-v2e3e2-relay.screenconnect.com | Điểm kết nối C2 của kẻ tấn công |
| Instance ID | v2e3e2 | Định danh instance ConnectWise |
| Cổng kết nối | 443 | Cổng giao tiếp mặc định (HTTPS) |
⚠️ Cảnh báo quan trọng: Các địa chỉ IP và tên miền nêu trên đã được làm mờ (defanged). Chỉ giải mã và sử dụng trong môi trường phân tích cô lập (Sandbox) hoặc các nền tảng Threat Intelligence như MISP để tránh kích hoạt các kết nối không mong muốn.
4. Hướng dẫn Phát hiện (Detection Rules)
Để phát hiện sớm các hành vi lạm dụng ScreenConnect, các kỹ sư SOC có thể triển khai các quy tắc truy vấn trên SIEM hoặc EDR. Dưới đây là ví dụ về logic phát hiện dựa trên hành vi:
# Ví dụ truy vấn KQL để phát hiện tiến trình ScreenConnect khởi chạy từ thư mục tạm thời hoặc không xác định:
DeviceProcessEvents | where FileName =~ 'ScreenConnect.ClientSetup.exe' | where FolderPath !contains 'C:\Program Files' | extend Alert = 'Potential Unauthorized RMM Installation'
Ngoài ra, cần thiết lập quy tắc giám sát các kết nối mạng đến các dải IP thuộc hạ tầng của ConnectWise nếu tổ chức không sử dụng dịch vụ này chính thức. Việc kiểm tra các tệp tin thực thi có chữ ký số nhưng không nằm trong danh sách phần mềm được phê duyệt (Approved Software List) là một biện pháp săn tìm mối đe dọa (Threat Hunting) hiệu quả.
5. Biện pháp Khắc phục & Khuyến nghị Phòng thủ
Để giảm thiểu rủi ro từ các cuộc tấn công lạm dụng công cụ RMM, các tổ chức cần thực hiện các bước hardening hệ thống sau:
- Kiểm soát ứng dụng (Application Whitelisting): Sử dụng AppLocker hoặc Windows Defender Application Control (WDAC) để ngăn chặn việc thực thi các tệp tin không được cấp phép, ngay cả khi chúng có chữ ký số hợp lệ.
- Giám sát mạng (Network Egress Filtering): Chặn các kết nối đi đến các dịch vụ RMM không được tổ chức sử dụng tại cấp độ Firewall/Proxy.
- Đào tạo nhận thức (Security Awareness): Nâng cao nhận thức cho nhân viên về các email giả mạo hóa đơn, đặc biệt là các tệp tin đính kèm hoặc liên kết tải xuống phần mềm từ các nguồn không xác định.
- Triển khai Zero Trust: Áp dụng nguyên tắc đặc quyền tối thiểu (Least Privilege), đảm bảo người dùng thông thường không có quyền cài đặt phần mềm mới trên máy trạm.
Tham khảo thêm thông tin về các công cụ quản trị từ xa bị lạm dụng tại dự án LOLRMM để cập nhật danh sách các phần mềm cần giám sát chặt chẽ trong môi trường doanh nghiệp.
Chỉ số Tấn công & Dữ liệu Tình báo Mối đe dọa (Threat IOCs)
9 indicatorsDữ liệu phục vụ giám sát SIEM, lọc IP Firewall, phân tích mã độc & điều tra sự cố (DFIR)
| Loại | Chỉ số (Indicator Value) | Ghi chú & Bối cảnh | TLP | Sao chép |
|---|---|---|---|---|
| URL | https://thelittlecupandsaucer.com.au/ScreenConnect.ClientSetup.exe | URL máy chủ điều khiển C2 / Tải payload | TLP:GREEN | |
| URL | https://www.virustotal.com/ | URL máy chủ điều khiển C2 / Tải payload | TLP:GREEN | |
| URL | https://github.com/LOLRMM/LOLRMM | URL máy chủ điều khiển C2 / Tải payload | TLP:GREEN | |
| Domain | thelittlecupandsaucer.com | Tên miền độc hại liên quan | TLP:GREEN | |
| Domain | domainthelittlecupandsaucer.com | Tên miền độc hại liên quan | TLP:GREEN | |
| Domain | mejuri.com | Tên miền độc hại liên quan | TLP:GREEN | |
| Domain | instance-v2e3e2-relay.screenconnect.com | Tên miền độc hại liên quan | TLP:GREEN | |
| Domain | www.virustotal.com | Tên miền độc hại liên quan | TLP:GREEN | |
| Domain | screenconnect.com | Tên miền độc hại liên quan | TLP:GREEN |
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan