Đối phó với các mối đe dọa mạng thích ứng trong kỷ nguyên AI
Phân tích chiến lược phòng thủ trước các cuộc tấn công mạng sử dụng AI có khả năng thay đổi hành vi thời gian thực, đòi hỏi sự chuyển dịch từ bảo mật tĩnh sang giám sát runtime.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Phân tích chiến lược phòng thủ trước các cuộc tấn công mạng sử dụng AI có khả năng thay đổi hành vi thời gian thực, đòi hỏi sự chuyển dịch từ bảo mật tĩnh sang giám sát runtime.
Nhóm tin tặc DeceptiveDevelopment đang chuyển hướng từ lừa đảo tuyển dụng sang chiếm đoạt tài khoản nhà phát triển để tiêm mã độc vào các dự án phần mềm nguồn mở.
Khám phá bảng xếp hạng 9 nền tảng UEBA hàng đầu năm 2026. Bài viết phân tích chi tiết các giải pháp phân tích hành vi người dùng và thực thể, giúp tối ưu hóa khả năng phát hiện mối đe dọa nội bộ.
Các nhà nghiên cứu bảo mật đã chứng minh khả năng trích xuất binary nội bộ và token Google Cloud từ sandbox của Claude AI thông qua các kỹ thuật tương tác ngôn ngữ tự nhiên.
Microsoft đã phát hành bản vá cho lỗi Remote Desktop trên Windows 11, vốn ngăn cản người dùng không có quyền quản trị kết nối khi tính năng Administrator protection được kích hoạt.
Các nhóm tấn công đang khai thác chuỗi lỗ hổng zero-day trên thiết bị Ivanti Connect Secure để chiếm quyền root, đánh cắp thông tin xác thực và dữ liệu Active Directory.
CISA đã đưa lỗ hổng CVE-2026-97229 vào danh mục Known Exploited Vulnerabilities sau khi phát hiện các cuộc tấn công khai thác thực tế nhằm vào GitLab.
Các nhà nghiên cứu bảo mật phát hiện một dịch vụ relay AI trái phép đang cài đặt các công cụ Codex và Claude Code giả mạo, cho phép kẻ tấn công đánh cắp dữ liệu nhạy cảm.
Binance đối mặt với vụ trộm tiền điện tử lớn nhất lịch sử trị giá 6,36 tỷ USD. Các chuyên gia bảo mật chỉ ra kỹ thuật lạm dụng EIP-7702 và sự tinh vi của nhóm hacker TraderTraitor.
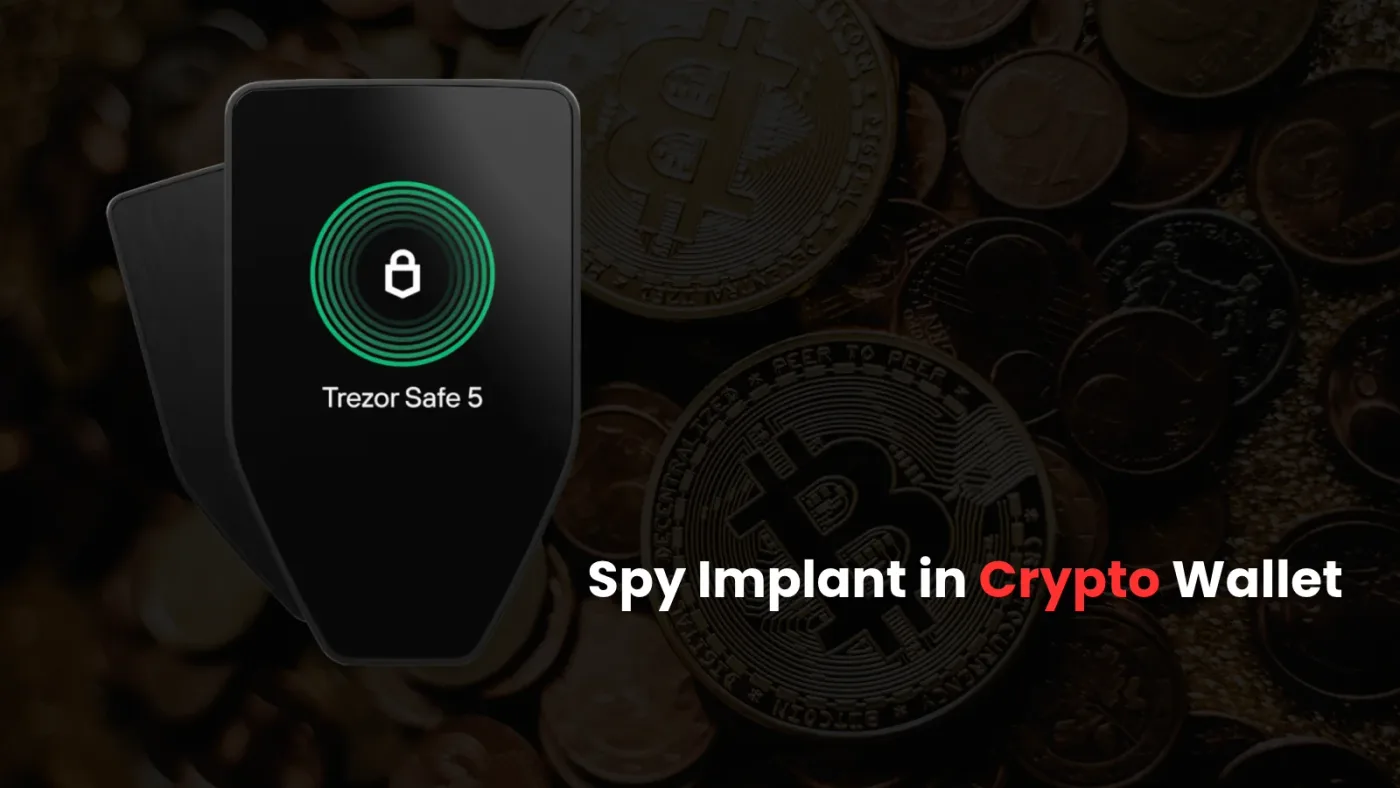
Các chuyên gia an ninh mạng cảnh báo về một loại thiết bị phần cứng độc hại được cấy vào ví Trezor Safe 5, có khả năng đánh cắp cụm từ khôi phục thông qua mạng di động.