Chiến dịch DeceptiveDevelopment: Tin tặc Triều Tiên tấn công chuỗi cung ứng phần mềm
Nhóm tin tặc DeceptiveDevelopment đang chuyển hướng từ lừa đảo tuyển dụng sang chiếm đoạt tài khoản nhà phát triển để tiêm mã độc vào các dự án phần mềm nguồn mở.

- Mối đe dọa mới: Nhóm tin tặc DeceptiveDevelopment đã thay đổi chiến thuật, tập trung vào việc chiếm đoạt tài khoản nhà phát triển để tiêm mã độc vào các kho lưu trữ mã nguồn.
- Kỹ thuật tinh vi: Sử dụng các kỹ thuật như NullReceiver để điều khiển máy chủ C2 thông qua giao dịch blockchain, gây khó khăn cho việc gỡ bỏ hạ tầng.
- Phạm vi ảnh hưởng: Các nền tảng như npm, PyPI, Packagist và Go module mirror đang là mục tiêu chính, đe dọa hàng loạt người dùng cuối.
- Khuyến nghị: Cần thực hiện xoay vòng khóa SSH, Git tokens và tuyệt đối không chạy mã từ các nguồn tuyển dụng không xác định trên máy làm việc chính.
Theo báo cáo mới nhất từ các nhà nghiên cứu bảo mật tại ESET, nhóm tin tặc có liên hệ với Triều Tiên, được định danh là DeceptiveDevelopment, đã thực hiện một bước chuyển dịch chiến lược trong các chiến dịch tấn công mạng. Thay vì chỉ dừng lại ở các kịch bản lừa đảo phỏng vấn giả mạo để đánh cắp thông tin ví tiền điện tử, nhóm này hiện đang tập trung vào việc chiếm đoạt thông tin xác thực của các nhà phát triển để tiêm mã độc trực tiếp vào các dự án phần mềm đáng tin cậy.
Chiến thuật tấn công chuỗi cung ứng phần mềm
Từ tháng 4 đến tháng 9 năm 2026, nhóm này đã lợi dụng quyền truy cập bị đánh cắp để thay đổi mã nguồn trong cả các kho lưu trữ công khai và riêng tư. Mỗi dự án bị nhiễm mã độc trở thành một vector tấn công mới, cho phép tin tặc xâm nhập vào hệ thống của bất kỳ ai sử dụng các gói phần mềm này. Các nhà nghiên cứu nhấn mạnh rằng một máy tính của nhà phát triển thường chứa đựng các tài nguyên giá trị như Git logins, khóa đám mây (cloud keys) và quyền xuất bản gói phần mềm, biến chúng thành mục tiêu ưu tiên hàng đầu.
Quy trình tấn công thường bắt đầu bằng một nhiệm vụ tuyển dụng giả mạo, yêu cầu nhà phát triển thực thi một dự án thử nghiệm. Ngay khi tệp tin được chạy, mã độc sẽ quét hệ thống để tìm kiếm thông tin xác thực Git, khóa SSH và các access tokens. Sau khi chiếm quyền, tin tặc sẽ thực hiện các thay đổi mã nguồn và viết lại lịch sử commit để che giấu dấu vết khỏi các thành viên khác trong nhóm phát triển.
Công cụ mã độc và kỹ thuật né tránh
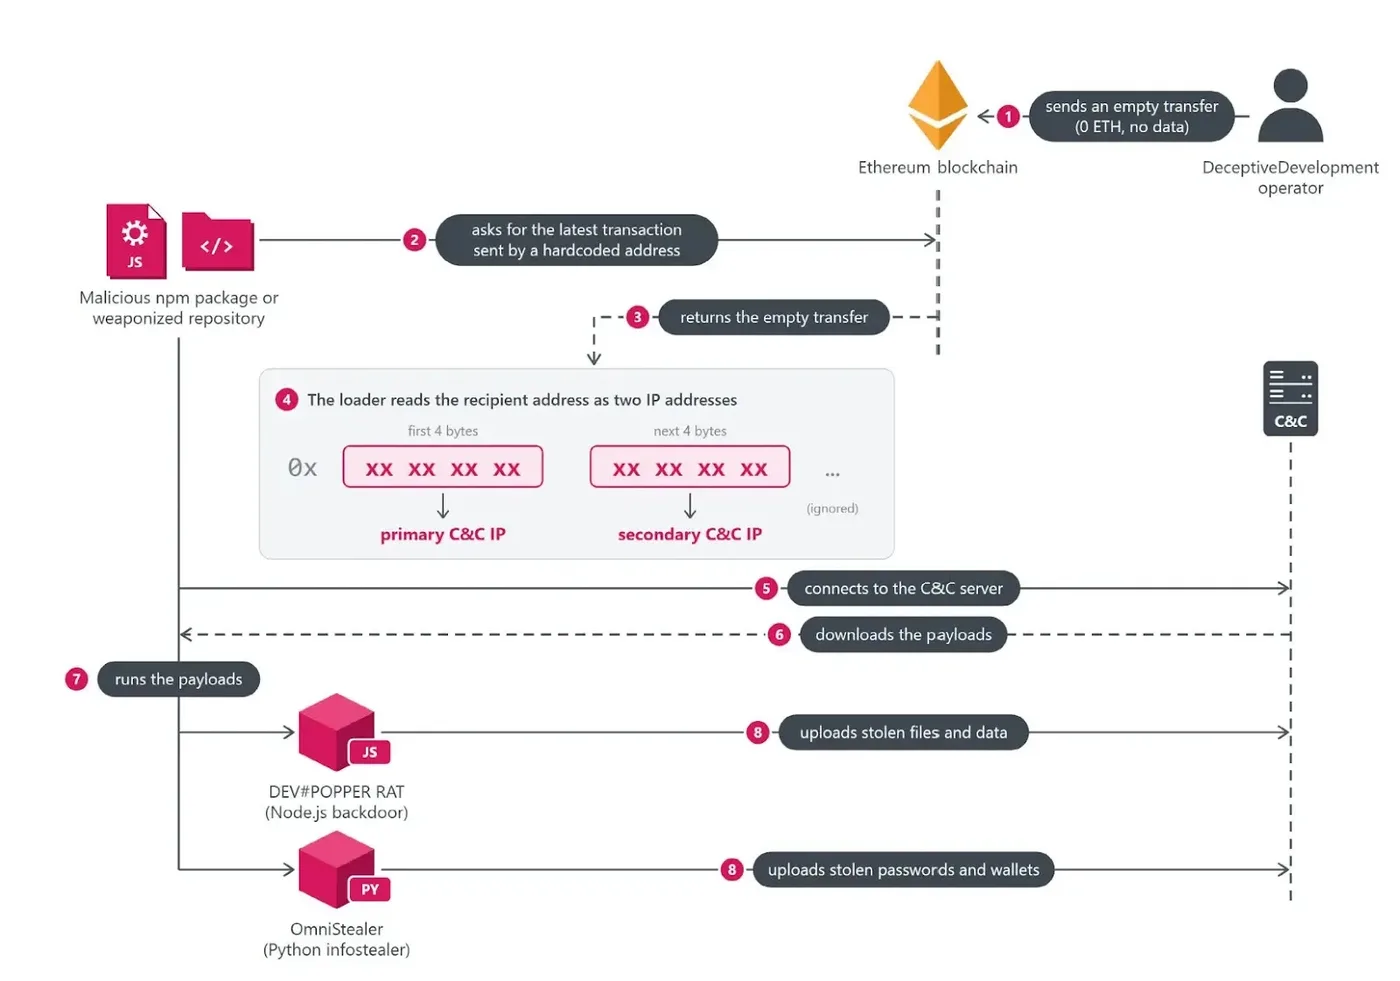
Các nhà nghiên cứu đã xác định hai công cụ chủ chốt trong chuỗi lây nhiễm này. Đầu tiên là OmniStealer, một trình đánh cắp thông tin (infostealer) viết bằng Python, có khả năng thu thập dữ liệu trình duyệt, ví tiền điện tử và các bí mật của nhà phát triển. Thứ hai là DEV#POPPER, một Remote Access Trojan (RAT) viết bằng Node.js, được thiết kế để ghi lại thao tác bàn phím và thực thi các lệnh từ xa. Phiên bản mới của DEV#POPPER còn có khả năng tự chèn mã vào các ứng dụng phổ biến như VS Code, Cursor và Discord để duy trì sự tồn tại (persistence).
Kỹ thuật NullReceiver và hạ tầng Blockchain
Một điểm đáng chú ý là việc sử dụng phương thức NullReceiver để quản lý hạ tầng C2. Thay vì sử dụng các tên miền tĩnh dễ bị đánh sập, mã độc sẽ kiểm tra giao dịch mới nhất từ một địa chỉ Ethereum được mã hóa cứng. Địa chỉ nhận của một giao dịch trống sẽ chứa địa chỉ IP của máy chủ điều khiển. Điều này cho phép tin tặc thay đổi máy chủ chỉ bằng một giao dịch blockchain mà không cần cập nhật mã nguồn của gói phần mềm.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Mã độc | OmniStealer | Đánh cắp thông tin xác thực và dữ liệu nhạy cảm |
| Mã độc | DEV#POPPER RAT | Cung cấp quyền điều khiển từ xa và duy trì sự tồn tại |
| Kỹ thuật | NullReceiver | Truy vấn IP máy chủ C2 qua giao dịch Ethereum |
| Nền tảng | npm, PyPI, Packagist | Kênh phân phối mã độc tới người dùng |
Khuyến nghị phòng thủ và giảm thiểu rủi ro
⚠️ Cảnh báo quan trọng: Việc thực thi mã từ các nguồn không xác định, đặc biệt là trong các bài kiểm tra kỹ năng tuyển dụng, là rủi ro bảo mật cực kỳ nghiêm trọng. Hãy luôn sử dụng môi trường sandbox hoặc máy ảo tách biệt hoàn toàn với hệ thống làm việc chính.
Để bảo vệ hệ thống trước các mối đe dọa này, các tổ chức và cá nhân cần tuân thủ các nguyên tắc bảo mật nghiêm ngặt. Việc xoay vòng (rotate) các khóa SSH, Git tokens và khóa xuất bản gói phần mềm là bắt buộc sau khi phát hiện bất kỳ dấu hiệu xâm nhập nào. Ngoài ra, việc kiểm tra định kỳ lịch sử commit để phát hiện các thay đổi bất thường và giám sát lưu lượng mạng từ các hệ thống build để phát hiện các truy vấn blockchain bất thường là những biện pháp săn tìm mối đe dọa (threat hunting) hiệu quả. Bạn có thể tham khảo thêm thông tin chi tiết tại ESET WeLiveSecurity để cập nhật các báo cáo mới nhất về chiến dịch này.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan