Top 9 Công cụ UEBA Tốt Nhất Năm 2026: Phân Tích Chuyên Sâu và Xếp Hạng
Khám phá bảng xếp hạng 9 nền tảng UEBA hàng đầu năm 2026. Bài viết phân tích chi tiết các giải pháp phân tích hành vi người dùng và thực thể, giúp tối ưu hóa khả năng phát hiện mối đe dọa nội bộ.

- Dẫn đầu thị trường: Exabeam (sau khi sáp nhập LogRhythm) tiếp tục giữ vị trí số 1 nhờ khả năng tái tạo dòng thời gian hành vi (behavioral timelines) vượt trội.
- Xu hướng tích hợp: Các giải pháp UEBA độc lập đang dần biến mất, thay vào đó là sự tích hợp sâu vào các hệ thống SIEM, nền tảng định danh và bảo mật dữ liệu.
- Phương pháp đánh giá: Dựa trên chất lượng mô hình, khả năng phát hiện mối đe dọa nội bộ, độ bao phủ thực thể và tính công thái học trong điều tra.
- Lời khuyên chiến lược: Hãy ưu tiên chọn nền tảng phù hợp với hệ sinh thái bảo mật hiện có của doanh nghiệp thay vì tìm kiếm các công cụ rời rạc.
Trong bối cảnh các thông tin xác thực bị đánh cắp trở thành vũ khí chính của kẻ tấn công, việc kiểm soát dựa trên hành vi đã trở thành nền tảng phát hiện quan trọng nhất. UEBA (User and Entity Behavior Analytics) thực hiện thiết lập đường cơ sở (baseline) cho mọi hành vi bình thường của người dùng và thực thể, từ đó phát hiện các sai lệch bất thường như tài khoản dịch vụ truy cập vào tệp tin nhân sự hoặc một kỹ sư đăng nhập từ hai quốc gia khác nhau trong cùng một thời điểm.
Một lưu ý quan trọng: danh sách nghiên cứu ban đầu bao gồm mười thương hiệu, tuy nhiên do sự sáp nhập giữa Exabeam và LogRhythm, chúng tôi thực hiện xếp hạng chín nền tảng để đảm bảo tính khách quan và chính xác cho người đọc.
Phương pháp đánh giá (Methodology)
Đánh giá này dựa trên nghiên cứu chuyên sâu, không bao gồm thử nghiệm trong phòng thí nghiệm hay các vị trí quảng cáo trả phí. Các tiêu chí chính bao gồm: chất lượng mô hình, chiều sâu phát hiện mối đe dọa nội bộ, độ bao phủ thực thể (người dùng, máy chủ, tài khoản dịch vụ), khả năng tích hợp SIEM và tính dễ sử dụng.
| Tiêu chí | Trọng số |
|---|---|
| Chất lượng mô hình | 25% |
| Chiều sâu mối đe dọa nội bộ | 20% |
| Độ bao phủ thực thể | 20% |
| Khả năng tích hợp | 20% |
| Công thái học điều tra | 15% |
Bảng xếp hạng UEBA năm 2026
Dưới đây là danh sách 9 nền tảng UEBA hàng đầu được các chuyên gia an ninh mạng đánh giá dựa trên hiệu năng thực tế và khả năng ứng dụng trong doanh nghiệp.
1. Exabeam (bao gồm LogRhythm) — Nền tảng có dòng thời gian hành vi tốt nhất
Exabeam giữ vị trí số 1 nhờ khả năng tự động hóa việc xâu chuỗi các sự kiện trong phiên làm việc của người dùng thành một câu chuyện logic. Điều này giúp giảm thiểu đáng kể thời gian điều tra thủ công cho các chuyên gia SOC.
2. Securonix — Giải pháp UEBA-SIEM Cloud-Native tốt nhất
Securonix phát triển từ một công cụ UEBA thuần túy thành một hệ thống SIEM hoàn chỉnh, giữ vững khả năng liên kết các bất thường thành các chuỗi tấn công (threat chains) có ý nghĩa.
3. Microsoft — Giải pháp UEBA tích hợp hệ sinh thái tốt nhất
Với các doanh nghiệp sử dụng hệ sinh thái Microsoft, việc tận dụng Sentinel, Defender và Entra mang lại lợi thế về chi phí và khả năng thu thập tín hiệu rộng khắp từ email, endpoint đến danh tính.
4. Varonis — Phân tích hành vi tập trung vào dữ liệu
Varonis tập trung vào nơi xảy ra thiệt hại: dữ liệu. Công cụ này thiết lập đường cơ sở cho việc truy cập tệp tin, hộp thư và các đối tượng SaaS, cho phép tự động hóa việc thu hồi quyền truy cập khi phát hiện dấu hiệu exfiltration.
5. Vectra AI — Tín hiệu tấn công mạng và danh tính
Vectra AI sử dụng các mô hình AI được tinh chỉnh để phát hiện các kỹ thuật tấn công thực tế như lạm dụng đặc quyền, di chuyển ngang (lateral movement) và C2, thay vì chỉ phát hiện các bất thường chung chung.
6. Splunk UBA — Tiện ích bổ sung cho hệ sinh thái Splunk
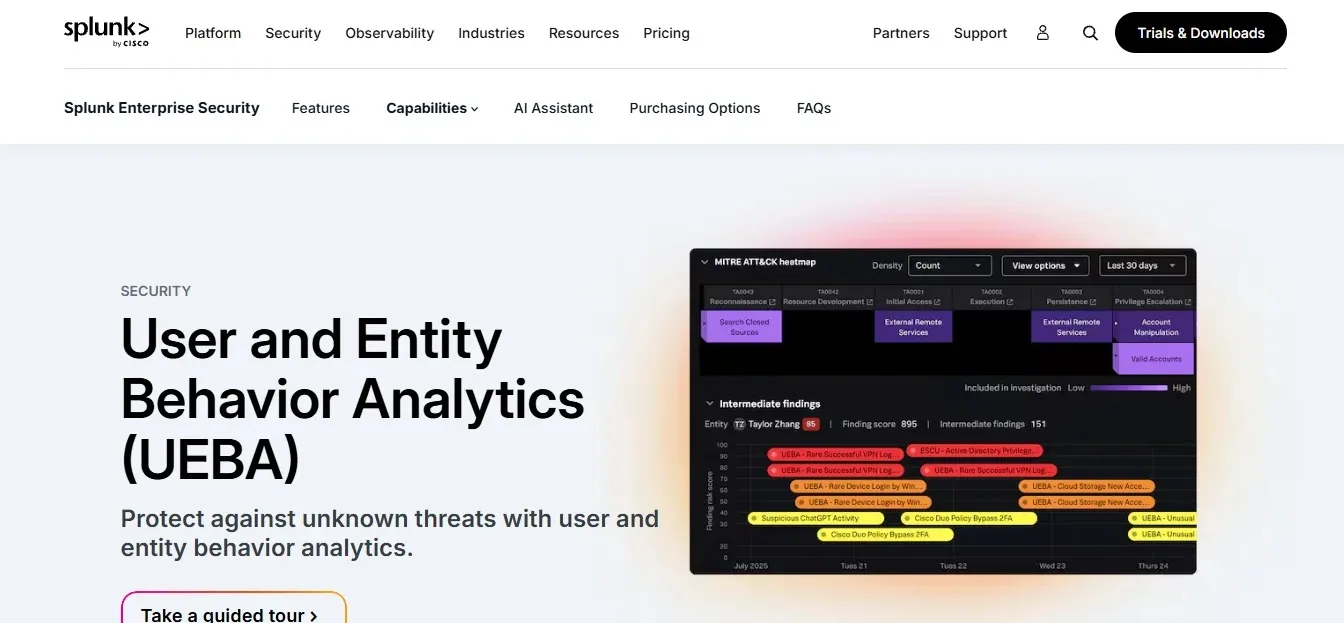
Splunk UBA là lựa chọn tối ưu cho các tổ chức đã đầu tư mạnh vào Splunk, cho phép áp dụng các mô hình học máy không giám sát lên dữ liệu đã được thu thập mà không cần thay đổi đường ống dữ liệu.
7. Gurucul — Công cụ rủi ro minh bạch
Điểm mạnh của Gurucul là tính minh bạch. Người dùng có thể kiểm tra, điều chỉnh và kiểm toán các mô hình học máy, rất phù hợp cho các môi trường yêu cầu tuân thủ nghiêm ngặt.
8. Rapid7 — Giải pháp UEBA cho doanh nghiệp tầm trung
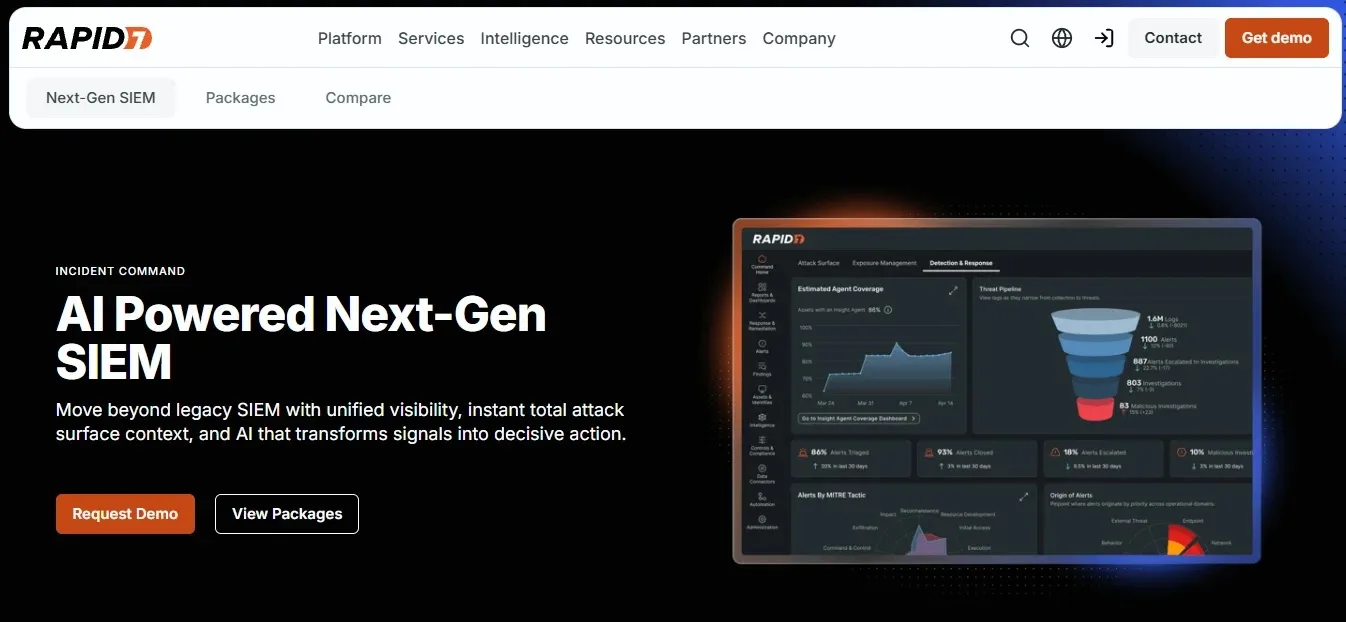
Rapid7 cung cấp khả năng phát hiện hành vi cơ bản như impossible-travel và lạm dụng thông tin xác thực trong gói InsightIDR, giúp các đội ngũ bảo mật tầm trung dễ dàng triển khai.
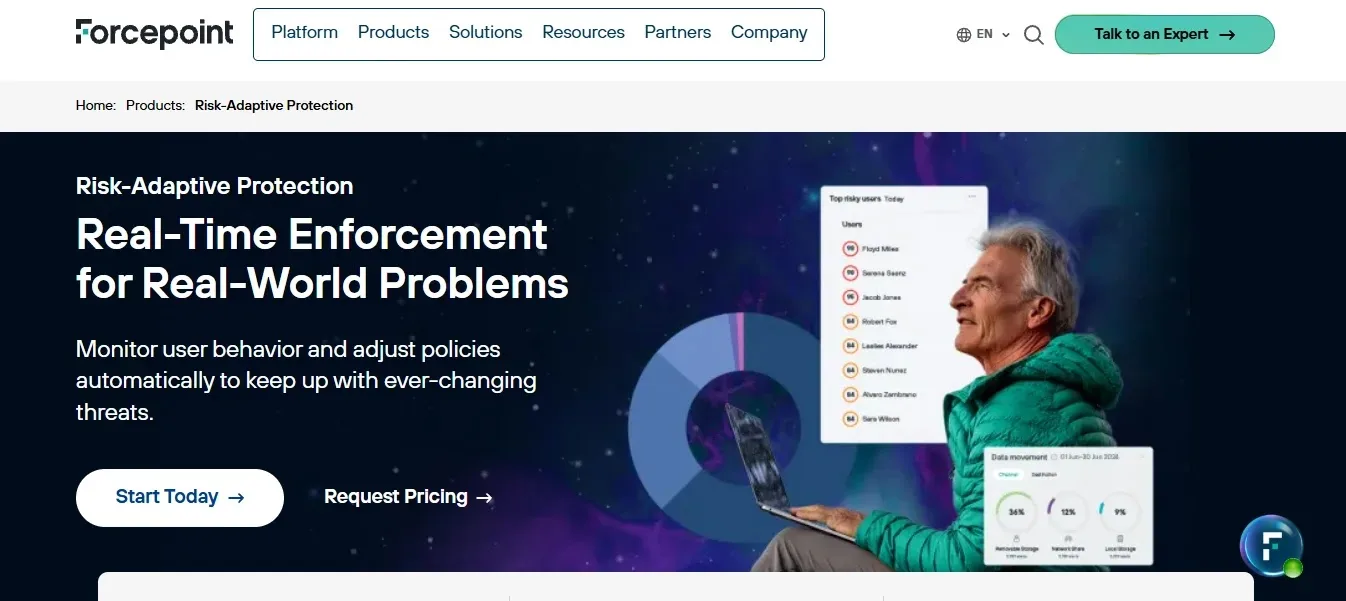
9. Forcepoint — Bảo mật dữ liệu thích ứng rủi ro
Forcepoint sử dụng UEBA để điều chỉnh các chính sách DLP. Khi điểm rủi ro của người dùng tăng lên, hệ thống sẽ tự động thắt chặt các biện pháp kiểm soát dữ liệu.
Lời khuyên mua sắm
Việc lựa chọn công cụ UEBA nên dựa trên hệ sinh thái mà doanh nghiệp đang vận hành. Hãy thực hiện các bài kiểm tra thực tế (pilot) bằng cách mô phỏng lại các sự cố nội bộ đã biết để đánh giá thời gian cần thiết để một nhà phân tích có thể hiểu được câu chuyện tấn công. Luôn đảm bảo rằng dữ liệu định danh được làm sạch trước khi triển khai để tránh tình trạng nhiễu tín hiệu (false-positive).
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan