PentestPad: Giải pháp tối ưu hóa quy trình kiểm thử xâm nhập trong kỷ nguyên AI
Khám phá cách các công ty kiểm thử xâm nhập (pentest) thích nghi với AI bằng cách triển khai hạ tầng tự lưu trữ, bảo mật dữ liệu khách hàng và tối ưu hóa báo cáo.

- Thách thức bảo mật: Việc sử dụng các mô hình AI đám mây công cộng để xử lý dữ liệu nhạy cảm từ các cuộc kiểm thử xâm nhập tiềm ẩn nguy cơ rò rỉ thông tin và vi phạm hợp đồng bảo mật.
- Kiến trúc tự lưu trữ: Chuyển dịch sang các mô hình AI chạy cục bộ (self-hosted) giúp kiểm soát hoàn toàn dữ liệu, đảm bảo tuân thủ các tiêu chuẩn như GDPR và HIPAA.
- Tích hợp chuyên sâu: PentestPad cung cấp nền tảng quản lý dự án, báo cáo và hỗ trợ AI thông qua giao thức MCP, cho phép các tác nhân (agents) làm việc trực tiếp trên dữ liệu nội bộ mà không cần truyền tải ra bên ngoài.
Mọi công ty kiểm thử xâm nhập hiện nay đều đang đối mặt với áp lực chuyển đổi số mạnh mẽ. Các công cụ AI đang trở nên nhanh hơn, rẻ hơn và ngày càng có khả năng thực hiện các tác vụ phức tạp. Việc các chuyên gia kiểm thử sử dụng AI trong quy trình làm việc là điều khó tránh khỏi, dù công ty có chính sách cấm đoán hay không. Câu hỏi đặt ra không phải là liệu AI có được sử dụng hay không, mà là liệu nó được sử dụng theo quy trình kiểm soát của doanh nghiệp hay thông qua các tài khoản cá nhân không được quản lý.
Vấn đề bảo mật đám mây trong kiểm thử xâm nhập
Khi một lập trình viên sao chép mã nguồn vào ChatGPT, rủi ro lớn nhất thường chỉ dừng lại ở vấn đề bản quyền. Tuy nhiên, khi một chuyên gia kiểm thử xâm nhập thực hiện điều tương tự với các phát hiện (findings) của khách hàng, họ đang vô tình tải lên một bản đồ chi tiết về các lỗ hổng bảo mật của khách hàng lên hạ tầng đám mây của bên thứ ba mà họ không có quyền kiểm soát.
Ngoài việc vi phạm chính sách nội bộ, đây còn là hành vi vi phạm tính bảo mật của khách hàng, các thỏa thuận không tiết lộ (NDA) và trong các ngành được quản lý chặt chẽ, nó có thể vi phạm các khung tuân thủ như GDPR hoặc HIPAA. Các nhà cung cấp AI lớn như OpenAI, Anthropic hay Google cung cấp những sản phẩm xuất sắc, nhưng các mô hình lưu trữ trên đám mây của họ không được thiết kế với tư duy về tính nhạy cảm dữ liệu trong lĩnh vực an ninh tấn công.
Kiến trúc AI an toàn cho doanh nghiệp
Giải pháp không phải là cấm đoán AI, vì điều đó sẽ khiến các doanh nghiệp tụt hậu về tốc độ và chất lượng so với các đối thủ cạnh tranh. Thay vào đó, câu trả lời nằm ở việc đưa AI vào hạ tầng nội bộ, nơi doanh nghiệp kiểm soát hoàn toàn và dữ liệu khách hàng không bao giờ rời khỏi mạng lưới của mình. Các mô hình AI tự lưu trữ (self-hosted) đã phát triển đáng kể, biến việc chạy mô hình cục bộ từ một dự án nghiên cứu thành một lựa chọn vận hành thực tế.
Khi kết hợp mô hình tự lưu trữ với một lớp điều phối (orchestration layer) được thiết kế riêng cho quy trình bảo mật, các đội ngũ có thể tận dụng lợi ích năng suất của AI mà không cần phải chia sẻ bề mặt tấn công của khách hàng cho bên thứ ba. PentestPad là một công cụ báo cáo kiểm thử xâm nhập được thiết kế để giải quyết bài toán này, giúp giảm thời gian chuyển đổi ghi chú thô thành báo cáo chuyên nghiệp.
Tích hợp AI chuyên dụng cho an ninh mạng
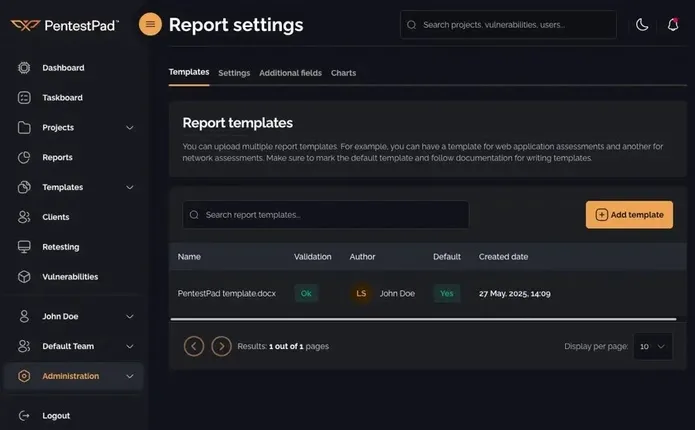
PentestPad cho phép các đội ngũ quản lý dự án, cộng tác, thực hiện kiểm thử lại và tạo báo cáo trong một môi trường duy nhất. Thay vì sử dụng các tệp tin rời rạc, bảng tính hay ổ đĩa chia sẻ, mọi dữ liệu từ ghi chú, bằng chứng, tệp đính kèm đến các đề xuất đều được tập trung hóa. Nền tảng này hỗ trợ tùy biến cao, từ mẫu báo cáo, cổng thông tin khách hàng mang thương hiệu riêng cho đến các trường dữ liệu tùy chỉnh.
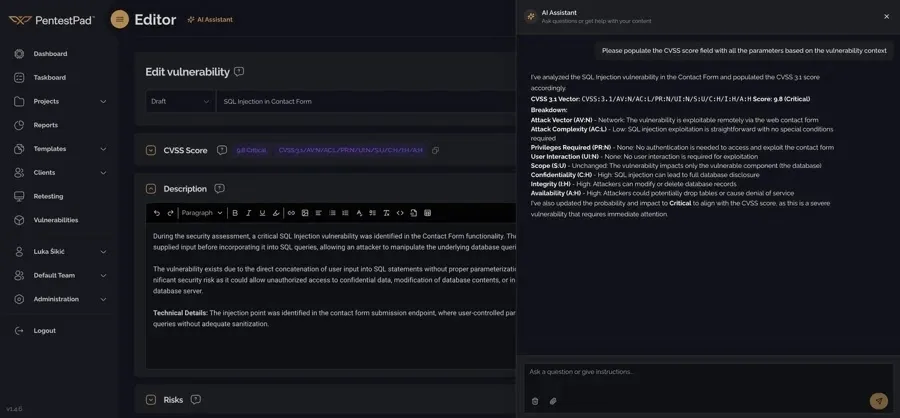
Nền tảng này hỗ trợ giao thức MCP (Model Context Protocol), cho phép các tác nhân AI làm việc trực tiếp với các phát hiện, trường dữ liệu và mẫu báo cáo thực tế thay vì phải suy đoán. Điều này đảm bảo rằng các bản nháp được tạo ra tuân thủ đúng phương pháp luận và văn phong của tổ chức.
Quy trình xây dựng báo cáo và quản lý dự án
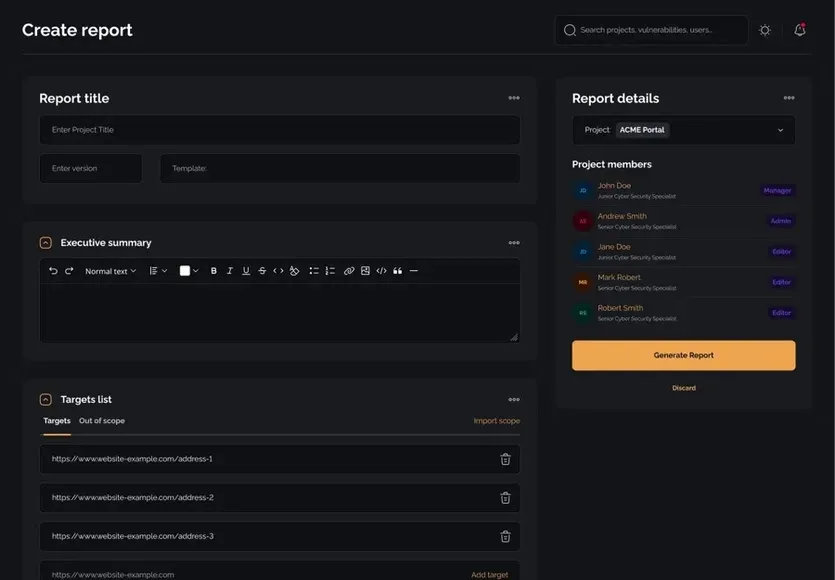
Một dự án trong PentestPad bao gồm thông tin khách hàng, loại hình đánh giá, phạm vi, nhân sự thực hiện và tiến độ. Các phát hiện được gắn trực tiếp vào dự án, giúp duy trì tính nhất quán. Mỗi phát hiện bao gồm tiêu đề, mô tả, tài sản bị ảnh hưởng, mức độ nghiêm trọng, hướng khắc phục và bằng chứng hỗ trợ.
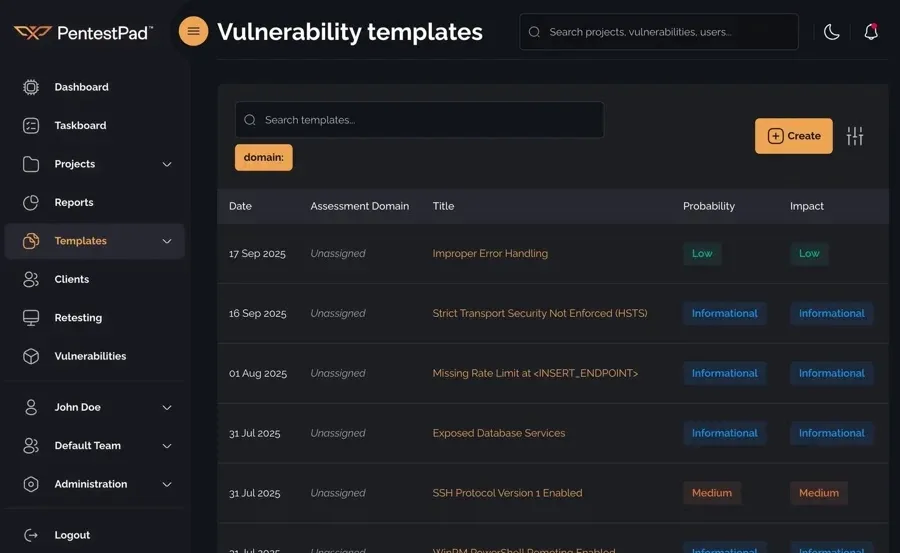
Hệ thống hỗ trợ thư viện các mẫu lỗ hổng có thể tái sử dụng, giúp tự động điền các trường thông tin theo tiêu chuẩn của công ty. Người dùng có thể tìm kiếm và lọc các mẫu này theo lĩnh vực đánh giá. Các báo cáo được tạo ra từ các tệp mẫu tùy chỉnh, cho phép chèn dữ liệu động và tự động cập nhật mục lục, biểu đồ.
Việc tạo báo cáo có thể được thực hiện thông qua API, cho phép tích hợp vào các quy trình tự động hóa mà không cần sự can thiệp thủ công. Các tệp PDF cuối cùng có thể được mã hóa bằng mật khẩu bảo mật.
Triển khai, tuân thủ và thông số kỹ thuật
PentestPad cung cấp sự linh hoạt tối đa trong việc triển khai, từ dịch vụ đám mây quản lý tại EU đến triển khai tự lưu trữ hoàn toàn (kể cả trong môi trường air-gapped). Dưới đây là bảng tóm tắt các thông số kỹ thuật chính:
| Area | Detail | Mô tả tác động |
|---|---|---|
| Deployment | Managed EU cloud, self-hosted | Linh hoạt theo yêu cầu bảo mật |
| AI | Hosted or self-hosted LLM | Đảm bảo dữ liệu không rời khỏi mạng |
| Agent tooling | MCP server, CLI agent | Tự động hóa quy trình qua CLI |
| Compliance | GDPR, ISO 27001 | Đảm bảo tiêu chuẩn pháp lý |
| Integrations | Jira, Burp, Nessus, API | Tương thích hệ sinh thái bảo mật |
Việc tự lưu trữ là lựa chọn quan trọng khi hợp đồng khách hàng hoặc chính sách nội bộ hạn chế nơi lưu trữ dữ liệu báo cáo. Các phiên bản tự lưu trữ sẽ tự động kiểm tra các bản cập nhật để đảm bảo hệ thống luôn được bảo mật và vận hành ổn định.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan