Kẻ Tấn Công Sử Dụng Ký Tự Unicode Ẩn Để Vượt Qua Hệ Thống Phát Hiện Email Lừa Đảo
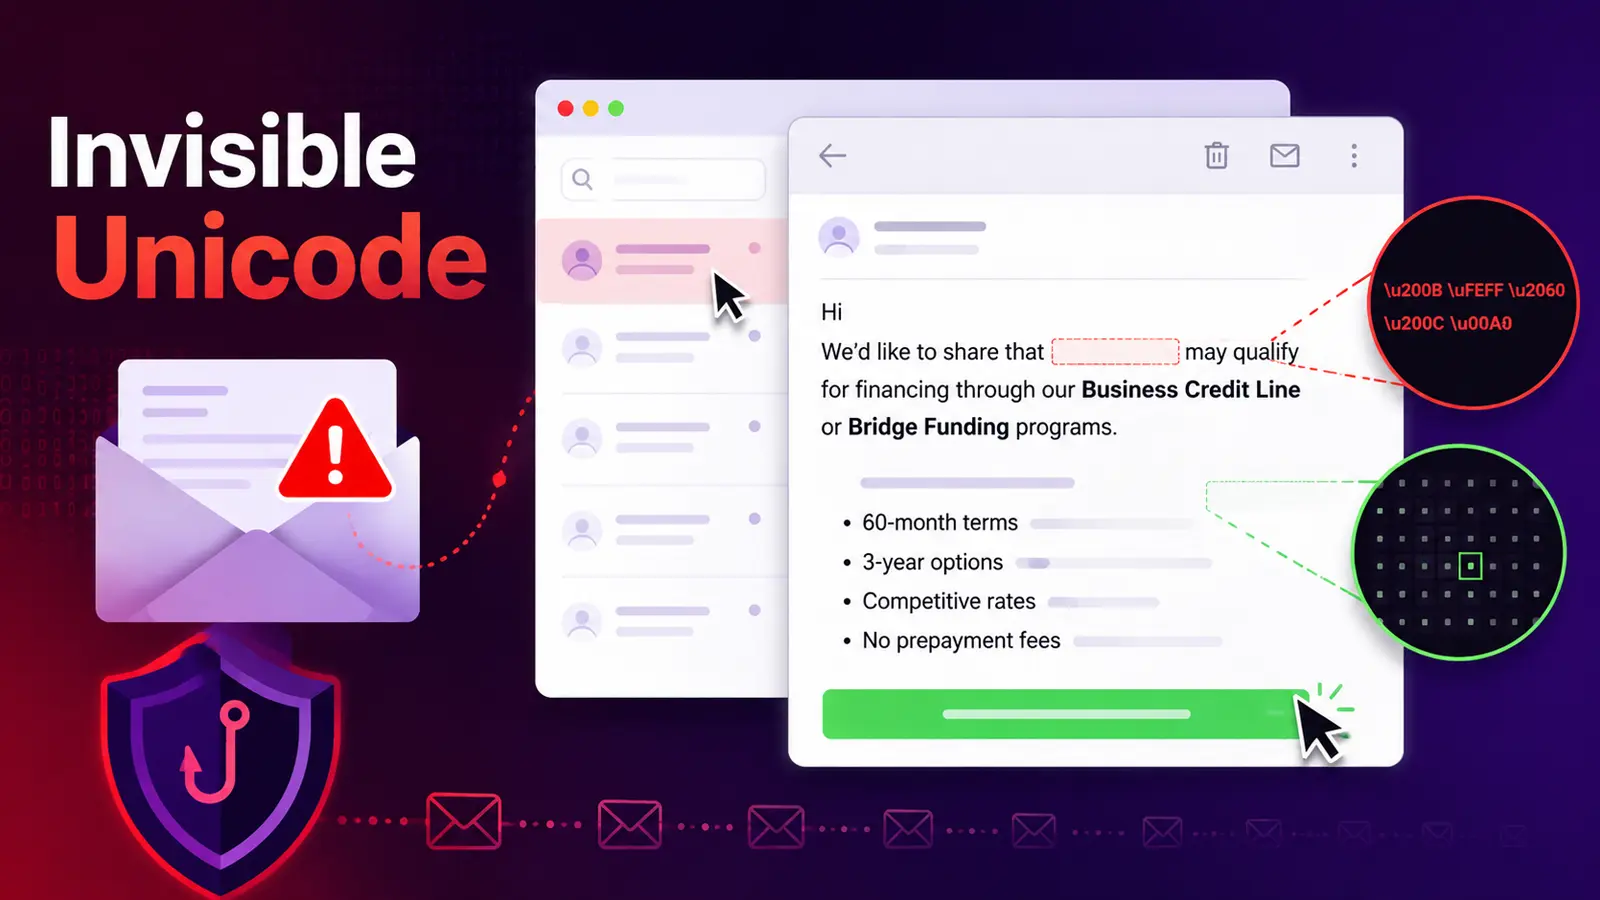
Kẻ tấn công đang sử dụng các ký tự Unicode không hiển thị để khiến các email lừa đảo (phishing) trông có vẻ vô hại trong khi làm gián đoạn các hệ thống bảo mật được xây dựng để phát hiện ngôn ngữ đáng ngờ. Chiến dịch này đã đẩy các thông điệp theo chủ đề tài chính với quy mô lớn, cho thấy một thay đổi nhỏ bên trong một từ có thể làm suy yếu các bộ lọc tiêu chuẩn.
Người nhận thấy các ưu đãi thông thường về tài trợ, cho vay hoặc tín dụng, nhưng văn bản cơ bản đã bị thay đổi. Đây không phải là mã độc được phân phối qua tệp đính kèm. Đó là một phương pháp né tránh lừa đảo bằng cách thay đổi cách mã hóa văn bản độc hại.
Các email được gửi với số lượng lớn vào các ngày trong tuần từ các tên miền dùng một lần, mang thương hiệu tài chính và đi qua cơ sở hạ tầng tiếp thị dùng chung. Sự kết hợp này mang lại cho tội phạm cả phạm vi tiếp cận và vẻ ngoài đáng tin cậy hơn, làm tăng rủi ro bảo mật, đánh cắp thông tin đăng nhập và các sai lầm kinh doanh tốn kém.
Chiến Dịch Lừa Đảo Quy Mô Lớn Sử Dụng Ký Tự Unicode Ẩn
Microsoft báo cáo rằng họ đã xác định một hoạt động lừa đảo quy mô lớn lạm dụng các ký tự thẻ Unicode không hiển thị, một chiến thuật thường được gọi là ASCII smuggling. Các nhà nghiên cứu đã tìm thấy hoạt động này trong khi kiểm tra các biện pháp bảo vệ nội dung prompt-injection ẩn trong email. Khám phá này cho thấy các kỹ thuật ban đầu được thảo luận xung quanh các hệ thống AI có thể nhanh chóng được tái sử dụng cho các cuộc tấn công hộp thư thông thường.
Quy mô của chiến dịch là đáng chú ý. Chữ ký phát hiện của Microsoft ghi nhận khoảng 21.000 lượt phát hiện vào ngày 8 tháng 2, sau đó là hơn 1,3 triệu lượt vào ngày hôm sau. Hoạt động sau đó đã vượt quá 2,3 triệu tin nhắn trong một ngày và duy trì ở mức cao trong khoảng ba tháng.
Chiến dịch này chủ yếu tuân theo lịch trình các ngày trong tuần, giảm mạnh vào cuối tuần trước khi quay trở lại vào thứ Hai. Cuộc tấn công hoạt động vì các ký tự được chèn không xuất hiện trên màn hình như bình thường. Người nhận thấy một thuật ngữ tài chính quen thuộc, trong khi bộ lọc tìm kiếm văn bản chính xác có thể thấy các đoạn riêng biệt thay thế.
Cách Thức Hoạt Động Của Kỹ Thuật Né Tránh Lừa Đảo
Khoảng cách giữa nội dung hiển thị và nội dung có thể đọc được bằng máy này giúp kẻ tấn công giảm giá trị của các quy tắc từ khóa đơn giản, chữ ký và kiểm tra dựa trên văn bản. Trong các email được quan sát, tội phạm đã đặt một ký tự không hiển thị bên trong các thuật ngữ tài chính lãi suất cao thay vì ẩn một hướng dẫn bí mật hoàn chỉnh.
Từ đã thay đổi vẫn trông bình thường đối với mục tiêu, nhưng định dạng kỹ thuật số của nó đã thay đổi đủ để gây nhầm lẫn cho một số quy trình phát hiện. Một kỹ thuật lừa đảo ký tự không hiển thị được báo cáo trước đây minh họa cách kẻ tấn công ngày càng sử dụng văn bản ẩn để phá vỡ các dấu hiệu cảnh báo.
Phương pháp này cũng có thể ảnh hưởng đến các bộ lọc máy học. Nhiều hệ thống thư phân chia văn bản thành các phần nhỏ hơn trước khi quyết định một tin nhắn có phải là thư rác hay lừa đảo hay không. Khi kẻ tấn công tách một từ quen thuộc bằng một ký tự ẩn, hệ thống có thể không còn nhận dạng được mẫu thông thường.
Tuy nhiên, văn bản bất thường này cũng có thể trở thành một tín hiệu mạnh mẽ cho những người bảo vệ vì nó hiếm khi xuất hiện trong email hợp pháp. Microsoft đã liên kết giai đoạn này với một chiến dịch rộng lớn hơn sử dụng các chiêu thức dụ dỗ vay vốn kinh doanh và tài trợ. Chiến dịch này dựa vào hàng trăm tên miền luân phiên được lắp ráp từ một tập hợp nhỏ các từ liên quan đến tài chính.
Phương thức phân phối của nó là một lời nhắc nhở rằng tội phạm thường pha trộn giữa né tránh kỹ thuật với áp lực kỹ thuật xã hội quen thuộc, tương tự như các chiến thuật được thấy trong một chiến dịch lừa đảo mã thiết bị gần đây nhắm vào người dùng doanh nghiệp. Để đảm bảo an ninh mạng, bước phòng thủ quan trọng là chuẩn hóa văn bản email trước khi áp dụng các kiểm tra từ khóa, chữ ký hoặc biểu thức chính quy.
Các Biện Pháp Phòng Chống và Khuyến Nghị
Các nhóm bảo mật nên loại bỏ hoặc chuẩn hóa các ký tự không hiển thị và không hiển thị trong chủ đề và nội dung tin nhắn. Điều này đảm bảo rằng một từ đáng ngờ được đánh giá theo hình thức mà người nhận thực sự nhìn thấy, thay vì phiên bản được phân mảnh một cách cố ý.
Những người bảo vệ cũng nên coi các ký tự ẩn bất thường là một điểm bất thường đáng để điều tra, đồng thời tính đến các trường hợp sử dụng hợp pháp như một số biểu tượng cảm xúc cờ khu vực nhất định. Một tín hiệu đơn lẻ không nên quyết định liệu một email có độc hại hay không. Uy tín người gửi, kết quả xác thực, kiểm tra URL, khối lượng tin nhắn, hành vi tên miền và phân tích nội dung trực quan có thể cung cấp một bức tranh đầy đủ hơn.
Các tổ chức nên kiểm tra cổng email, phân tích bảo mật và hệ thống AI của họ để xác nhận rằng chúng xử lý các ký tự ẩn một cách nhất quán. Kiểm soát chuẩn hóa tương tự có thể giảm tiếp xúc với cả các phương pháp né tránh lừa đảo và các nỗ lực prompt-injection trong các công cụ AI đọc nội dung email. Việc đưa tin gần đây về một bộ công cụ lừa đảo chiếm đoạt phiên cho thấy tại sao các biện pháp phòng thủ theo lớp vẫn rất cần thiết khi các chiến dịch email phát triển.
Nhân viên vẫn đóng một vai trò quan trọng. Một lời đề nghị tài trợ đột xuất, thông báo cho vay hoặc tin nhắn hạn mức tín dụng nên được kiểm tra cẩn thận trước khi nhấp vào liên kết hoặc nhập thông tin đăng nhập. Các nhóm bảo mật nên xem xét những thay đổi đột ngột về khối lượng thư và các tên miền người gửi mới theo chủ đề tài chính, đặc biệt khi có nhiều tín hiệu xuất hiện cùng nhau.
Sự gia tăng rộng rãi hơn của các mối đe dọa trong hộp thư cũng được phản ánh trong báo cáo các mối đe dọa lừa đảo qua email của Microsoft, nhấn mạnh rằng lừa đảo vẫn là một rủi ro có quy mô lớn và có khả năng thích ứng.
Các chỉ số xâm nhập (IoC) được liệt kê dưới đây, bao gồm địa chỉ IP và tên miền bị vô hiệu hóa để ngăn chặn việc phân giải hoặc siêu liên kết ngoài ý muốn. Bạn nên chỉ kích hoạt lại các IoC này trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn. Việc giữ cho Trung tâm Điều hành An ninh (SOC) của bạn cập nhật về mã độc và lừa đảo đang hoạt động trong vòng 24 giờ kể từ khi chúng xuất hiện là rất quan trọng để ngăn chặn sự cố thông qua phát hiện sớm.
Để tìm hiểu thêm về các kỹ thuật tấn công tinh vi này, bạn có thể tham khảo báo cáo chi tiết tại Microsoft Security Blog.