AI tích hợp vào chiến dịch tấn công mạng
Các tác nhân đe dọa đã sử dụng các mô hình trí tuệ nhân tạo (AI) thương mại như một phần của hoạt động tấn công mạng. Chiến dịch này kết hợp việc điều phối tác vụ bằng AI với các phương pháp tấn công quen thuộc, bao gồm việc khai thác các máy chủ công cộng dễ bị tổn thương, sử dụng thông tin đăng nhập bị đánh cắp, webshell và mã độc truy cập từ xa tùy chỉnh. Vụ việc này cho thấy một sự thay đổi thực tế trong cách thức quản lý các hoạt động xâm nhập, nhấn mạnh sự cần thiết của việc vá lỗi nhanh chóng, quản lý phơi nhiễm, bảo vệ thông tin đăng nhập và giám sát hoạt động máy chủ web bất thường.
Hoạt động tấn công đã nhắm mục tiêu vào Kho lưu trữ Lịch sử Đảng Kuomintang của Đài Loan, Bộ Ngoại giao Indonesia và các mạng lưới chính phủ, giáo dục tại Trung Quốc đại lục. Một vụ xâm nhập được xác nhận đã xảy ra tại một môi trường chính phủ Quận Fengtai, dẫn đến việc làm lộ các hồ sơ hành chính và y tế, thu thập thông tin đăng nhập Windows và triển khai các implant.
Kỹ thuật tấn công sử dụng SecFlow và các mô hình AI
Các nhà phân tích đã xác định hoạt động này sau khi kiểm tra các thư mục bị lộ của kẻ tấn công và truy vết một SOCKS proxy được chia sẻ trên năm không gian làm việc được kết nối. Theo báo cáo, các nhà điều hành đã liên kết cơ sở hạ tầng, các tài khoản có thể tái sử dụng, các tệp SecFlow và tài liệu payload GLUTTON. Các phát hiện này cho thấy một sự dịch chuyển thực tế trong cách thức các cuộc xâm nhập có thể được quản lý. AI không tạo ra các lỗ hổng bảo mật cơ bản, nhưng nó đã hỗ trợ phân chia công việc, duy trì ngữ cảnh và điều phối các hành động với tốc độ cao.
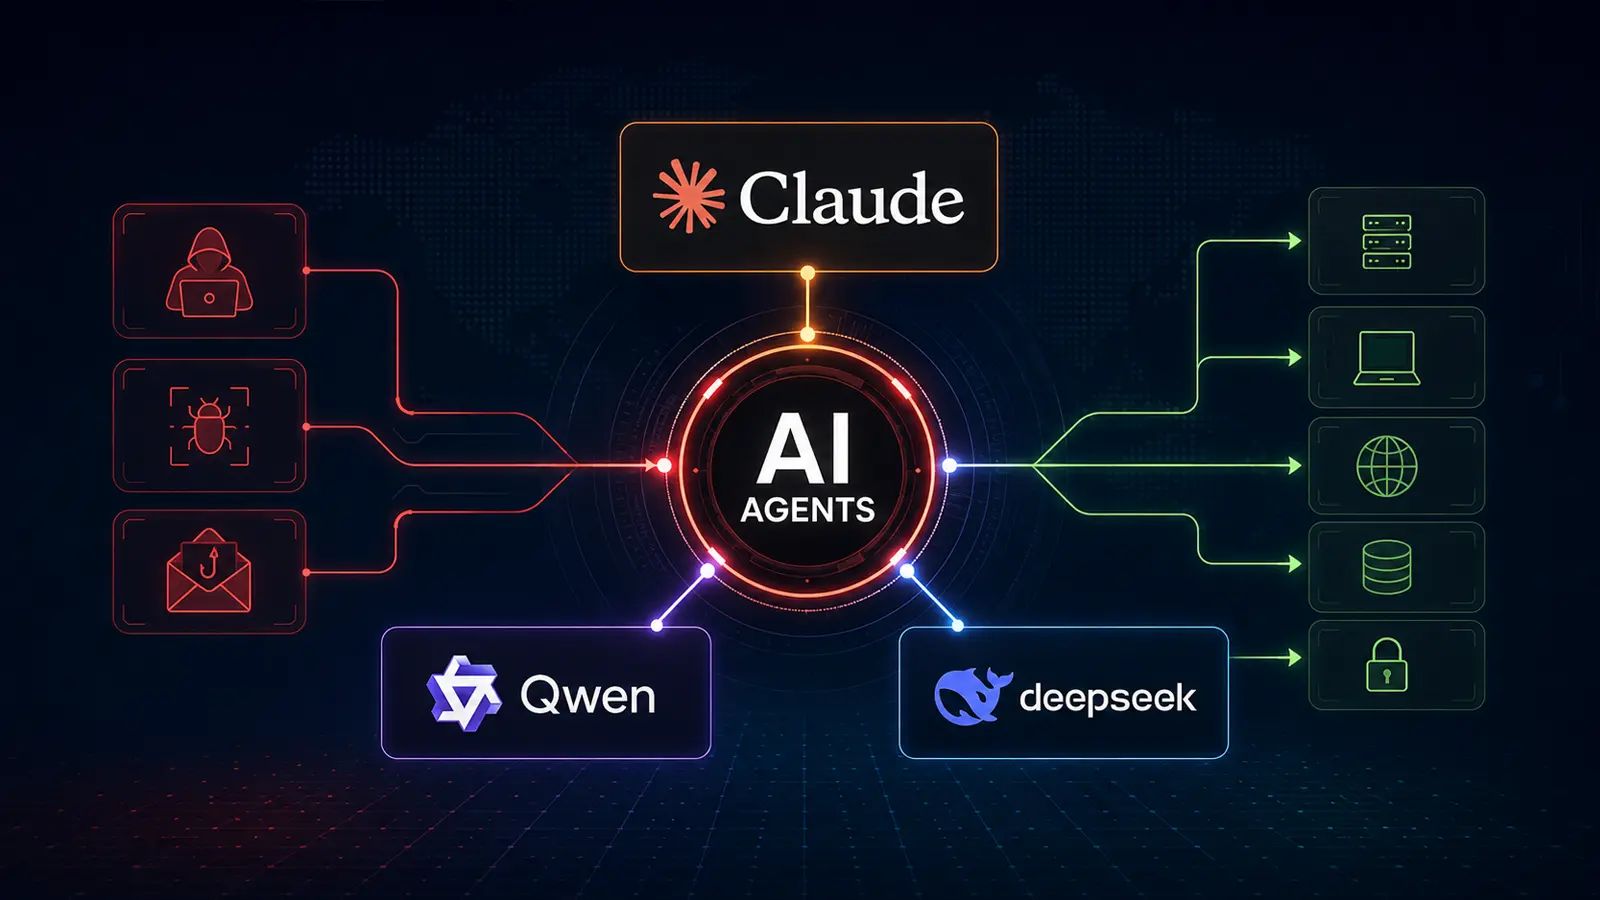
Các nhà điều hành đã sử dụng một framework có tên SecFlow để biến một mục tiêu rộng lớn thành các nhiệm vụ nhỏ hơn cho các chuyên gia AI. Các hồ sơ Claude, Qwen và DeepSeek có thể được lựa chọn mà không cần thay đổi giao diện tác vụ, cho phép hệ thống phân công các hoạt động trinh sát, kiểm thử khai thác, thu thập dữ liệu và báo cáo trên một không gian làm việc chung. SecFlow đã kết nối những nhân viên này với chi tiết mục tiêu, bộ lưu trữ, các tuyến proxy và quyền truy cập công cụ. Cấu hình bao gồm các relay mô hình riêng dưới niestools.com cùng với các tuyến nhà cung cấp chính thức.
Điều này cho phép những người làm việc sau đó nhận được kết quả sớm hơn, do đó một mục tiêu có thể nhanh chóng phát triển thành hoạt động phối hợp. Tuy nhiên, chiến dịch này vẫn dựa trên các kỹ thuật xâm nhập truyền thống. Những người làm việc đã sử dụng mã proof-of-concept công khai, kiểm tra thông tin đăng nhập, các ứng dụng dễ bị tổn thương, webshell và một implant tùy chỉnh có tên SecBox. Độc giả có thể so sánh mô hình hoạt động này với các báo cáo xâm nhập trước đó sử dụng Claude DeepSeek, tài liệu hóa các mô hình thương mại được nhúng trong một chiến dịch riêng biệt có liên quan đến Trung Quốc.
Phân tích về GLUTTON và lỗi trong quy trình làm việc AI
Một tuyên bố về việc khai thác thành công lỗ hổng Apache Shiro đã không được hỗ trợ bởi bằng chứng thu thập được, tuy nhiên nó đã được đưa vào các chỉ dẫn sau đó và kích hoạt hơn 27 thử nghiệm theo dõi GLUTTON không thành công. Do đó, sự phối hợp bằng AI có thể nhân lên tốc độ của một tác nhân, nhưng nó cũng có thể lan truyền một sai lầm ban đầu ra toàn bộ quy trình làm việc.
Chi tiết về vụ xâm nhập và các phương pháp được sử dụng
Vụ xâm nhập tại Fengtai bắt đầu thông qua một ứng dụng Office Automation cho phép tải lên các tệp ASPX. Kẻ tấn công đã sử dụng các trang lệnh phía máy chủ để thực thi các lệnh Windows, lập bản đồ các hệ thống nội bộ, cố gắng leo thang đặc quyền, kéo bộ nhớ LSASS và các registry hive, truy vấn cơ sở dữ liệu và di chuyển dữ liệu thông qua các yêu cầu HTTP thông thường. Họ cũng đã chèn một tài khoản ứng dụng có đặc quyền và dàn dựng SecBox, một công cụ truy cập từ xa và pivot mạng dựa trên Go. Implant này có khả năng thực thi lệnh, truyền tệp, quét cổng, proxy lưu lượng và sử dụng các tuyến lệnh và điều khiển thay thế.
Sự kết hợp giữa truy cập webshell và các công cụ endpoint này minh họa lý do tại sao các cuộc tấn công máy chủ web cần được giám sát vượt ra ngoài các cảnh báo khai thác ban đầu. Tại một địa điểm khác, một dịch vụ quản lý AI giáo dục bị lộ đã tiết lộ các cài đặt agent, bí mật, các cuộc hội thoại và dữ liệu hồ sơ sinh viên. Các nhà nghiên cứu đã xác nhận việc sử dụng thông tin đăng nhập bị rò rỉ chống lại một API sản xuất và một yêu cầu chưa được xác thực để tạo cấu hình agent, nhưng không xác nhận việc chiếm quyền kiểm soát hoàn toàn máy chủ. Sự khác biệt này quan trọng đối với việc đánh giá tác động.
Các kỹ thuật tấn công khác và rủi ro liên quan
Một dịch vụ MySQL giả mạo riêng biệt đã nhắm mục tiêu vào việc xử lý các đối tượng Java không an toàn, sử dụng kết nối cơ sở dữ liệu đi ra để cung cấp một giai đoạn thứ hai cho Linux. Nhóm cũng đã thử nghiệm các lỗ hổng Shellshock, Spring4Shell, Ghostcat, Log4Shell, Grafana, Nexus, Nacos và Shiro. Các rủi ro tương tự được khám phá trong báo cáo về các agent AI xâm nhập hệ thống chính phủ, nơi các agent song song đã tăng tốc độ trinh sát và các cuộc tấn công thông tin đăng nhập.
Khuyến nghị bảo mật
Các tổ chức nên nhanh chóng vá các phần mềm hướng ra internet, xóa các thư mục bị phơi nhiễm, hạn chế các giao diện quản trị, xoay vòng các thông tin đăng nhập bị lộ và kiểm tra các máy chủ web để tìm các bộ tải bất thường dựa trên ASPX, JSP, PHP hoặc hình ảnh. Các nhóm cũng nên theo dõi các kết nối đi ra tới cơ sở hạ tầng đã liệt kê, xem xét nhật ký xác thực và ứng dụng, đồng thời xác thực các phát hiện bảo mật tự động trước khi hành động dựa trên chúng.
Hướng dẫn về các agent xây dựng lại các công cụ mã độc bị lỗi càng nhấn mạnh lý do tại sao những người phòng thủ cần phát hiện dựa trên hành vi, không chỉ dựa trên chữ ký tĩnh. Phân đoạn mạng và truy cập theo nguyên tắc đặc quyền tối thiểu có thể hạn chế thêm thiệt hại nếu một ứng dụng công cộng bị xâm phạm. Các bài tập thực hành cũng rút ngắn thời gian ngăn chặn.
Thông tin chi tiết về hành vi xâm nhập
Các chỉ số xâm phạm (IoCs) bao gồm thông tin đăng nhập bị đánh cắp, mã độc SecBox và SOCKS proxy. Các địa chỉ IP và tên miền được cung cấp trong báo cáo gốc được cố tình làm cho không thể phân giải (ví dụ: [.] ) để ngăn chặn việc phân giải hoặc liên kết ngẫu nhiên. Người dùng cần định dạng lại chúng (re-fang) chỉ trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của họ.
Duy trì cho Trung tâm Điều hành An ninh (SOC) được cập nhật về các mã độc và lừa đảo đang hoạt động trong vòng 24 giờ kể từ khi chúng xuất hiện là rất quan trọng. Việc sử dụng các công cụ như ANYRUN có thể giúp ngăn ngừa sự cố thông qua phát hiện sớm.