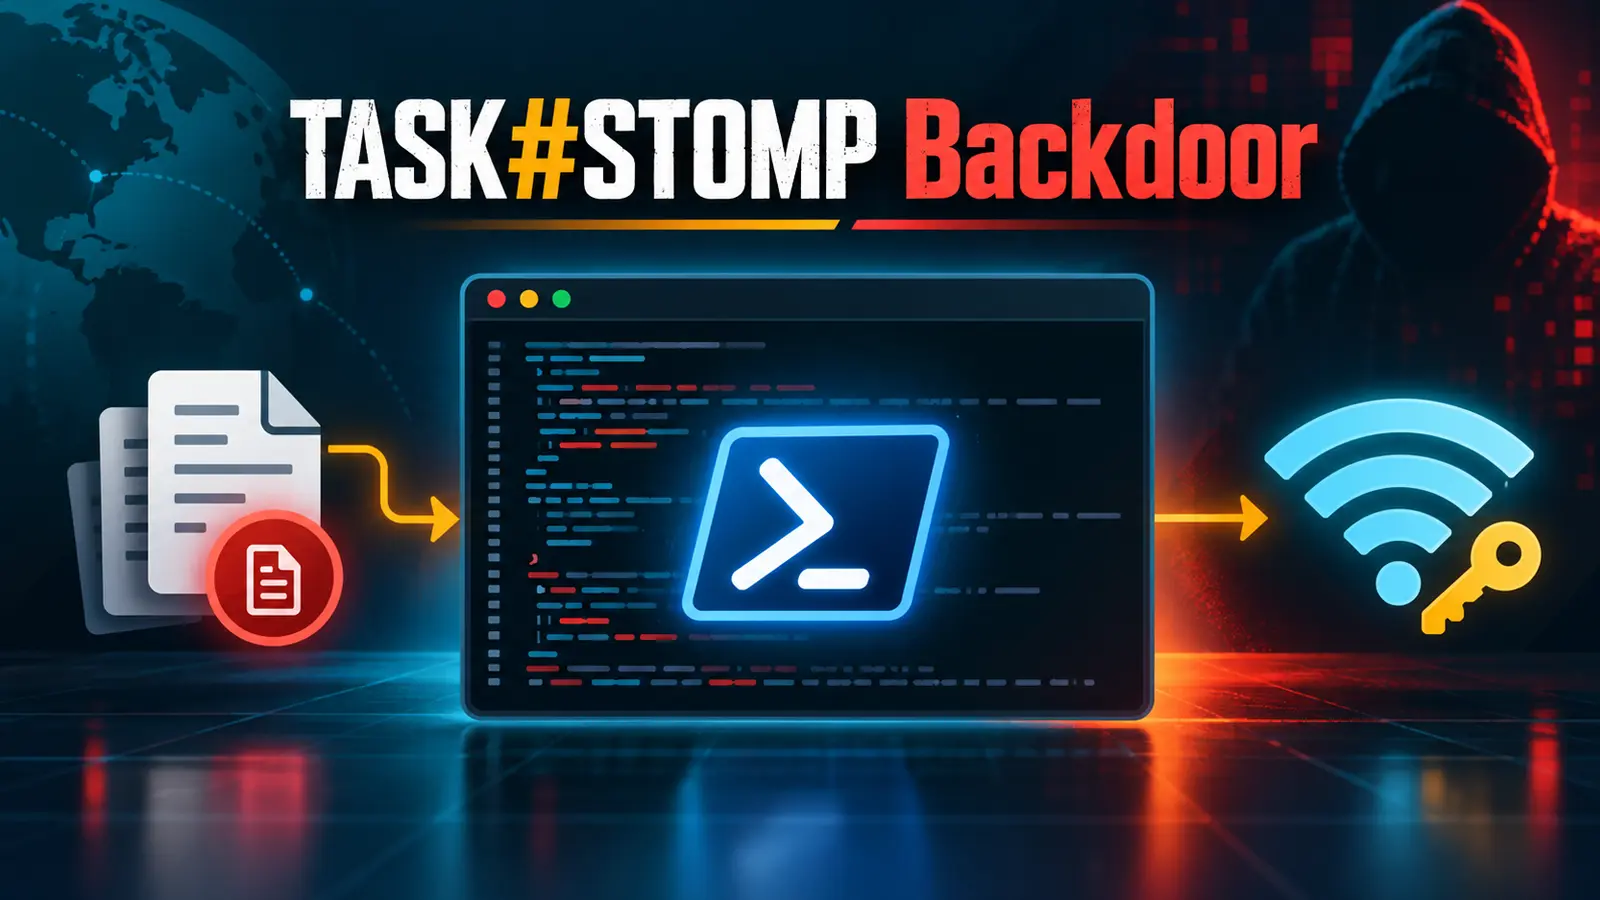
TASK#STOMP là một dạng backdoor mới cho Windows, sử dụng các công cụ tích hợp sẵn để thực hiện các hoạt động giám sát kéo dài. Mã độc này biến đổi các công cụ hệ thống thành công cụ gián điệp bền bỉ.
Nó tận dụng Visual Basic Script (VBS) làm trình cài đặt, PowerShell ẩn, tác vụ theo lịch và biên dịch mã nguồn trong thời gian chạy để thu thập tài liệu kinh doanh, mật khẩu Wi-Fi đã lưu, dữ liệu clipboard và ảnh chụp màn hình từ các máy bị xâm nhập.
Phân tích chi tiết về TASK#STOMP
Cơ chế lây nhiễm ban đầu
Quá trình lây nhiễm thường bắt đầu với một tệp VBS có tên ngẫu nhiên nằm trong thư mục mà người dùng có thể truy cập. Tuyến đường phân phối ban đầu của mã độc này vẫn chưa được xác nhận, với các bằng chứng hiện có không thể phân biệt được liệu đó là do phishing, tải xuống từ trình duyệt, phương tiện di động, truy cập từ xa hay là một tệp lưu trữ đã giải nén.
Sau khi được khởi chạy, script sẽ thiết lập nhiều phương pháp để duy trì hoạt động ngay cả khi hệ thống khởi động lại hoặc bị làm sạch một phần.
Chức năng và mục tiêu
Theo báo cáo của Securonix, các nhà phân tích đã giải mã các payload cuối cùng và xác định TASK#STOMP là một backdoor PowerShell hoạt động đầy đủ. Hoạt động này được thiết kế cho việc thu thập dữ liệu liên tục và kiểm soát từ xa, thay vì một cuộc tấn công mang tính hủy diệt ngay lập tức.
Sự kết hợp này làm tăng rủi ro bảo mật cho các tổ chức lưu trữ các tệp nhạy cảm. Kẻ tấn công có thể tìm kiếm trên mọi ổ đĩa cố định để lấy các tài liệu và tệp lưu trữ gần đây, sau đó tiếp tục theo dõi các tệp mới hoặc đã thay đổi.
Backdoor này còn có khả năng nhận lệnh từ kẻ điều khiển, khiến máy tính bị nhiễm có nguy cơ bị đánh cắp thêm dữ liệu, cài đặt thêm mã độc hoặc các hành động phá hoại khác. Nó cũng thu thập thông tin chi tiết về hệ thống và mạng cho mục đích đăng ký.
Khai thác dữ liệu
Mô-đun chính của TASK#STOMP tìm kiếm trên các ổ đĩa cố định các tệp Word, PDF, PowerPoint, Excel và tệp lưu trữ. Nó ưu tiên các tài liệu được tạo hoặc thay đổi trong năm gần nhất, bỏ qua các tệp có kích thước lớn hơn 500 MB và tải lên các tệp được chọn tới máy chủ lệnh của nó.
Một trình theo dõi tệp sau đó sẽ giám sát các ổ đĩa để có thể thu thập các thay đổi sau này. Mã độc này cũng thực thi các lệnh `netsh` của Windows để liệt kê các cấu hình không dây đã lưu và hiển thị các khóa đã lưu dưới dạng văn bản thuần.
Dữ liệu trong clipboard được sao chép, gửi đi và sau đó được xóa. Ảnh chụp màn hình của màn hình chính cũng có thể được ghi lại theo lệnh. Những chức năng này biến TASK#STOMP thành một công cụ thu thập dữ liệu toàn diện, tương tự như hành vi thu thập thông tin đăng nhập được thảo luận trong các chiến dịch đánh cắp thông tin xác thực Wi-Fi.
Hai nhánh PowerShell riêng biệt phân chia công việc. Một nhánh giải mã payload đánh cắp tài liệu, trong khi nhánh còn lại duy trì một kênh lệnh thứ hai với các khả năng chồng chéo. Các nhánh này có thể khởi động lại lẫn nhau, và các máy chủ của chúng có khả năng chuyển đổi dự phòng nếu một kết nối bị lỗi, giúp kẻ điều khiển duy trì quyền truy cập khi một tiến trình hoặc tuyến đường mạng bị gián đoạn.
Mã độc ẩn lưu lượng mạng của nó đằng sau một user agent giống Chrome và biên dịch các trình trợ giúp C# nhỏ bên trong PowerShell. Các trình trợ giúp này chấp nhận các chứng chỉ TLS không hợp lệ, cho phép backdoor kết nối với máy chủ ngay cả khi các kiểm tra chứng chỉ thông thường sẽ ngăn chặn kết nối. Hoạt động này tương tự như các trường hợp khác mà script PowerShell phân phối backdoor thông qua các thành phần gốc của Windows.
Cơ chế duy trì và lẩn tránh
TASK#STOMP thiết lập bốn tác vụ theo lịch trình từ các tệp XML được lưu trữ trong một thư mục AppData có thể ghi bởi người dùng, sau đó đặt tệp `msdiag.vbs` vào thư mục Startup. Các tác vụ này sử dụng tên xoay vòng giống với các dịch vụ Windows, khiến việc xem xét nhanh chóng trở nên kém tin cậy.
Kỹ thuật này phản ánh việc lạm dụng các tính năng lập lịch đáng tin cậy để tạo ra một điểm truy cập lâu dài, như đã được đề cập trong các kỹ thuật duy trì của Windows. Trước khi khởi chạy lại các mô-đun, script sẽ kết thúc các phiên bản trước đó, thay đổi dấu thời gian của một số tệp thành ngày 15 tháng 1 năm 2024 và khởi động PowerShell với các cài đặt cửa sổ ẩn (`hidden-window`) và bỏ qua chính sách thực thi (`execution-policy-bypass`).
Cả hai tiến trình PowerShell sau đó đều khởi chạy trình biên dịch C# hợp lệ là `csc.exe`. Toàn bộ chuỗi hoạt động này cung cấp nhiều thông tin chi tiết hơn cho các nhà phòng thủ so với việc chỉ xem xét một tên tệp hoặc tên tác vụ.
Phát hiện và ứng phó
Khuyến nghị cho các đội an ninh
Các đội an ninh nên điều tra các tiến trình VBS hoặc Windows Script Host tạo tác vụ từ AppData, đặc biệt khi chúng theo sau là hoạt động PowerShell ẩn và hoạt động biên dịch. PowerShell Script Block Logging, bản ghi AMSI, nhật ký Task Scheduler và sự kiện tệp trên điểm cuối có thể lưu giữ các lệnh và tệp tạm thời cần thiết để tái tạo chuỗi tấn công.
Hoạt động duy trì PowerShell ẩn tương tự cũng đã cho thấy tại sao việc lạm dụng các công cụ gốc đòi hỏi khả năng phát hiện theo hành vi. Các đội nên bảo toàn các tệp XML tác vụ và các tệp được dàn dựng, dừng các tiến trình VBS và PowerShell đang hoạt động, xóa mọi tác vụ theo lịch trình và mục nhập Startup, chặn cơ sở hạ tầng đã được xác nhận và khởi động lại để xác nhận rằng không có gì quay trở lại. Việc chỉ xóa một script hoặc tác vụ có thể cho phép các thành phần còn lại xây dựng lại sự lây nhiễm.
Chỉ báo về sự xâm nhập (IoCs)
Các địa chỉ IP và tên miền được làm mờ một cách cố ý (ví dụ: `[.]`) để ngăn chặn việc phân giải hoặc liên kết ngoài ý muốn. Chỉ sử dụng lại định dạng này trong các nền tảng tình báo về mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.