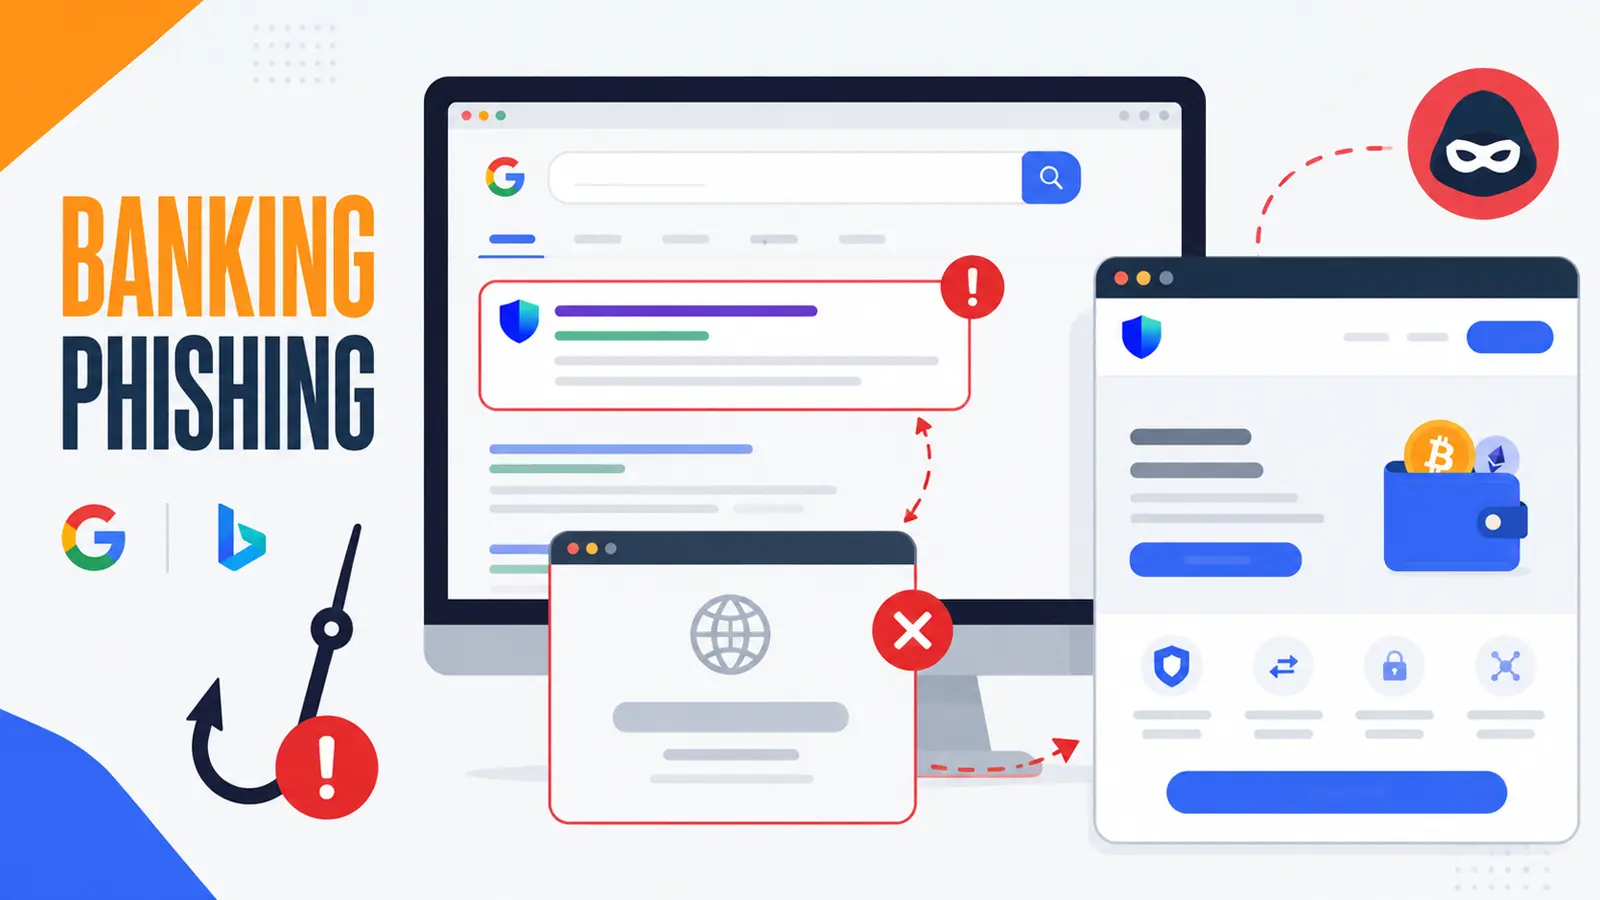
Các cuộc tấn công mạng gần đây đã chứng kiến sự gia tăng đáng kể của chiến dịch được gọi là Chameleon SEO Poisoning. Phương pháp này thao túng kết quả tìm kiếm trên Google và Bing, khiến các trang web giả mạo của ngân hàng xuất hiện thay vì các dịch vụ hợp pháp mà người dùng mong đợi.
Chiến dịch này biến các truy vấn thông thường của khách hàng ngân hàng, chẳng hạn như tìm kiếm cổng khách hàng hoặc trang đăng nhập thẻ tín dụng, thành cơ hội lừa đảo (phishing). Người dùng nhấp vào một kết quả có thứ hạng cao có thể bị dẫn đến một bản sao mạo danh trang web ngân hàng, được thiết kế để thu thập thông tin đăng nhập và chiếm quyền điều khiển các phiên hoạt động.
Chiến dịch Chameleon SEO Poisoning
Các nhà phân tích tại Fortra Intelligence and Research Experts (FIRE) đã ghi nhận sự gia tăng hoạt động này trong quý hai năm 2026. Các chiến dịch đã nhắm mục tiêu vào nhiều tổ chức tài chính lớn và khách hàng của họ.
Các trang web độc hại được thiết kế để trông có vẻ vô hại khi được kiểm tra thông thường, làm chậm quá trình báo cáo và gỡ bỏ. Điều này cho phép kẻ tấn công có thêm thời gian để thu thập thông tin đăng nhập từ cả người tiêu dùng và các tổ chức tài chính.
Kỹ thuật SEO Poisoning
Hoạt động này dựa vào SEO poisoning, một kỹ thuật đẩy các trang do kẻ tấn công kiểm soát lên vị trí cao cho các tìm kiếm có ý định rõ ràng. Thay vì xâm phạm một trang web thực tế, những kẻ tấn công đăng ký các tên miền trông giống hệt tên miền hợp pháp và xây dựng các trang web dựa trên các từ khóa mà người dùng nhập vào công cụ tìm kiếm.
Cách tiếp cận này khác với mô hình lừa đảo truyền thống dựa vào việc gửi email hoặc tin nhắn hàng loạt. Thay vào đó, nó thu hút nạn nhân vào thời điểm họ đang chủ động tìm kiếm thông tin về ngân hàng của mình.
Tương tự, các cuộc tấn công đã từng đặt các liên kết tải xuống phần mềm giả mạo ở vị trí nổi bật trên Bing, cho thấy thứ hạng tìm kiếm có thể trở thành một kênh phân phối hiệu quả cho các hoạt động lừa đảo và mã độc. Xem thêm về các vụ lạm dụng tương tự: Bing Search For ManageEngine OpManager.
Cloaking – Lớp ngụy trang của kẻ tấn công
Điểm mấu chốt của chiến dịch này là kỹ thuật cloaking. Một lượt truy cập trực tiếp từ nhà nghiên cứu bảo mật, trình quét tự động, nhà đăng ký tên miền hoặc nhà cung cấp dịch vụ lưu trữ có thể nhận được một trang không hoạt động hoặc lỗi 404 giả.
Tuy nhiên, cùng một địa chỉ này có thể hiển thị một cổng ngân hàng giống hệt bản gốc khi máy chủ của nó phát hiện khách truy cập đến từ kết quả tìm kiếm của Google hoặc Bing. Các nhà nghiên cứu đã báo cáo về kỹ thuật này trong tài liệu: Hackers Poison Google and Bing Results to Deliver Cloaked Banking Phishing Pages.
Lớp ngụy trang này cho phép kẻ tấn công tồn tại trong vài ngày hoặc vài tuần. Nó cũng giải thích lý do tại sao một liên kết bị báo cáo có thể trông sạch sẽ trong quá trình kiểm tra thông thường, trong khi khách hàng thực tế vẫn tiếp tục gặp phải trang đánh cắp thông tin đăng nhập đang hoạt động.
Cách thức hoạt động và phát hiện
Hầu hết các dịch vụ đánh giá uy tín và máy quét thụ động kiểm tra một trang web một cách độc lập. Khi họ truy cập trực tiếp một địa chỉ đáng ngờ, trang Chameleon có thể xác định sự thiếu vắng của tham chiếu giới thiệu tìm kiếm và trả về nội dung vô hại. Điều này có thể khiến nhóm an ninh mạng đánh dấu cảnh báo là dương tính giả, ngay cả khi phiên bản độc hại vẫn hoạt động cho người dùng tìm kiếm.
Các nhà nghiên cứu khuyến nghị kiểm tra các kết quả đáng ngờ trong cùng ngữ cảnh với nạn nhân. Điều này bao gồm việc sử dụng hồ sơ trình duyệt của người tiêu dùng hiện tại, chuyển tiếp tham chiếu tìm kiếm có liên quan và, khi thích hợp, kiểm tra từ khu vực địa lý của khách hàng ngân hàng.
Mục tiêu là tái tạo những gì người dùng thông thường nhìn thấy, thay vì những gì một tập lệnh mặc định nhận được. Xem thêm các cuộc tấn công tương tự nhắm vào người dùng Windows: New SEO Poisoning Attacking Windows Users.
Các tổ chức nên xem xét khả năng hiển thị trên công cụ tìm kiếm như một phần của bề mặt tấn công, thay vì chỉ là một mối quan tâm tiếp thị. Việc giám sát theo ngữ cảnh, xem xét nhanh chóng các bằng chứng bị che giấu và kiểm tra chặt chẽ hơn các đăng ký tên miền nhanh chóng có thể giúp phơi bày các trang web này. Các ví dụ về tải xuống doanh nghiệp bị ảnh hưởng bởi SEO poisoning cho thấy kỹ thuật này có thể nhắm mục tiêu cả khách hàng và nhân viên.
Bài học trước mắt rất rõ ràng: một kết quả hiển thị nổi bật không phải là bằng chứng về tính xác thực. Các ngân hàng, đội ngũ an ninh mạng và người dùng cần xác minh đường dẫn đến dịch vụ tài chính, bởi vì kẻ tấn công ngày càng che giấu các trang lừa đảo của họ đằng sau sự tin tưởng mà mọi người đặt vào các công cụ tìm kiếm.
Chỉ số compromise (IoCs)
Lưu ý: Địa chỉ IP và tên miền được làm sạch (ví dụ: [.] ) để ngăn chặn việc phân giải hoặc tạo siêu liên kết vô tình. Chỉ phục hồi định dạng gốc trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.
- IP Addresses: [.]
- Domains: [.]
Các nhà nghiên cứu cũng khuyên nên chú ý đến các tên miền trông giống hệt tên miền đã đăng ký gần đây và các kết quả xếp hạng cao bất thường cho các thuật ngữ ngân hàng có thương hiệu.
Đối với người tiêu dùng, cách an toàn nhất là truy cập ngân hàng thông qua ứng dụng di động chính thức hoặc dấu trang đã lưu trước đó, không phải thông qua kết quả tìm kiếm. Thói quen đơn giản này giúp giảm thiểu tiếp xúc với các trang giả mạo thương hiệu đáng tin cậy, tương tự như cách lừa đảo ngân hàng thông qua các nền tảng đáng tin cậy khai thác các dịch vụ quen thuộc để làm cho nỗ lực đánh cắp trông có vẻ hợp pháp. Xem thêm: Hackers Abuse Trusted Platforms.