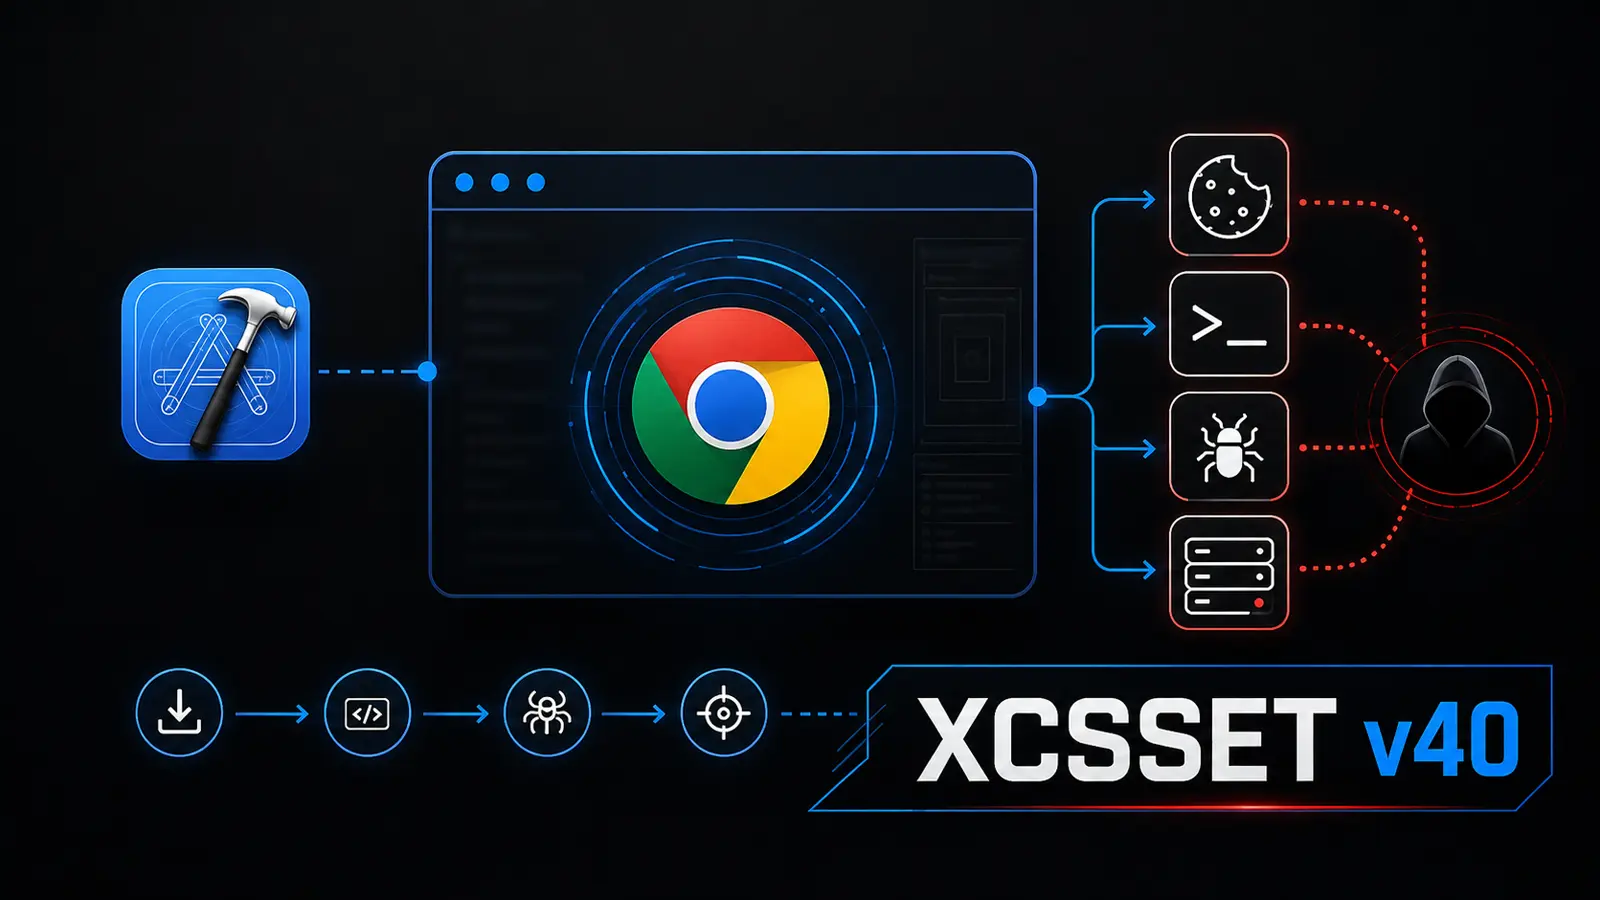
Mã độc XCSSET đã tái xuất với một biến thể mới, nhắm mục tiêu vào các nhà phát triển macOS. Phiên bản mới nhất, XCSSET v40, ẩn mình trong các dự án Xcode bị nhiễm độc, có khả năng biến quá trình xây dựng ứng dụng cục bộ thành một cuộc tấn công chuỗi cung ứng nghiêm trọng. Mối đe dọa này không chỉ ảnh hưởng đến các nhà phát triển cá nhân mà còn lan rộng tới các tổ chức sử dụng mã nguồn của họ.
Một khi được kích hoạt, mã độc XCSSET có thể lây lan sang các dự án khác trên hệ thống. Điều này làm tăng đáng kể rủi ro cho các nhà phát triển và đặc biệt là các doanh nghiệp phụ thuộc vào mã nguồn từ các nguồn bên ngoài. Việc lây nhiễm này là một ví dụ điển hình về nguy cơ tiềm ẩn trong môi trường phát triển.
Mã độc XCSSET và Các Biến Thể Tấn Công Mới
Gia đình mã độc XCSSET lần đầu tiên được ghi nhận vào năm 2020. Tuy nhiên, chiến dịch hiện tại cho thấy một sự thay đổi đáng kể trong chiến thuật, tập trung vào khả năng tàng hình và mở rộng quy mô lây nhiễm. Điều này đặt ra những thách thức mới trong việc phát hiện và ứng phó với các cuộc tấn công mạng tinh vi.
Chiến Thuật Tàng Hình Nâng Cao
Để giảm thiểu dấu vết có thể nhìn thấy, mã độc XCSSET v40 sử dụng nhiều kỹ thuật tiên tiến. Các kỹ thuật này bao gồm thực thi dựa trên bộ nhớ (memory-based execution), thường xuyên thay đổi các payload, và sử dụng các tệp tin có thời gian tồn tại ngắn. Việc này khiến các công cụ bảo mật truyền thống gặp nhiều khó khăn trong việc phát hiện.
Các nhà phát triển tại khu vực Nam Á đã trở thành mục tiêu chính của các cuộc tấn công mạng này. Các dự án bị nhiễm độc đã xuất hiện trong các kho lưu trữ mã nguồn mở và các quy trình làm việc phổ biến. Điều này cho thấy phạm vi lây nhiễm rộng và khả năng nhắm mục tiêu tinh vi của mã độc.
Phát Hiện và Diễn Biến Chiến Dịch
Các nhà phân tích của Unit 42, thuộc Palo Alto Networks, đã xác định hoạt động của phiên bản XCSSET v40 vào giữa tháng 4 năm 2026. Họ cũng quan sát thấy một làn sóng tấn công thứ hai vào đầu tháng 5 với nhiều module hoạt động hơn, cho thấy sự phát triển liên tục của mã độc và khả năng thích nghi của nó.
Theo báo cáo của Palo Alto Networks, chiến dịch này đã nhúng mã độc XCSSET vào các dự án Xcode liên quan đến hàng chục ứng dụng có lượng người dùng lớn. Sự lây nhiễm này đặc biệt nguy hiểm vì nó lợi dụng sự tin tưởng cố hữu vào các công cụ phát triển phần mềm.
Bạn có thể tham khảo báo cáo chi tiết từ Palo Alto Networks tại: XCSSET v40 Malware Analysis.
Rủi Ro Bảo Mật Từ Sự Tin Cậy Vào Công Cụ Phát Triển
Nguy hiểm chính của mã độc XCSSET nằm ở sự tin tưởng mà các nhà phát triển đặt vào các công cụ và môi trường phát triển của mình. Một dự án bị nhiễm độc có thể trông hoàn toàn bình thường cho đến khi nó được biên dịch.
Tại thời điểm đó, một script ẩn sẽ liên hệ với kẻ tấn công và tải thêm mã độc. Điều này biến một hành động phát triển thông thường thành một cửa ngõ cho kẻ tấn công xâm nhập hệ thống và thực hiện các hành vi độc hại.
Việc xem xét cẩn thận các cài đặt dự án trở nên quan trọng như việc kiểm tra mã nguồn. Bài học này cũng đã được phản ánh trong các báo cáo trước đây về các trường hợp nhiễm mã độc XCSSET trong dự án. Xem thêm tại: New XCSSET Attacking macOS Users.
Kỹ Thuật Tấn Công Nâng Cao: Lạm Dụng Chrome DevTools Protocol
Phiên bản XCSSET v40 bổ sung một cửa hậu (backdoor) mới để chiếm quyền điều khiển trình duyệt Chrome. Cửa hậu này lạm dụng Chrome DevTools Protocol (CDP), một giao diện tự động hóa trình duyệt hợp pháp và mạnh mẽ, thường được sử dụng cho mục đích gỡ lỗi và phát triển. Đây là một chiến thuật khôn ngoan để vượt qua các biện pháp bảo mật mạng thông thường.
Cơ Chế Khai Thác CDP
Mã độc XCSSET hoạt động bằng cách đóng gói ứng dụng Chrome thực sự bên trong một trình khởi chạy độc hại. Mỗi khi người dùng mở Chrome, trình khởi chạy này sẽ khởi động lại mã độc XCSSET, đồng thời kích hoạt CDP trên một cổng cục bộ cụ thể.
Sau đó, nó chạy một tệp nhị phân hỗ trợ có tên là chrome_remote. Tệp nhị phân này sau đó kết nối với dịch vụ CDP cục bộ đã được phơi bày. Từ đó, nó có khả năng thực thi JavaScript bên trong các phiên trình duyệt đang hoạt động của người dùng.
Khả năng này cho phép XCSSET v40 thực hiện nhiều hành vi độc hại. Nó có thể thu thập mã token cookie, giám sát lưu lượng truy cập yêu cầu web, đánh cắp dữ liệu tự động điền từ trình quản lý mật khẩu, và thậm chí can thiệp vào các giao dịch ví tiền điện tử, gây ra rò rỉ dữ liệu nghiêm trọng.
Kỹ thuật này đặc biệt nguy hiểm vì nó lạm dụng một tính năng trình duyệt đáng tin cậy chứ không phải là một lỗ hổng bảo mật của trình duyệt. Điều này làm cho ngữ cảnh đằng sau các bản cập nhật bảo mật gần đây của Chrome DevTools trở nên hữu ích để hiểu rõ hơn. Tham khảo: Chrome Security Update.
Thực Thi Lệnh Từ Xa (Remote Code Execution) Qua CDP
Kênh trình duyệt tương tự cũng có thể cung cấp khả năng remote code execution. Kẻ tấn công có thể gửi một sự kiện console được đánh dấu đặc biệt. Tệp chrome_remote sẽ trích xuất lệnh này, chuyển nó đến shell của macOS, sau đó trả về kết quả thông qua kết nối WebSocket của CDP.
Kết quả của quy trình này là một reverse shell không tệp (fileless reverse shell) chạy thông qua một tiến trình Chrome hợp lệ. Điều này khiến các phương pháp kiểm tra truyền thống tập trung vào tệp trở nên kém hiệu quả hơn trong việc phát hiện và ngăn chặn các cuộc tấn công mạng.
Chuỗi thực thi của cửa hậu chiếm quyền điều khiển Chrome cho thấy mối quan hệ phức tạp giữa các thành phần: bộ điều phối khởi động (boot orchestrator), trình chiếm quyền điều khiển trình duyệt (browser hijacker), tiến trình chrome_remote, và dịch vụ tại localhost:18907. Sự phối hợp này tạo nên một cơ chế tấn công mạnh mẽ và khó bị phát hiện.
Các nhà nghiên cứu đã báo cáo hành vi này cho Google. Hiện tại, các biện pháp bảo vệ tương tự đã tồn tại trên Windows, và công việc để mở rộng các biện pháp bảo vệ này sang macOS đang được tiến hành tại thời điểm báo cáo được công bố. Điều này cho thấy mức độ nghiêm trọng của mối đe dọa và sự cần thiết của bảo mật mạng đa nền tảng.
Các Module Độc Hại Khác và Chiến Thuật Xâm Nhập
Ngoài cửa hậu chiếm quyền điều khiển trình duyệt, framework của mã độc XCSSET còn chứa 17 module khác nhau. Đặc biệt, nó có một tính năng trojan hóa ứng dụng Telegram Desktop mới. Module này có khả năng gỡ bỏ ứng dụng Telegram chính hãng, cài đặt một phiên bản thay thế do kẻ tấn công cung cấp, ký số tùy chỉnh (ad hoc), và nhắc người dùng mở lại ứng dụng.
Điều này phản ánh một xu hướng rộng hơn trong đó các kho lưu trữ độc hại lợi dụng các quy trình làm việc quen thuộc của nhà phát triển. Một ví dụ điển hình đã được ghi nhận trong các báo cáo về việc vũ khí hóa Git hooks. Độc giả có thể tìm hiểu thêm về các phương pháp tương tự tại: Weaponized Git Hooks.
Kỹ Thuật Né Tránh và Duy Trì Quyền Kiểm Soát
Mã độc XCSSET cũng liên tục thay đổi mã và các payload được mã hóa của nó. Nó giữ phần lớn hoạt động trong bộ nhớ, một chiến thuật làm giảm dấu vết trên đĩa cứng. Ngoài ra, nó sử dụng các tùy chọn hệ thống macOS để lưu trữ dữ liệu tái lây nhiễm, đảm bảo khả năng duy trì quyền kiểm soát và tấn công lâu dài.
Để củng cố vị thế của mình, mã độc XCSSET tìm cách phá vỡ các bản cập nhật và dữ liệu đo từ xa về an ninh mạng. Nó có thể khóa cơ sở dữ liệu XProtect của macOS và đặt lại các quyết định về quyền tự động hóa. Các bước này có thể khiến người dùng đối mặt với các lời nhắc dường như đến từ Xcode hoặc cài đặt hệ thống, gây nhầm lẫn và cho phép mã độc tiếp tục hoạt động.
Biện Pháp Phòng Ngừa và Phát Hiện Mối Đe Dọa
Để tăng cường bảo mật mạng và bảo vệ hệ thống khỏi các biến thể của mã độc XCSSET, các chuyên gia bảo mật và nhà phát triển cần thực hiện các biện pháp phòng ngừa chủ động. Đây là những khuyến nghị quan trọng từ Unit 42 để phát hiện và giảm thiểu rủi ro từ các cuộc tấn công mạng.
Giám Sát Hành Vi Bất Thường
Unit 42 khuyến nghị các đội ngũ an ninh mạng nên giám sát chặt chẽ các hoạt động bất thường. Điều này bao gồm việc theo dõi các hoạt động AppleScript không điển hình, đường dẫn khởi chạy trình duyệt không mong muốn, các thao tác ghi dữ liệu trái phép, và các tên miền tùy chọn bất thường được tạo bằng tiện ích defaults.
# Kiểm tra các tùy chọn bất thường được tạo bởi tiện ích defaults
defaults domains | grep -E "xcsset|malware"

# Kiểm tra các tiến trình đáng ngờ liên quan đến Chrome
ps aux | grep -i "chrome_remote"
ps aux | grep -i "xcsset"
Kiểm Tra và Cách Ly Phần Mềm
Các nhóm phát triển cần cách ly các tệp nhị phân được ký ad hoc mà có thể lách qua các kiểm tra tin cậy thông thường. Việc quét các dependency trước khi nhập chúng vào dự án là cực kỳ quan trọng. Đồng thời, cần kiểm tra kỹ lưỡng các dự án Xcode để tìm các giai đoạn xây dựng (build phases) hoặc script không quen thuộc, nhằm phát hiện sớm các dấu hiệu của mã độc XCSSET.
Sự thận trọng tương tự cũng cần thiết đối với các công cụ phát triển GitHub giả mạo, đặc biệt là trước khi chạy bất kỳ lệnh cài đặt nào. Các mối đe dọa như Ghostclaw AI-assisted malware cho thấy nguy cơ từ các công cụ lừa đảo này và sự cần thiết của việc xác minh nguồn gốc.
Tăng Cường An Toàn Trong Môi Trường Phát Triển
Đối với những người làm công tác phòng thủ, lời cảnh báo rất rõ ràng: không nên coi môi trường xây dựng (build environment) là an toàn một cách mặc định. Cần phải liên tục giám sát hành vi trên các kho lưu trữ, các điểm cuối (endpoints), trình duyệt và các kết nối mạng.
Bất kỳ lần khởi chạy Chrome nào không giải thích được, đặc biệt khi có bật chế độ gỡ lỗi (debugging enabled), đều cần được điều tra ngay lập tức. Đây có thể là dấu hiệu của một cuộc tấn công mạng đang diễn ra và cần sự can thiệp kịp thời.
Việc cập nhật hệ điều hành macOS và trình duyệt Chrome lên phiên bản mới nhất là một bước cơ bản nhưng thiết yếu để bảo vệ hệ thống. Ngoài ra, việc xác thực nguồn gốc dự án (project provenance) và hạn chế các quyền tự động hóa có thể giảm thiểu đáng kể các cơ hội mà mã độc XCSSET v40 dựa vào để thực hiện các cuộc tấn công mạng.
Các Chỉ Số Thỏa Hiệp (IoCs) và Thông Tin Chi Tiết
Các Chỉ số Thỏa hiệp (IoCs) là những dấu hiệu quan trọng giúp nhận diện các cuộc tấn công. Tuy nhiên, thông tin IoCs cụ thể thường được cung cấp trong các báo cáo kỹ thuật chi tiết dưới dạng danh sách các hàm băm (hashes), địa chỉ IP, tên miền hoặc chuỗi đặc trưng của mã độc.
Trong trường hợp này, các IoC được đề cập trong báo cáo gốc, tuy nhiên, để ngăn chặn việc giải quyết hoặc siêu liên kết ngẫu nhiên, các địa chỉ IP và tên miền thường được làm xáo trộn (ví dụ: sử dụng [.]). Để có danh sách đầy đủ và chính xác, bạn nên tham khảo trực tiếp các nền tảng threat intelligence như MISP, VirusTotal, hoặc hệ thống SIEM của tổ chức.
Việc xây dựng khả năng phục hồi chống lại các cuộc tấn công lừa đảo và mã độc, cũng như phân tích chúng trong một môi trường an toàn, là cực kỳ quan trọng để duy trì an ninh mạng.
Bài viết được biên soạn dựa trên các thông tin và phân tích chuyên sâu về mã độc XCSSET v40, cung cấp góc nhìn kỹ thuật cần thiết cho cộng đồng bảo mật.