Các nhóm tội phạm mạng đang giả mạo nhân viên kỹ thuật IT trên Microsoft Teams và thuyết phục nhân viên giao quyền kiểm soát máy tính Windows của họ. Chiến dịch này biến cuộc trò chuyện hỗ trợ quen thuộc thành một con đường trực tiếp để cài đặt mã độc, cho phép kẻ xâm nhập hoạt động trên thiết bị của nạn nhân như thể đang ngồi trước máy. Bài viết này cung cấp thông tin chi tiết về phương thức tấn công này, được biết đến như một hoạt động hỗ trợ giả mạo kết hợp kỹ thuật xã hội, lạm dụng kiểm soát từ xa và một kênh lệnh ẩn. Đây là một ví dụ về mối đe dọa mạng mới nổi, tận dụng các công cụ và dịch vụ phổ biến trong môi trường doanh nghiệp.
Phương thức tấn công giả mạo IT
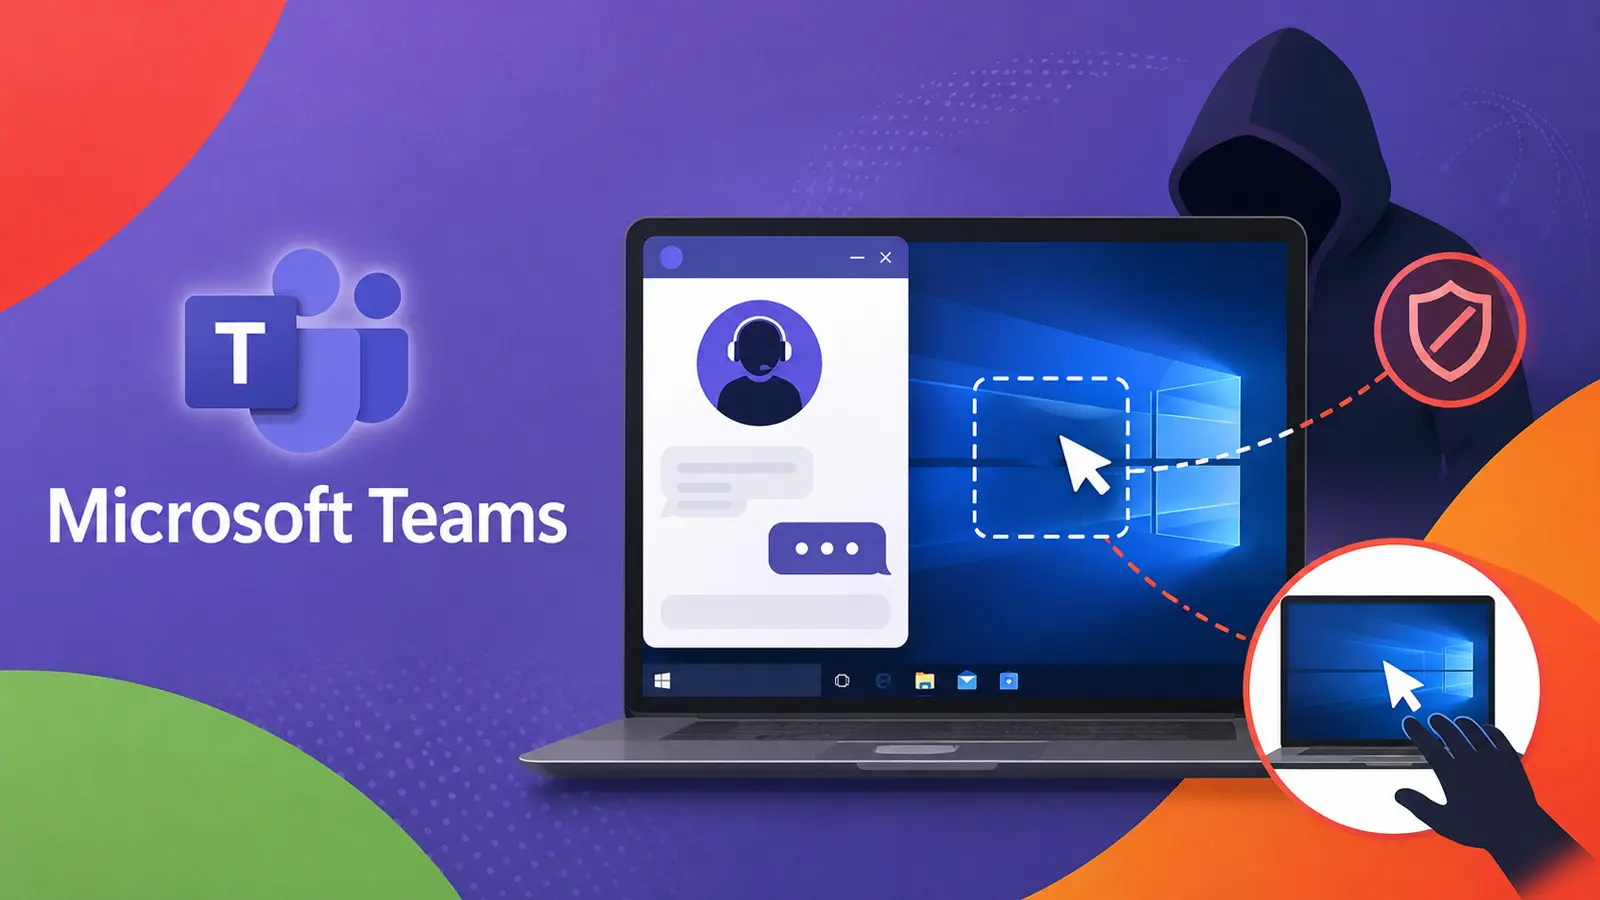
Cuộc tấn công bắt đầu thông qua liên hệ Teams từ bên ngoài, nơi kẻ tấn công xây dựng lòng tin và yêu cầu mục tiêu mở Windows Quick Assist. Sau khi người dùng chấp thuận phiên, kẻ tấn công có thể tải xuống và chạy một trình cài đặt độc hại, bỏ qua nhu cầu khai thác lỗ hổng phần mềm hoặc đánh cắp mật khẩu. Các nhà phân tích Unit 42 đã xác định hoạt động này là một chiến dịch lừa đảo tinh vi.
Chiến dịch này quan trọng vì nó lạm dụng các công cụ và dịch vụ mà nhiều tổ chức đã cho phép. Một tin nhắn Teams thuyết phục, tính năng hỗ trợ từ xa tích hợp sẵn và lưu lượng truy cập được định tuyến qua cơ sở hạ tầng đám mây có thể làm cho hoạt động trông ít đáng ngờ hơn so với một nỗ lực phân phối mã độc thông thường, đồng thời đặt ra một quyết định bảo mật quan trọng vào tay một nhân viên.
Kỹ thuật lạm dụng Windows Quick Assist
Những kẻ gọi điện giả mạo nhân viên kỹ thuật IT và sử dụng tính năng truy cập bên ngoài của Teams để tiếp cận mục tiêu. Chúng hướng dẫn nhân viên sử dụng Quick Assist, một tiện ích tích hợp của Windows dành cho hỗ trợ hợp pháp, và yêu cầu phê duyệt cho một phiên điều khiển từ xa. Việc lạm dụng tiện ích này là một phần của cuộc tấn công mạng có mục đích chiếm quyền kiểm soát hệ thống.
Sau khi giành được quyền kiểm soát, kẻ tấn công sẽ lấy một trình cài đặt MSI từ một vị trí Amazon S3 do kẻ tấn công kiểm soát và chạy nó bằng Windows Installer. Gói này có thể sử dụng tên giống như một bản cập nhật thông thường, sau đó đặt một ứng dụng được ký hợp lệ cùng với một tệp hỗ trợ độc hại. Cách tiếp cận này là một phần của mô hình phân phối mã độc rộng lớn hơn qua Teams, nơi các nền tảng làm việc đáng tin cậy được sử dụng để hạ thấp cảnh giác của nạn nhân.
Khi chương trình hợp pháp mở ra, nó sẽ tải một DLL độc hại nằm gần đó thay vì bản sao Windows thông thường. Được gọi là kỹ thuật DLL sideloading, điều này cho phép mã độc hoạt động dưới vỏ bọc của một ứng dụng đã được ký. DLL tạo ra một kết nối được mã hóa đến một điểm cuối API Gateway của AWS, là một ví dụ về cách kẻ tấn công có thể che giấu lưu lượng lệnh trong hoạt động dịch vụ đám mây thông thường. Bạn có thể tìm hiểu thêm về các chiến dịch tương tự trong các vụ tấn công qua cuộc gọi hỗ trợ trên Microsoft Teams.
Hoạt động của mã độc và kênh lệnh ẩn
DLL được tải theo kiểu sideload không tự cung cấp cho kẻ tấn công quyền truy cập lệnh cuối cùng. Thay vào đó, nó sử dụng Windows Management Instrumentation (WMI) để khởi chạy một chương trình reverse-shell riêng biệt. Sự tách biệt này làm suy yếu các kiểm tra cây tiến trình đơn giản vì shell độc hại không được khởi chạy trực tiếp bởi trình tải đã ký, một chiến thuật cũng được thấy trong các chiến dịch DLL sideloading gần đây. Các hoạt động này thể hiện một mối đe dọa dai dẳng đối với an ninh mạng.
Shell lắng nghe chỉ trên địa chỉ cục bộ của máy tính bị nhiễm và trao đổi dữ liệu với DLL, sau đó duy trì kết nối bên ngoài. Sau đó, nó mở một cửa sổ lệnh ẩn mà kẻ tấn công sử dụng để kiểm tra người dùng đã đăng nhập, cài đặt mạng, tài khoản miền và đăng ký thiết bị. Nhóm này cũng có thể kiểm tra các thư mục tài liệu được đồng bộ hóa trên đám mây, tạo ra rủi ro tức thời đối với dữ liệu kinh doanh và thông tin nhận dạng.
Cửa sổ lệnh ẩn cho phép kẻ tấn công thu thập thông tin chi tiết về hệ thống. Chúng có thể kiểm tra các tài khoản người dùng, cấu hình mạng, tài khoản miền và trạng thái đăng ký thiết bị. Khả năng truy cập và xem xét các thư mục tài liệu được đồng bộ hóa trên đám mây làm tăng thêm rủi ro bảo mật, đặc biệt là đối với dữ liệu nhạy cảm và thông tin nhận dạng.
Phát hiện và phòng chống
Các chuyên gia bảo mật cần hạn chế hoặc giám sát chặt chẽ các liên hệ Teams từ các tài khoản bên ngoài không đáng tin cậy. Đồng thời, cần làm rõ rằng nhân viên IT sẽ không yêu cầu truy cập Quick Assist thông qua các cuộc trò chuyện hoặc cuộc gọi không được yêu cầu. Điều này giúp giảm thiểu rủi ro an toàn thông tin do các yêu cầu bất ngờ.
Các tổ chức nên xem xét liệu Quick Assist có thực sự cần thiết hay không, đào tạo nhân viên cách xác minh độc lập các yêu cầu hỗ trợ và điều tra kịp thời các phiên điều khiển từ xa bất thường. Hướng dẫn từ các cuộc tấn công vishing trên Microsoft Teams nhấn mạnh rằng một yêu cầu bắt đầu phần mềm hỗ trợ từ xa xứng đáng nhận được sự cảnh giác tương tự như một tệp đính kèm đáng ngờ. Việc này giúp phòng ngừa các hệ thống bị tấn công.
Đội ngũ bảo mật nên cảnh giác với các ứng dụng được ký đang tải các DLL không được ký từ các thư mục của chúng, các tiến trình WMI khởi tạo bất thường và các trình lắng nghe cục bộ không thường xuyên. Họ cũng nên kiểm tra các kết nối được mã hóa đi từ các chương trình đáng tin cậy đến các điểm cuối API, đặc biệt là khi một tiến trình con bắt đầu quá trình khám phá hệ thống. Việc liên kết các dấu hiệu này với các liên hệ Teams gần đây từ bên ngoài và hoạt động Quick Assist có thể phơi bày hoạt động trong các giai đoạn đầu của sự cố xâm nhập.
Các chỉ số của sự cố (IoCs)
Dưới đây là các chỉ số ban đầu được xác định liên quan đến chiến dịch này. Lưu ý: Địa chỉ IP và tên miền được làm mờ có chủ đích (ví dụ: [.]) để ngăn việc phân giải hoặc tạo siêu liên kết vô tình. Chỉ làm mờ lại trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.
- Domain:
teams.microsoft.com - Domain:
amazonaws.com - URL:
https://ppl-ai-file-upload.s3.amazonaws.com/web/direct-files/attachments/11146061/9aa396e4-6194-4410-89a7-4d68d018b2e5/Hackers-Pose-as-IT-Support-on-Microsoft-Teams-to-Take-Remote-Control-of-Windows-PCs.txt?AWSAccessKeyId=ASIA2F3EMEYE4QZ6JXBO&Signature=4uGDJYHFFGfTlxEGXICoMCSiy%2B8%3D&x-amz-security-token=IQoJb3JpZ2luX2VjEPr%2F%2F%2F%2F%2F%2F%2F%2F%2F%2FwEaCXVzLWVhc3QtMSJHMEUCIEFCfQkUBhDiHWTvmJ7%2BEwrUgAk%2BuTsQjXaF%2Fg508SAuAiEAxhV5EEQV0YEW2sOk9SDKxdxpeHaBVkwO5vhkH1AXSwEq%2FAQIw%2F%2F%2F%2F%2F%2F%2F%2F%2F%2F%2FARABGgw2OTk3NTMzMDk3MDUiDLDO320yP5tYU5ZmLirQBJVJIoAdtmRFH%2Bxru2n51rhJhjPdJ2TGhSr%2FVFbyvkKyuIDtXoMha%2Fu%2Bcqy1roCuGMVLDzDq1gxS9rMKe3GOljAh9684r%2B6aBubZoOqYbFKh6C05qrINVpu%2BbgcoaxQWNG%2FRV9kE%2F0bVMaXPQwOQ2iNvgvV7y3M0ISkKsAMxdJtq9kUkXI4f7WEdEvQh76UlGycA%2B0xof2MowLuKRkleeIwov9%2FZa2wXQuS31rCNCoXqu2Pcvtb315Rf4bQLQZvso%2BZ2o7GJFQPJmqwSU2ykJg3y66vfM%2Fe9Ia%2Bj%2FxRo0aGHaRBvpjecmdK7QqTPgisMaZuf1CVbNN%2F0m566Bm1pJW%2BBjPMgisTWTOFAh7IXszJjkR%2Fg8G7UBjHUhDcCmuFH5teR06nQ9zg00TuYOKcj7iY1FoXUqBxeZuZ%2FajO4VrNLBVvJqlU4sGeHTriYP9PkxGKcZqb0rHnJfgSUreTVL6Lz3bfMXX9eNnN5P0AIaFvD1tsnmN9MepuQRnDJhUvyh57kymRG2dvIcM%2FaTvwOtTyeh052k8lnPy2x7w6H0cLWHk68BB0hkDtSIm%2Bti5axF73%2BF4zZN2rELWDF%2BN9B6gO5u1RHwpflLNFHtUs7NWCYqzBGbI%2BbX8dCCN0YnNLv9hqwr7sOrcv1%2BNDWBgQYyA6H8xcboeNfbPSEzkuJZ6mxiEdu2xSBGnCydOL86UfML%2FyRQg3O8x1kGa0F0xNENP5OAWl65806YdipMt4JNB5g3lLPvez3bPR766bjQ9%2FqcLOgQGSIXcf7dt7E0uQB1bAw5trf1AY6mAFL8LpnAnNHKiGaHKped2WIj5PHnY%2FoRZoXdb7icZJhHzoLFf7FYOFORTwAWvP3lK7j%2B67exN7HGqg1q7WAXbKgIrbKPgWIc%2F61tVTeC%2FA8T4AQeZdVaQ%2FqMRd8sfIaYC9jqbOYsSMVkHdKY1%2BMu2WkOKYUicwBy8ZsOPNihptSyuUOLDKCw%2BCsAP86Sh0ZIV1z19e4wRH5IA%3D%3D&Expires=1788345145 - Domain:
*.execute-api.us-east-1.amazonaws.com
Việc tích hợp thông tin tình báo mối đe dọa có thể giúp tăng tốc điều tra và phát hiện sớm các hoạt động đáng ngờ, giảm thiểu nguy cơ xâm nhập trái phép.
Các biện pháp bảo vệ cần bao gồm việc giám sát các liên kết ngoài không mong muốn, các tiến trình bất thường và các kết nối mạng đáng ngờ. Bằng cách hiểu rõ các kỹ thuật mà kẻ tấn công sử dụng, các tổ chức có thể tăng cường khả năng phòng thủ và bảo vệ tài sản thông tin của mình hiệu quả hơn.