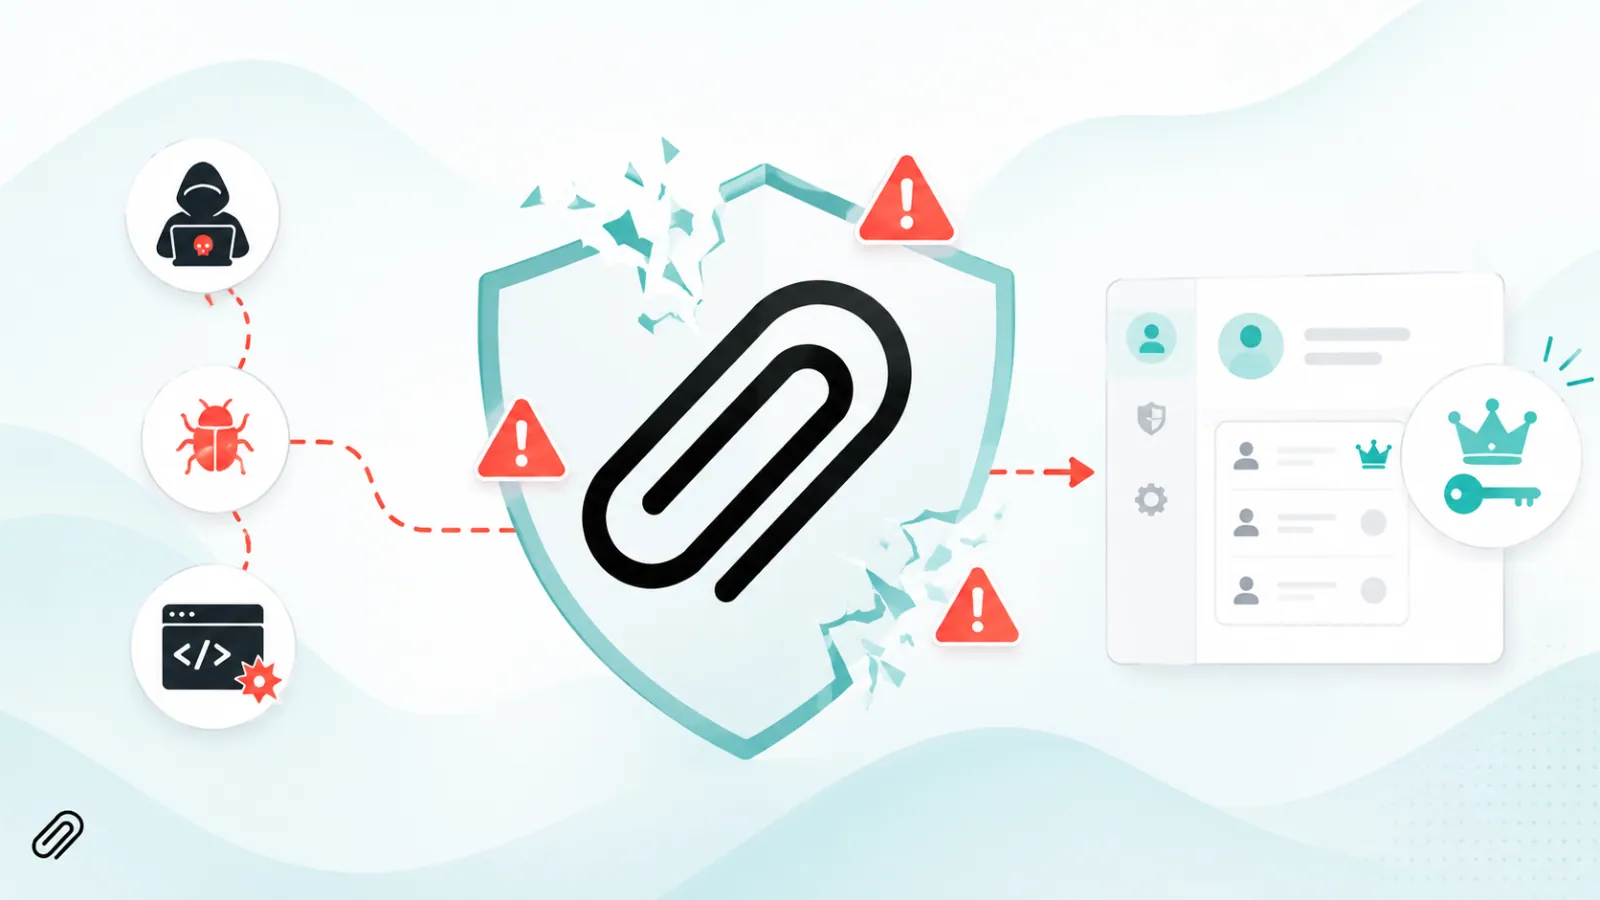
Các lỗ hổng nghiêm trọng đã được phát hiện trong Paperclip, một nền tảng điều phối AI agent, cho phép kẻ tấn công giành quyền truy cập quản trị và thực thi lệnh trên các máy chủ bị ảnh hưởng.
Mô tả chi tiết lỗ hổng Paperclip
Lỗ hổng nghiêm trọng nhất, được theo dõi là CVE-2026-41679, có điểm CVSS là 10.0. Lỗ hổng này ảnh hưởng đến các triển khai Paperclip có thể truy cập qua mạng và sử dụng cấu hình xác thực mặc định.
Paperclip hỗ trợ các tổ chức vận hành các AI agent tự hành thông qua các công ty, tác vụ, bộ điều hợp và quy trình làm việc có thể cấu hình. Một tính năng quan trọng cho phép người dùng nhập các gói công ty chứa các tệp .paperclip.yaml.
Các tệp này có thể định nghĩa các agent, bộ điều hợp thực thi và các lệnh mà chúng chạy. Điều này biến việc nhập cấu hình tưởng chừng đơn giản thành một đường dẫn thực thi tiềm ẩn nhiều rủi ro.
Cơ chế tấn công và khai thác
Lỗ hổng nghiêm trọng bắt nguồn từ sự không nhất quán trong ủy quyền. Paperclip yêu cầu quyền quản trị viên phiên để tạo một công ty trực tiếp. Tuy nhiên, cơ chế nhập liệu lại cho phép người dùng có quyền truy cập cấp thấp hơn trên bảng điều khiển nhập một công ty mới.
Kẻ tấn công có thể khai thác sự khác biệt này để tạo một công ty chứa cấu hình agent độc hại. Chuỗi tấn công bắt đầu bằng việc cho phép đăng ký mở. Kẻ tấn công từ xa có thể đăng ký một tài khoản mà không cần xác minh email, đăng nhập, tạo một thách thức CLI ủy quyền và phê duyệt thách thức đó bằng cùng một tài khoản.
Quá trình này đã kích hoạt một token API bảng điều khiển dai dẳng, cấp cho kẻ tấn công quyền truy cập API nâng cao mà không cần bước phê duyệt độc lập. Sử dụng token này, kẻ tấn công có thể truy cập vào đường dẫn nhập công ty và tải lên một gói đã được chế tạo.
Tệp .paperclip.yaml độc hại có thể cấu hình một agent để sử dụng bộ điều hợp quy trình tích hợp của Paperclip, bộ điều hợp này sẽ khởi chạy các lệnh dưới dạng các tiến trình con trên máy chủ lưu trữ. Sau khi nhập công ty, kẻ tấn công có thể đánh thức agent, khiến Paperclip thực thi lệnh đã chọn.
Việc khai thác thành công sẽ cấp cho kẻ tấn công các quyền của tài khoản hệ điều hành đang chạy Paperclip. Tùy thuộc vào cách triển khai, điều này có thể làm lộ dữ liệu ứng dụng, kho mã nguồn, thông tin đăng nhập cục bộ, các bí mật có sẵn cho các tiến trình agent và các dịch vụ nội bộ có thể truy cập từ máy chủ.
Các lỗ hổng bổ sung và ảnh hưởng
Hai lỗ hổng bổ sung đã mở rộng phạm vi rủi ro. Lỗ hổng đầu tiên liên quan đến các điểm cuối API không nhất quán trong việc thực thi xác thực hoặc ủy quyền cấp công ty. Chúng làm lộ dữ liệu vấn đề heartbeat, tài liệu kỹ năng agent và thông tin sức khỏe, có thể tiết lộ chi tiết triển khai, cờ tính năng, trạng thái sẵn sàng xác thực và phiên bản đã cài đặt.
Vấn đề nghiêm trọng thứ hai ảnh hưởng đến chế độ local_trusted của Paperclip. Ở chế độ này, dịch vụ liên kết đến 127.0.0.1 và giả định các yêu cầu đến bắt nguồn từ phần mềm cục bộ đáng tin cậy. Các nhà nghiên cứu phát hiện rằng một cuộc tấn công DNS rebinding có thể phá vỡ giả định này.
Một trang web do kẻ tấn công kiểm soát có thể sử dụng các yêu cầu dựa trên trình duyệt để truy cập API Paperclip cục bộ và coi chúng là các hành động quản trị viên. Sau đó, kẻ tấn công có thể nhập và kích hoạt một agent độc hại, dẫn đến việc thực thi lệnh trên máy của nhà phát triển.
Các mối đe dọa mạng từ các lỗ hổng này có thể dẫn đến hệ thống bị xâm nhập, làm lộ thông tin nhạy cảm và cho phép chiếm quyền điều khiển máy chủ.
Biện pháp khắc phục và khuyến nghị
Paperclip đã khắc phục các lỗ hổng bằng cách yêu cầu ủy quyền mạnh mẽ hơn cho việc nhập công ty mới, siết chặt kiểm tra phạm vi công ty, bảo vệ các tuyến API đã bị lộ trước đó và thêm xác thực tên máy chủ trong các triển khai cục bộ đáng tin cậy.
Các tổ chức nên cập nhật bản vá ngay lập tức, hạn chế đăng ký công khai khi không cần thiết, xem xét các cấu hình agent đã nhập và coi các bộ điều hợp agent cũng như các trường lệnh là mã thực thi có đặc quyền.
Việc áp dụng các bản vá bảo mật kịp thời là cần thiết để giảm thiểu rủi ro bị tấn công mạng.
Để tìm hiểu thêm về các lỗ hổng bảo mật, bạn có thể tham khảo các cảnh báo từ các nguồn uy tín như CISA.