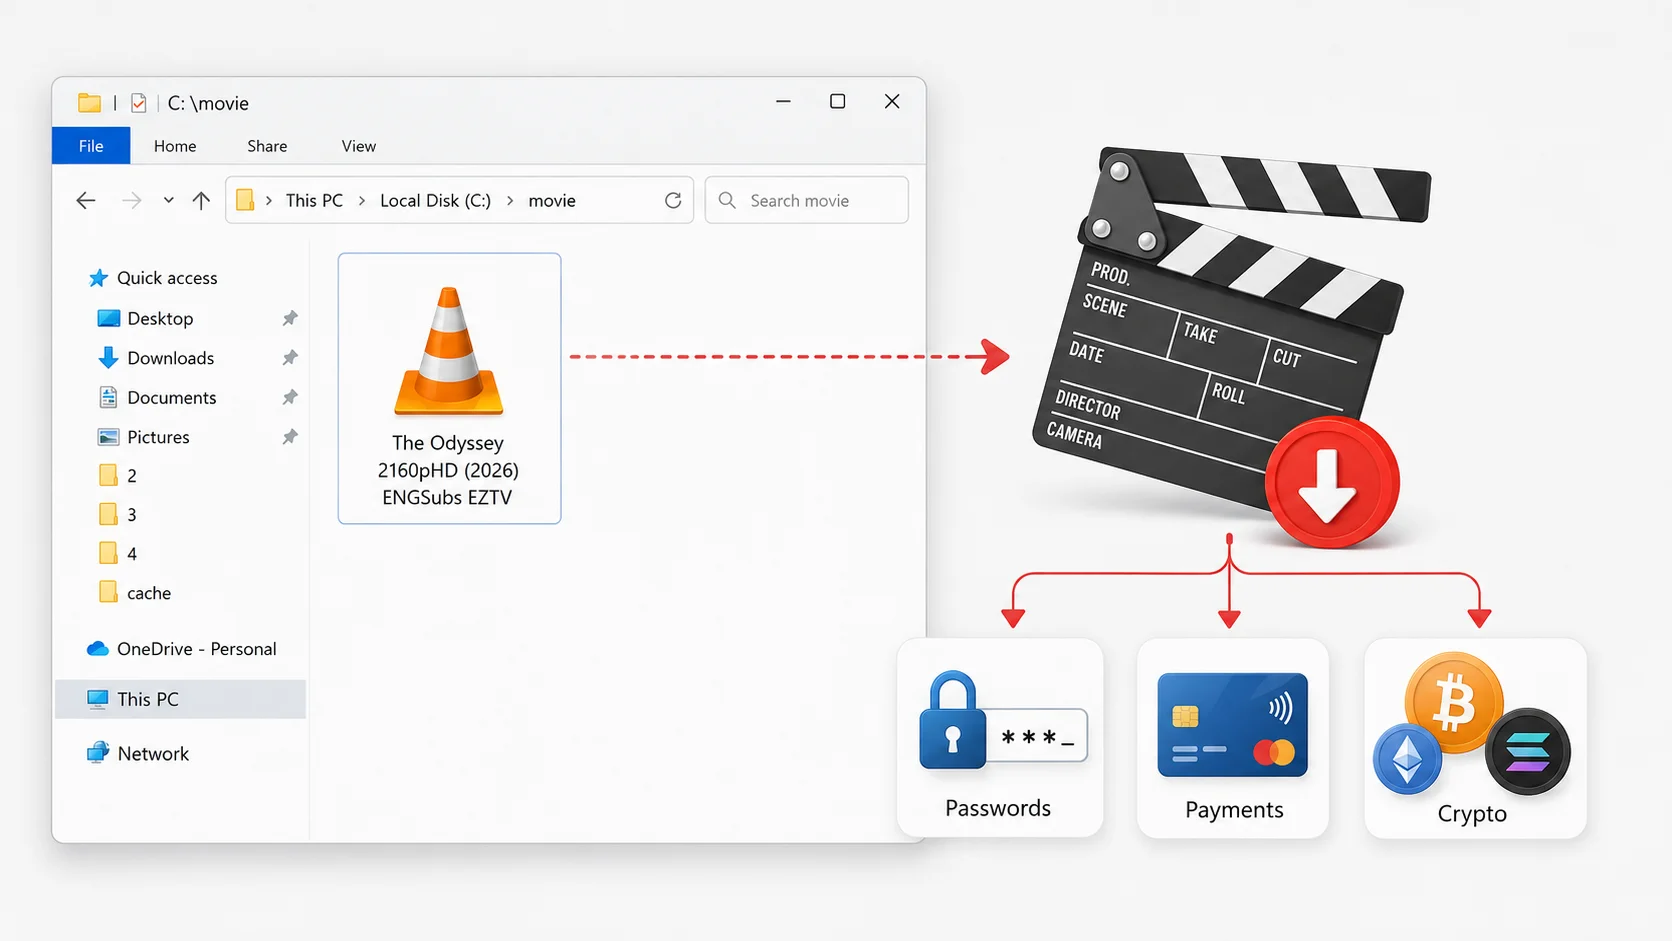
Các đối tượng tội phạm mạng đang lợi dụng các bản tải xuống lậu của bộ phim bom tấn sắp ra mắt “The Odyssey (2026)” để phát tán Lumma Stealer. Đây là một phần mềm độc hại đánh cắp thông tin, hoạt động âm thầm để thu thập mật khẩu đã lưu trong trình duyệt, thông tin thẻ thanh toán và ví tiền điện tử từ các hệ thống bị xâm phạm chỉ trong một lần thực thi.
Khai thác sự kiện điện ảnh để phân phối mã độc
Chỉ vài ngày sau khi “The Odyssey” trở thành một trong những tựa phim được mong đợi nhất năm, các nhà nghiên cứu về mối đe dọa đã phát hiện các tệp thực thi độc hại giả mạo dưới dạng các bản torrent WEBRip và Blu-ray chất lượng cao trên các nền tảng chia sẻ tệp. Dữ liệu từ Bitdefender cho thấy người dùng đang tích cực tải xuống các tệp thực thi Windows độc hại được ngụy trang thành tệp media, mang các tên tệp đánh lừa như “The.Odyssey.2026.WEBRip.x264-OPPETS.exe” hoặc “The.Odyssey.2026.BluRay.2160p.x265.10bit.HDR.DTS-HD.MA.7.1-SWTYBLZ.exe”.
Những tệp này không phải là nội dung media tải xuống, mà là các tệp nhị phân được biên dịch nhằm lây nhiễm các điểm cuối khi thực thi. Chiến lược này tương tự như một chiến dịch năm 2025 đã lợi dụng các torrent giả mạo của “Mission: Impossible The Final Reckoning”, cho thấy các đối tượng tấn công thường xuyên tái sử dụng các cơ chế phân phối của họ dựa trên các tựa phim ăn khách đang thịnh hành.
Cơ chế hoạt động của Lumma Stealer
Hiểu rõ luồng thực thi đầy đủ của Lumma Stealer tiết lộ tốc độ mà một lần thực thi ban đầu có thể chuyển đổi thành việc xâm phạm hệ thống. Lumma Stealer, còn được theo dõi là LummaC2, là một họ Malware-as-a-Service (MaaS) do Nga phát triển.
Sau khi được thực thi, payload sẽ thu thập các thông tin sau:
- Mật khẩu đã lưu trong các trình duyệt phổ biến (Chrome, Edge, Firefox).
- Thông tin thẻ thanh toán.
- Ví tiền điện tử (ví dụ: Atomic Wallet, Exodus, Jaxx).
- Thông tin đăng nhập FTP, SSH, VPN.
- Thông tin về hệ thống, bao gồm tên người dùng, tên máy tính và cấu hình phần cứng.
Vì Lumma ưu tiên các session cookie và active token, kẻ tấn công có thể bỏ qua các yêu cầu xác thực đa yếu tố (MFA) để truy cập trực tiếp vào các tài khoản ngân hàng trực tuyến, tài khoản email và các sàn giao dịch tiền điện tử.
Các kỹ thuật tránh phát hiện
Các nhà điều hành liên tục tinh chỉnh bộ công cụ MaaS của họ với các bộ hẹn giờ thực thi bị trì hoãn và các tập lệnh phân phối được mã hóa để đánh bại các phương pháp phát hiện tĩnh. Các đối tượng tấn công thường xuyên điều chỉnh các kỹ thuật này trên nhiều dòng phần mềm đánh cắp thông tin khác nhau để tối đa hóa việc trích xuất thông tin đăng nhập.
Bitdefender phát hiện rằng chiến dịch này khai thác hành vi của người dùng trên các trang web chia sẻ tệp, nơi những người tìm kiếm các bản phát hành 1080p hoặc 2160p bị rò rỉ thường mong đợi các kho lưu trữ nén và tên tệp bất thường. Nạn nhân thường hợp lý hóa phần mở rộng .exe như một trình phát media tùy chỉnh hoặc trình cài đặt codec.
Các mẫu kỹ thuật xã hội tương tự xuất hiện trong các chiến thuật tấn công clickfix, nơi người dùng bị lừa tự kích hoạt các lệnh độc hại dưới vỏ bọc khắc phục sự cố kỹ thuật.
Biện pháp bảo vệ
Để bảo vệ hệ thống khỏi các chiến dịch mã độc theo chủ đề phim ảnh, các nhóm bảo mật và người dùng cá nhân nên thực thi các thực hành sau:
- Luôn cập nhật bản vá bảo mật cho hệ điều hành và các ứng dụng.
- Sử dụng phần mềm diệt virus và chống phần mềm độc hại uy tín, đồng thời giữ cho chúng được cập nhật.
- Cẩn trọng với các tệp tải xuống từ các nguồn không đáng tin cậy, đặc biệt là các tệp thực thi có vẻ không phù hợp với nội dung mong đợi.
- Xem xét kỹ lưỡng tên tệp và nguồn tải xuống trước khi mở hoặc thực thi bất kỳ tệp nào.
- Tăng cường nhận thức về các phương pháp lừa đảo kỹ thuật xã hội và cách chúng có thể được sử dụng để phân phối phần mềm độc hại.
Thông tin về chiến dịch này được cung cấp bởi Bitdefender.