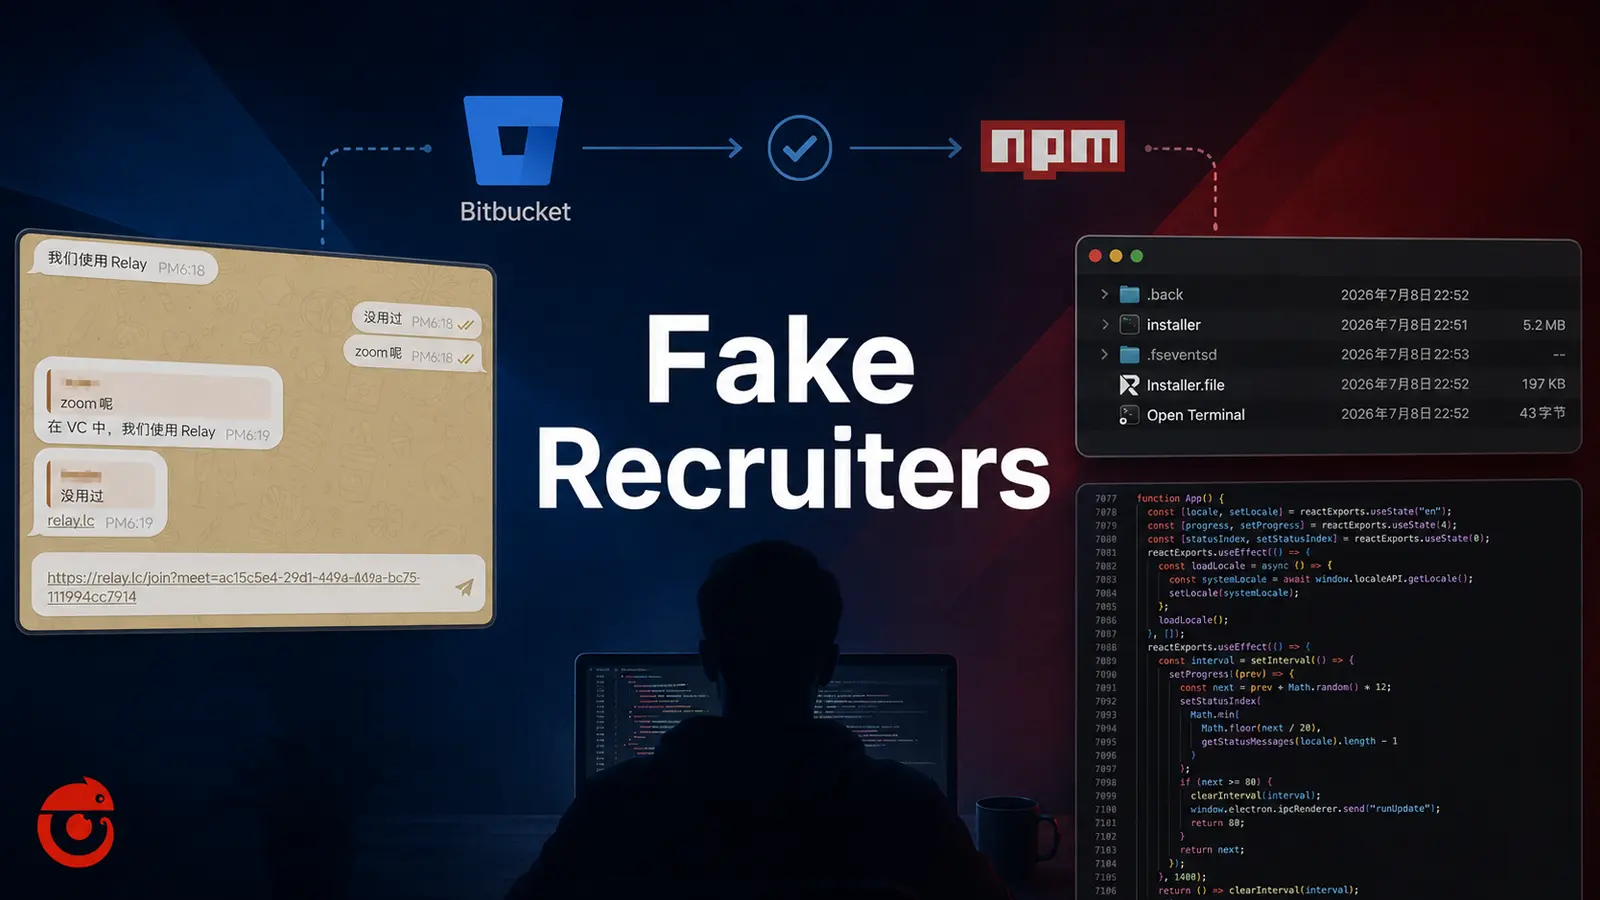
Một mối đe dọa mạng mới đang nhắm mục tiêu vào các nhà phát triển Web3 đang tìm kiếm công việc mới. Những kẻ tấn công đóng vai trò là nhà tuyển dụng, bắt đầu các cuộc trò chuyện thân thiện về phỏng vấn, sau đó hướng các ứng viên đến một công cụ họp giả mạo, trông hoàn toàn bình thường cho việc tuyển dụng từ xa.
Cuộc tấn công mạng này được thiết kế tinh vi. Nạn nhân được yêu cầu cài đặt ứng dụng “Relay“, được quảng cáo là một ứng dụng họp AI với các tính năng ghi chú, bản ghi và ứng dụng desktop cho cả Windows và macOS.
Sau giai đoạn liên hệ thứ hai, các nhà phân tích từ SlowMist đã xác định rằng trang web và các bộ cài đặt này là một chiến dịch đánh cắp dữ liệu được xây dựng cẩn thận, nhắm vào những tài năng trong lĩnh vực tiền mã hóa và blockchain.
Tổng quan về Chiến dịch Lừa đảo Tuyển dụng Web3
Kịch bản Tấn công Phishing
Những kẻ tấn công bắt đầu bằng cách gửi tin nhắn về lịch phỏng vấn. Sau đó, chúng hướng các ứng viên đến trang web relay.lc.
Trang web này tự quảng bá là một nền tảng cộng tác hiện đại. Do đó, yêu cầu cài đặt một ứng dụng họp trước vòng phỏng vấn tiếp theo hiếm khi gây ra bất kỳ sự nghi ngờ nào.
Đây là một hình thức lừa đảo tinh vi, tận dụng sự tin tưởng của người dùng vào quy trình tuyển dụng từ xa thông thường.
Công cụ Giả mạo “Relay” và Mục tiêu
Theo báo cáo của SlowMist, ngay sau khi ứng dụng giả mạo này chạy, nó sẽ tìm cách truy cập mật khẩu trình duyệt, các tiện ích mở rộng ví tiền mã hóa, phiên Telegram, ghi chú và thông tin chi tiết hệ thống.
Những thông tin này có thể mở ra cánh cửa dẫn đến mất mát tài chính thực sự cho nạn nhân. Tác động của cuộc tấn công này vượt xa một thông tin đăng nhập bị đánh cắp.
Một máy tính xách tay bị nhiễm có thể làm lộ ví cá nhân, tài khoản công việc và bất kỳ bí mật nào mà nhà phát triển lưu giữ trong các công cụ hàng ngày.
Cơ chế Hoạt động của Mã độc Đánh cắp Thông tin
Chiến dịch này tuân theo một mô hình tương tự như các chiến dịch khác, vốn đã đẩy các gói npm độc hại hoặc bài kiểm tra mã hóa thông qua các kênh dành cho nhà phát triển đáng tin cậy.
Ý tưởng chung là mượn sự tin tưởng mà mọi người đặt vào các công cụ làm việc thông thường. Sau đó, chúng sẽ truyền tải mã độc đánh cắp thông tin dưới vỏ bọc đó.
Kỹ thuật Lây nhiễm trên macOS
Trên macOS, nạn nhân được hướng dẫn mở Terminal, kéo một tệp vào và nhấn Enter. Bước này sao chép một chương trình ẩn, loại bỏ các dấu hiệu an toàn và khởi chạy nó ở chế độ nền một cách âm thầm.
Không có gói ứng dụng thực sự nào bên trong ảnh đĩa (disk image), mà chỉ là một payload được ngụy trang. Mã độc này có thể hiển thị một hộp thoại lỗi ứng dụng giả mạo, yêu cầu mật khẩu hệ thống.
Đồng thời, nó đọc tệp Keychain đăng nhập, sau đó chuẩn bị cả mật khẩu đã nhập và dữ liệu Keychain để tải lên máy chủ của kẻ tấn công.
Nó cũng săn lùng các kho dữ liệu trình duyệt, tiện ích mở rộng ví tiền mã hóa, dữ liệu Telegram và Apple Notes, nơi đôi khi các cụm từ khôi phục (seed phrases) được lưu trữ.
# Ví dụ lệnh được hướng dẫn cho macOS (giả định)
# Đây là giả định về cách hướng dẫn người dùng kéo và chạy
# một tập tin độc hại.
# Lệnh thực tế có thể khác nhưng nguyên tắc là khởi chạy payload ẩn.
# Kẻ tấn công sẽ hướng dẫn người dùng kéo tệp vào Terminal, ví dụ:
# cd /Volumes/RelayInstaller/
# ./install.sh
# hoặc tương tự để thực thi payload ẩn.
Kỹ thuật Lây nhiễm trên Windows
Trên Windows, bộ cài đặt hiển thị một thanh “Updating” (đang cập nhật) chậm chạp, không liên quan đến tiến trình thực sự. Khi đạt khoảng 80%, mã độc cố gắng khởi động một trình trợ giúp không có chữ ký với quyền quản trị và một cửa sổ ẩn.
Cả hai con đường tấn công trên macOS và Windows đều được điều chỉnh để phù hợp với những thói quen mà người dùng đã chấp nhận trong quá trình tuyển dụng từ xa.
Phía Windows trước tiên cố gắng duy trì sự hiện diện sau khi khởi động lại bằng cách tạo các bản sao và các mục khởi động dưới các tên trông giống như các bản cập nhật hệ thống.
Sau đó, nó quét bộ nhớ tiến trình tiện ích mở rộng của trình duyệt Chrome và Brave để tìm tài liệu mở khóa ví và gửi kết quả ra ngoài. Cookie trình duyệt, token và các gợi ý về ví trên desktop cũng nằm trong phạm vi mục tiêu của mã độc này.
Cả hai chuỗi tấn công đều không cần một lỗi phần mềm hoàn toàn mới. Người dùng được hướng dẫn tự chạy mã độc, là một ví dụ điển hình về kỹ thuật xã hội trong các cuộc tấn công mạng.
Biện pháp Phòng ngừa và Khắc phục
Đối với Các trường hợp Phát hiện Sớm
Nếu một tệp đáng ngờ chỉ mới được tải xuống nhưng chưa chạy, hãy xóa tệp đó và làm trống Thùng rác (Trash) hoặc Recycle Bin. Sau đó, chặn các tên miền và hash được liệt kê trong IoCs.
Việc này giúp ngăn chặn nguy cơ tiềm ẩn và là bước đầu tiên trong việc bảo vệ an ninh mạng của bạn.
Đối với Người dùng macOS bị ảnh hưởng
Nếu mẫu mã độc macOS đã chạy, hãy ngắt kết nối mạng ngay lập tức mà không khởi động lại thiết bị. Thay đổi mật khẩu đăng nhập và mật khẩu Apple ID từ một thiết bị sạch khác.
Thu hồi các phiên trình duyệt và Telegram. Di chuyển tài sản ví tiền mã hóa bằng khóa mới. Điều này nhằm hạn chế tối đa rủi ro bảo mật và bảo vệ tài sản của bạn.
Đối với Người dùng Windows bị ảnh hưởng
Nếu mẫu mã độc Windows đã chạy, hãy cô lập máy chủ bị nhiễm. Gỡ bỏ các tệp theo kiểu cập nhật và các mục khởi động được cài đặt bởi mã độc sau khi đã bảo toàn bằng chứng.
Thay đổi thông tin đăng nhập (credentials) từ một máy sạch. Lập kế hoạch cài đặt lại hệ điều hành đầy đủ khi nhiễm trùng được xác nhận để đảm bảo loại bỏ hoàn toàn mã độc.
Khuyến nghị Chung về An toàn Thông tin
Các nhóm theo dõi các nhà tuyển dụng tấn công nhà phát triển nên coi các yêu cầu cài đặt không mong muốn là có hại cho đến khi được chứng minh là an toàn.
Đặc biệt là khi chúng liên quan đến các công cụ họp hoặc phần mềm làm việc mới. Nâng cao nhận thức về mối đe dọa mạng là rất quan trọng.
Việc cảnh giác với các yêu cầu cài đặt phần mềm từ các nguồn không xác định hoặc không được xác minh có thể giúp ngăn chặn các vụ đánh cắp dữ liệu tương tự.
Các Chỉ số Thỏa hiệp (IoCs)
Các chỉ số thỏa hiệp dưới đây liên quan đến chiến dịch lừa đảo tuyển dụng Web3 này. Việc giám sát và chặn các IoCs này là rất quan trọng để tăng cường an ninh mạng.
Lưu ý: Các địa chỉ IP và tên miền được cố ý biến đổi (ví dụ: [.]) để ngăn chặn việc phân giải hoặc siêu liên kết ngẫu nhiên. Chỉ phục hồi tên miền gốc trong các nền tảng threat intelligence được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.
- Domain:
relay[.]lc
Để có danh sách đầy đủ hơn các IoCs (bao gồm các hash của mẫu mã độc), các chuyên gia bảo mật nên tham khảo báo cáo gốc của SlowMist.