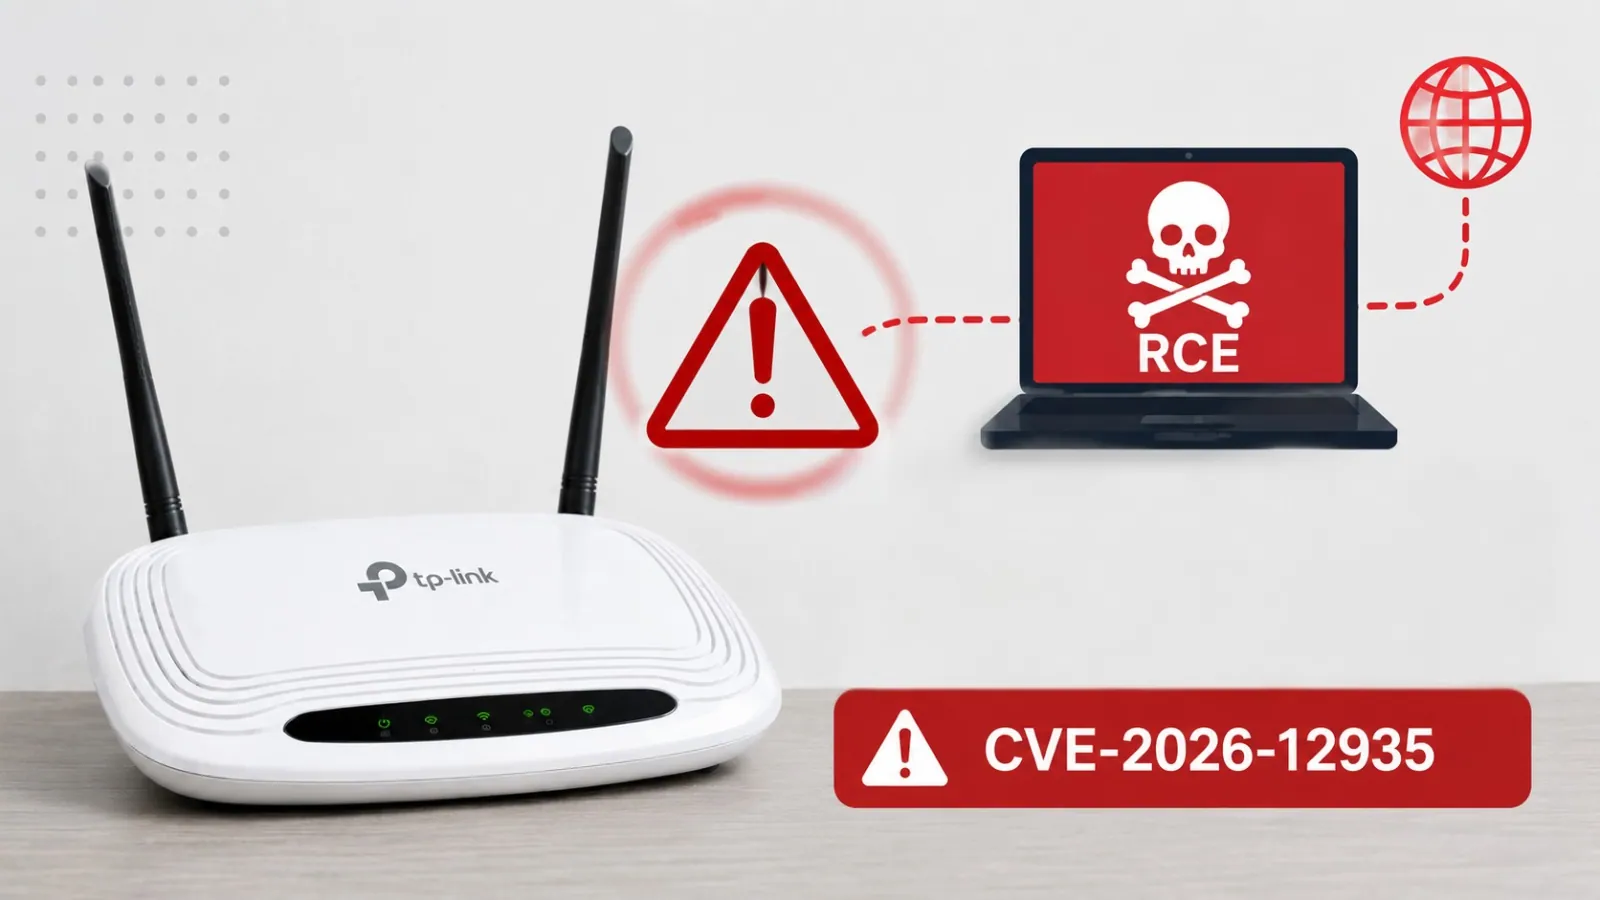
TP-Link đã ban hành cảnh báo bảo mật về một lỗ hổng CVE nghiêm trọng ảnh hưởng đến bộ định tuyến không dây TL-WR940N V6 của hãng. Lỗ hổng này, được theo dõi là CVE-2026-12935, có thể cho phép kẻ tấn công không xác thực gây ra tình trạng từ chối dịch vụ (DoS) hoặc thực thi mã từ xa (remote code execution) trên các thiết bị dễ bị tấn công trong một số trường hợp nhất định.
Lỗ Hổng CVE-2026-12935 trên Router TP-Link TL-WR940N V6
Vấn đề nằm trong tính năng theo dõi kết nối RTSP (conntrack) của bộ định tuyến. RTSP, hay Giao thức Truyền tải Thời gian thực, là một giao thức thường được sử dụng để điều khiển các phiên truyền phát đa phương tiện, đặc biệt trong các ứng dụng phát trực tuyến.
Mô-đun dễ bị tấn công này xử lý lưu lượng mạng liên quan đến RTSP trong kernel của bộ định tuyến, đây là phần cốt lõi của hệ điều hành. Kernel chịu trách nhiệm quản lý tài nguyên hệ thống và giao tiếp giữa phần cứng và phần mềm, do đó, bất kỳ lỗ hổng nào trong kernel đều có thể có tác động nghiêm trọng.
Bản chất của Lỗ Hổng
Theo TP-Link, lỗ hổng CVE này gây ra bởi một lỗi tràn bộ đệm dựa trên stack (stack-based buffer overflow). Lỗi này xảy ra khi dữ liệu được tạo một cách đặc biệt vượt quá vùng nhớ được cấp phát trên stack của chương trình.
Khi tràn bộ đệm xảy ra, dữ liệu ghi đè lên các vùng bộ nhớ lân cận, có thể làm hỏng dữ liệu quan trọng khác hoặc thậm chí kiểm soát luồng thực thi của chương trình. Đây là một nguyên nhân phổ biến của các lỗ hổng CVE nghiêm trọng, dẫn đến sự cố hệ thống không mong muốn hoặc khả năng thực thi mã độc hại.
Cơ chế Khai thác Lỗ Hổng
Kẻ tấn công có thể khai thác lỗ hổng này bằng cách chạy một máy chủ RTSP độc hại và thuyết phục một thiết bị trên mạng cục bộ kết nối đến máy chủ đó. Khi một máy khách LAN khởi tạo kết nối với máy chủ RTSP do kẻ tấn công kiểm soát, máy chủ này có thể trả về một thông báo RTSP được chế tạo đặc biệt.
Mô-đun conntrack dễ bị tấn công của router sau đó có thể xử lý dữ liệu này không chính xác, dẫn đến hỏng bộ nhớ bên trong kernel. Tình trạng này có thể làm treo thiết bị, gây ra một cuộc tấn công từ chối dịch vụ (DoS), hoặc tiềm ẩn khả năng thực thi mã do kẻ tấn công kiểm soát, tức là remote code execution, cho phép kẻ tấn công giành quyền kiểm soát router.
Mức độ Nghiêm trọng và Hậu quả của Cuộc Tấn Công
Điểm CVSS và Điều kiện Khai thác
Lỗ hổng này đã được gán điểm CVSS v4.0 là 8.7 trên 10, được phân loại là Nghiêm trọng (High). Vector tấn công là dựa trên mạng (network-based), với độ phức tạp tấn công thấp và không yêu cầu xác thực từ phía kẻ tấn công.
Tuy nhiên, sự tương tác của người dùng là cần thiết để cuộc tấn công mạng này xảy ra, vì một máy khách LAN phải chủ động khởi tạo kết nối đến máy chủ RTSP độc hại để việc khai thác có thể được thực hiện. Yếu tố này làm giảm một phần khả năng tự động lan truyền của cuộc tấn công.
Tác động khi Chiếm quyền Điều khiển
Nếu kẻ tấn công thực thi mã từ xa thành công, nó sẽ gây ra một rủi ro bảo mật nghiêm trọng cho người dùng và mạng cục bộ. Kẻ tấn công có thể thay đổi cài đặt mạng của router, chặn lưu lượng truy cập trái phép, hoặc thay đổi cấu hình DNS để chuyển hướng người dùng đến các trang web độc hại.
Ngoài ra, chúng có thể cài đặt phần mềm độc hại dai dẳng trên router hoặc sử dụng bộ định tuyến bị xâm nhập để làm bàn đạp nhắm mục tiêu vào các thiết bị khác trên mạng cục bộ. Khả năng remote code execution cung cấp cho kẻ tấn công quyền kiểm soát hoàn toàn thiết bị, từ đó mở rộng phạm vi và mức độ thiệt hại của cuộc tấn công.
Biện pháp Khắc phục và Khuyến nghị Bảo mật
Cập nhật Firmware là ưu tiên hàng đầu
TP-Link đã xác nhận rằng lỗ hổng này ảnh hưởng cụ thể đến phiên bản phần cứng TL-WR940N V6. Công ty đã phát hành các bản cập nhật bản vá firmware để giải quyết vấn đề trên các phiên bản khu vực được hỗ trợ.
Các bản phát hành firmware đã được vá bao gồm phiên bản (EN)_V6_260528 cho các thiết bị tiếng Anh, (US)_V6_260528 cho các thiết bị tại Hoa Kỳ và (JP)_V6_260527 cho các thiết bị tại Nhật Bản. Người dùng nên kiểm tra phiên bản phần cứng và phiên bản firmware khu vực chính xác của bộ định tuyến của mình trước khi cài đặt cập nhật để tránh các sự cố không mong muốn.
Việc cài đặt firmware dành cho một mô hình khu vực khác có thể dẫn đến các vấn đề vận hành hoặc hỏng thiết bị. Các bản cập nhật bản vá firmware chỉ nên được tải xuống từ cổng hỗ trợ chính thức của TP-Link để đảm bảo tính xác thực và an toàn. Truy cập trang hỗ trợ TP-Link để xem FAQ về lỗ hổng này.
Các biện pháp phòng ngừa tạm thời
Cho đến khi bộ định tuyến được cập nhật, các tổ chức và người dùng gia đình nên xem xét hạn chế các kết nối RTSP không cần thiết từ các thiết bị trong mạng cục bộ của họ. Đây là một biện pháp giảm thiểu rủi ro bảo mật quan trọng trong thời gian chờ đợi bản vá chính thức.
Các quản trị viên mạng cũng có thể xem xét giám sát lưu lượng RTSP bất thường, khởi động lại bộ định tuyến không mong muốn hoặc các thay đổi cấu hình có thể cho thấy một nỗ lực khai thác. Việc chủ động theo dõi giúp phát hiện sớm các cuộc tấn công mạng tiềm ẩn và có biện pháp xử lý kịp thời.
Việc cài đặt firmware kịp thời vẫn là chiến lược giảm thiểu chính và hiệu quả nhất cho lỗ hổng CVE-2026-12935.