Trang chủ của AliExpress đang âm thầm xây dựng các biểu đồ xử lý WebAudio trong trình duyệt, một kỹ thuật được cho là đang cung cấp cho một hệ thống lấy dấu vân tay thiết bị (device-fingerprinting) mạnh mẽ. Tuy nhiên, kỹ thuật này còn gây ra một tác dụng phụ không mong muốn trong thực tế, đó là cản trở việc chuyển đổi âm thanh đa điểm (multipoint audio switching) trên các tai nghe Bluetooth đã kết nối.
Kỹ thuật lấy dấu vân tay thiết bị ẩn giấu của AliExpress
Các nhà nghiên cứu bảo mật đã phát hiện ra rằng khi mở trang chủ AliExpress trên trình duyệt Firefox hoặc Chrome, âm thanh đang phát từ điện thoại của người dùng trên tai nghe Bluetooth đa điểm sẽ bị cắt đột ngột. Tình trạng này vẫn tiếp diễn ngay cả khi người dùng tắt tiếng tab trình duyệt, tắt tiếng toàn bộ trình duyệt hoặc tắt tiếng hệ thống Windows.
Vấn đề chỉ được khắc phục ngay lập tức khi người dùng đóng tab AliExpress. Điều đáng chú ý là không có bất kỳ yếu tố video, trình phát âm thanh hoặc nội dung media nào hiển thị rõ ràng trên trang. Quá trình khắc phục sự cố tiêu chuẩn không mang lại kết quả. Không có các thẻ <audio> hoặc <video>, không có lệnh gọi đến HTMLMediaElement.play() và API Media Session cũng không báo cáo bất kỳ hoạt động phát lại nào.
Hành vi bất thường này chỉ xuất hiện sau khi trang đã ở trạng thái không hoạt động trong vài giây. Điều này đã thúc đẩy một cuộc điều tra sâu hơn bằng cách sử dụng JavaScript được thiết lập để giám sát trực tiếp Web Audio API.
Phát hiện ẩn danh qua Web Audio API
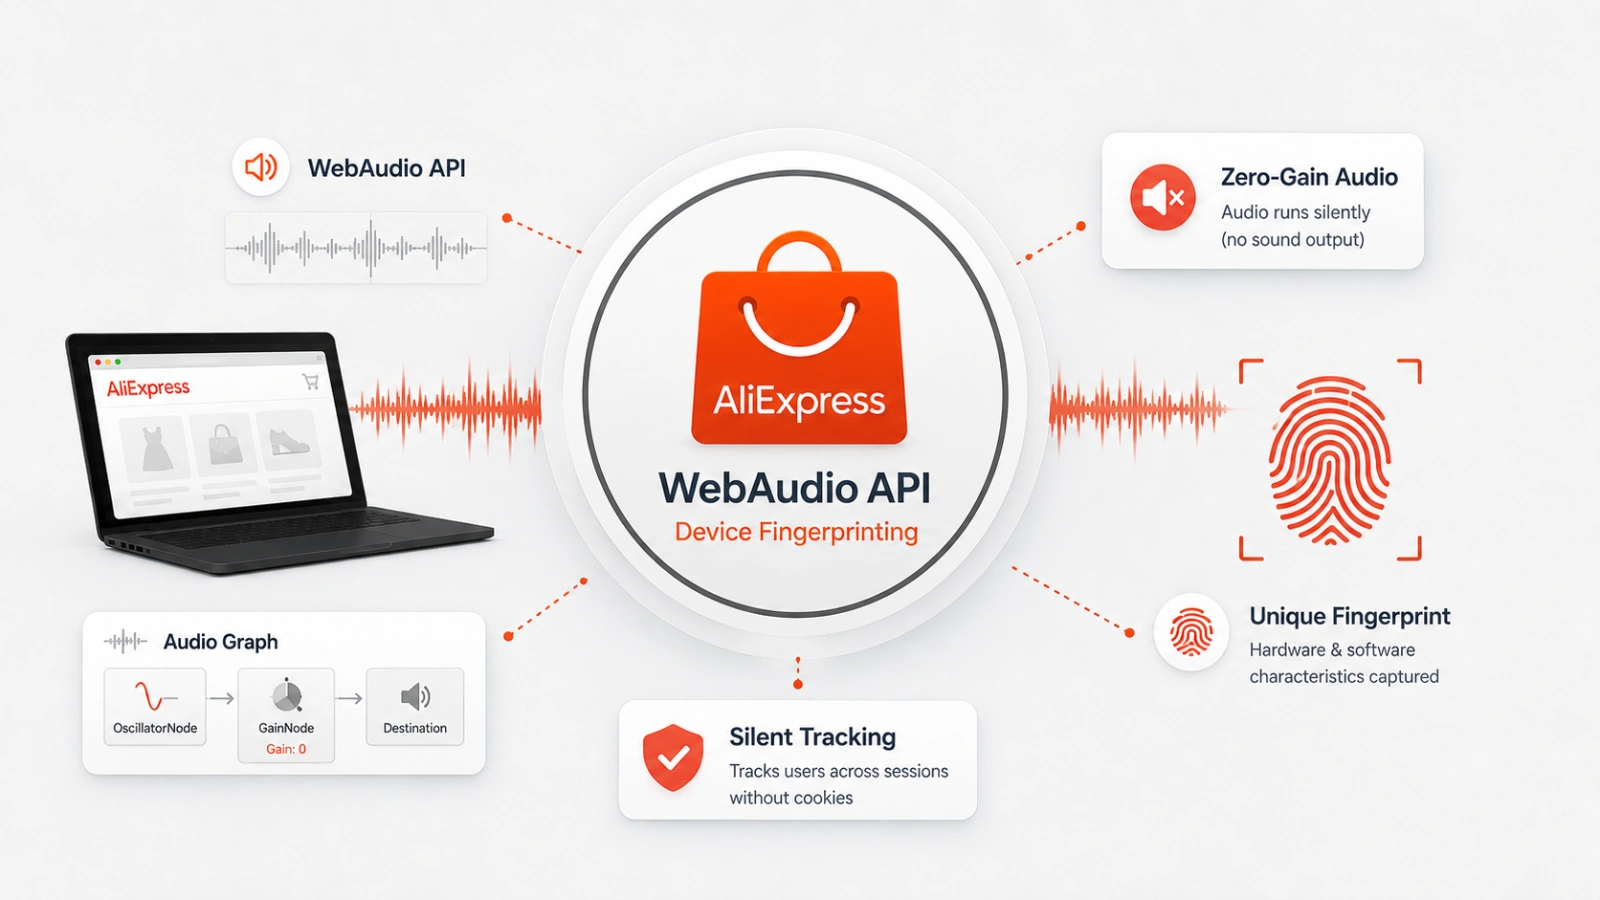
Thông qua việc ghi đè hàm tạo AudioContext và phương thức AudioNode.connect(), nhà nghiên cứu đã phát hiện ra thủ phạm. Hai phiên bản AudioContext riêng biệt đã được tạo ra và đặt ở trạng thái đang chạy. Mỗi phiên bản này bao gồm các node được kết nối với đích âm thanh của hệ thống, tất cả đều diễn ra mà không tạo ra bất kỳ âm thanh nào có thể nghe thấy.
Các dấu vết ngăn xếp (stack traces) đã liên kết hoạt động này với hai tập lệnh, collina.js và fireyejs.js. Cả hai tập lệnh này đều được lưu trữ dưới một đường dẫn AWSC trên các máy chủ tài sản của Alibaba và liên quan đến công cụ chống gian lận và phát hiện bot của công ty.
Như đã được trình bày chi tiết, trang AliExpress đã giữ cho tai nghe Bluetooth đa điểm hoạt động bằng kỹ thuật lấy dấu vân tay WebAudio. Việc dịch ngược mã nguồn đã được làm rối kỹ lưỡng đã tiết lộ một mẫu biểu đồ WebAudio: một bộ dao động răng cưa (sawtooth oscillator) cấp vào một node phân tích (analyzer node) và bộ xử lý tập lệnh (script processor), sau đó đi qua một node khuếch đại (gain node) được đặt ở mức không trước khi đến đích.
Vì biểu đồ này vẫn được kết nối với đầu ra âm thanh ngay cả khi âm lượng bằng không, trình duyệt tiếp tục xử lý nó một cách tích cực. Trạng thái này khác biệt cơ bản so với một video bị tắt tiếng và dường như Firefox cùng Windows coi đó là một hoạt động âm thanh hợp lệ, do đó giữ cho kết nối Bluetooth bị khóa với PC.
Tầm ảnh hưởng rộng hơn của kỹ thuật lấy dấu vân tay
Việc lấy dấu vân tay âm thanh chỉ là một lớp trong một bộ theo dõi rộng lớn hơn. Các tập lệnh tương tự còn thăm dò khả năng kết xuất canvas, chi tiết trình kết xuất WebGL, các chỉ số màn hình và khung nhìn, tính toán đồng thời phần cứng, bộ nhớ thiết bị, các plugin đã cài đặt, hành vi WebRTC, sự kiện chuột và cảm ứng, chuyển động thiết bị, cùng các tín hiệu thường được sử dụng để phát hiện tự động hóa trình duyệt.
Kết quả được tuần tự hóa, mã hóa và truyền đến các điểm cuối thu thập dữ liệu (telemetry endpoints) của Alibaba thông qua các phương thức fetch() và sendBeacon(). Mặc dù kỹ thuật lấy dấu vân tay như vậy thường được triển khai để chống lại gian lận, tài khoản giả mạo và cạo dữ liệu (scraping), nhưng nhà nghiên cứu lưu ý rằng việc triển khai này hoạt động không có điều kiện trên trang mua sắm thông thường, ngay cả trước khi thực hiện bất kỳ hành động nhạy cảm nào như đăng nhập hoặc thanh toán, và nó thực hiện điều này mà không có bất kỳ chỉ báo rõ ràng nào cho người dùng.
Một vé lỗi liên quan trên Firefox và phân tích độc lập từ một kỹ sư của Mozilla đã xác nhận các khía cạnh của hành vi này.
Các biện pháp giảm thiểu và cảnh báo liên quan
Là một biện pháp giảm thiểu, việc chặn hai đường dẫn tập lệnh này thông qua các bộ lọc tùy chỉnh của uBlock Origin đã ngăn chặn việc tạo ra các ngữ cảnh âm thanh ẩn, khôi phục hoạt động chuyển đổi Bluetooth bình thường. Tuy nhiên, người dùng nên lưu ý các thử thách CAPTCHA bổ sung vì các tập lệnh này có khả năng cung cấp dữ liệu cho quy trình chấm điểm gian lận của AliExpress.
Bằng cách chặn các tập lệnh này, người dùng có thể ngăn chặn sự can thiệp vào chức năng Bluetooth đa điểm của tai nghe. Tuy nhiên, điều này có thể ảnh hưởng đến khả năng phát hiện gian lận của AliExpress và dẫn đến việc yêu cầu xác minh bổ sung thông qua CAPTCHA.
Để tìm hiểu thêm về các mối đe dọa và kỹ thuật bảo mật mới nhất, người dùng có thể tham khảo các nguồn thông tin uy tín trong lĩnh vực an ninh mạng.