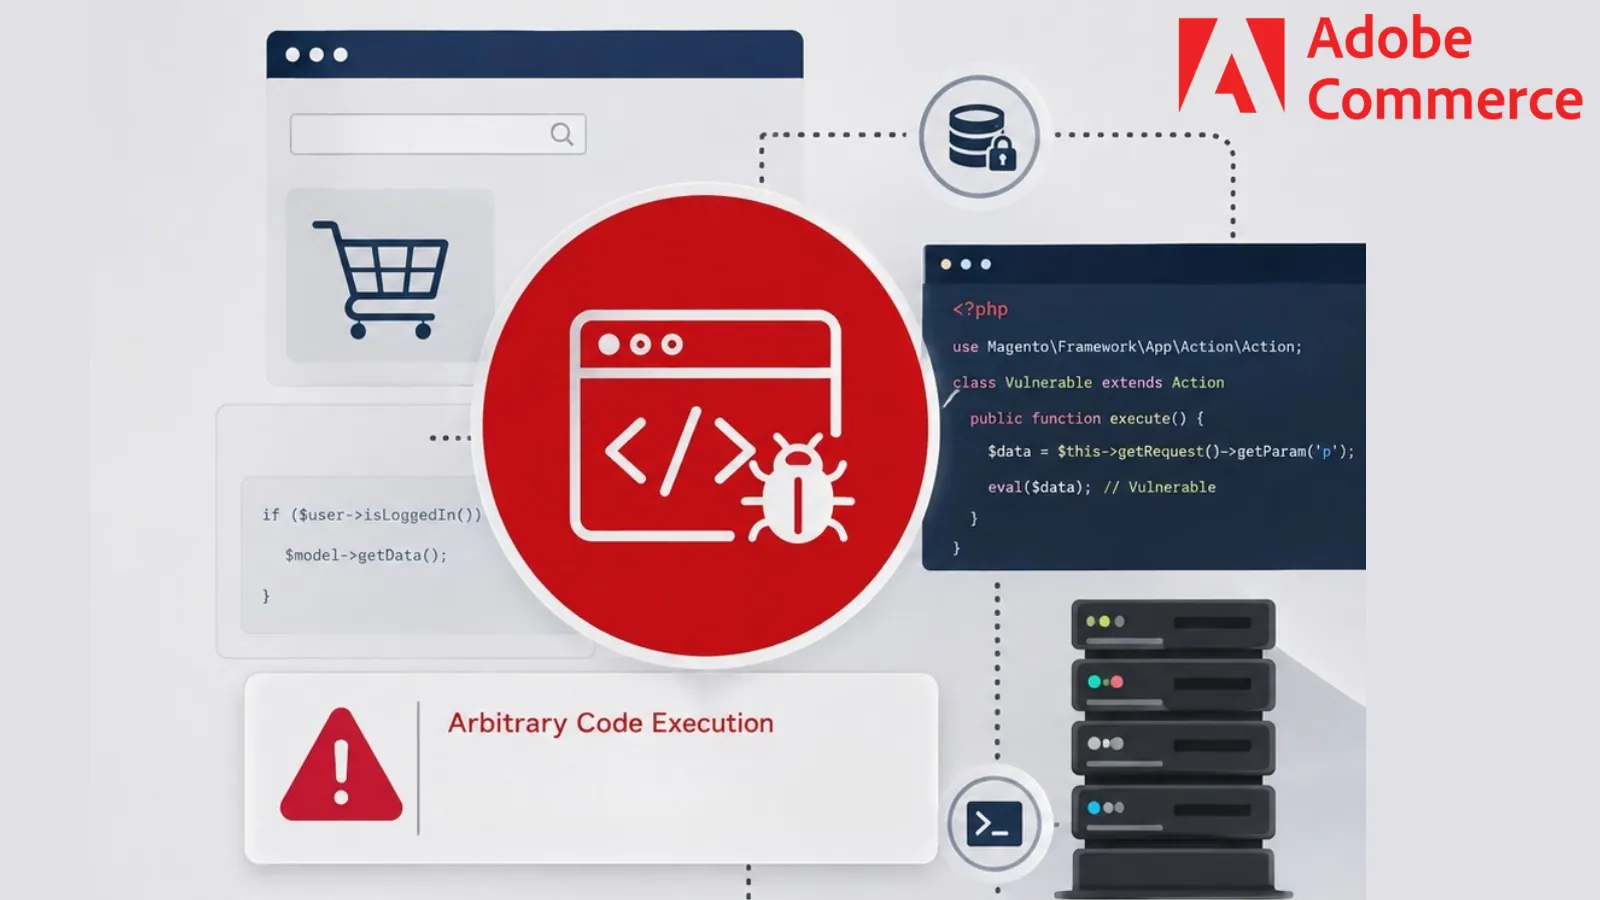
Adobe đã phát hành bản cập nhật bảo mật khẩn cấp cho Adobe Commerce và Magento Open Source, khắc phục nhiều lỗ hổng CVE có thể cho phép kẻ tấn công vượt qua các biện pháp kiểm soát bảo mật, leo thang đặc quyền và thực thi mã tùy ý.
Các lỗ hổng nghiêm trọng được vá trong bản cập nhật Adobe Commerce
Vấn đề nghiêm trọng nhất là CVE-2026-71362, một lỗ hổng về phân quyền không chính xác với điểm số CVSS là 9.1. Lỗ hổng này có thể cho phép kẻ tấn công từ xa chưa được xác thực leo thang đặc quyền mà không cần quyền quản trị viên.
Adobe đã phân loại lỗ hổng này là nghiêm trọng vì nó có thể làm lộ dữ liệu nhạy cảm và cho phép kẻ tấn công thực hiện các thay đổi trái phép trong môi trường thương mại bị ảnh hưởng. Đây là một trong những cảnh báo CVE đáng chú ý nhất từ Adobe trong thời gian gần đây.
Lỗ hổng Cross-Site Scripting (XSS)
Adobe cũng đã xử lý hai lỗ hổng stored cross-site scripting (XSS) nghiêm trọng, CVE-2026-48414 và CVE-2026-48413. Cả hai lỗ hổng này đều có thể dẫn đến việc thực thi mã tùy ý khi bị khai thác thành công.
Lỗ hổng stored XSS xảy ra khi một ứng dụng lưu trữ nội dung script độc hại và sau đó cung cấp nội dung đó cho người dùng khác thông qua các trang hợp lệ, biểu mẫu, thông tin sản phẩm, hồ sơ khách hàng hoặc giao diện quản trị.
CVE-2026-48414 có điểm số CVSS là 7.7 và yêu cầu xác thực, quyền quản trị viên, tương tác người dùng và độ phức tạp tấn công cao. Trong khi đó, CVE-2026-48413 dễ tiếp cận hơn với điểm số CVSS là 8.7.
Lỗ hổng này yêu cầu một tài khoản đã được xác thực có quyền hạn thấp và tương tác người dùng, nhưng không yêu cầu quyền quản trị viên. Bản cập nhật này, được theo dõi dưới mã APSB26-92, đã được phát hành vào ngày 11 tháng 8 năm 2026, với xếp hạng ưu tiên là 2.
Trong một cuộc tấn công thực tế, kẻ tấn công có thể cố gắng sử dụng tài khoản khách hàng, nhân viên hoặc đối tác bị xâm nhập để chèn nội dung độc hại vào một nền tảng thương mại. Việc vá các lỗ hổng zero-day như thế này là cực kỳ quan trọng để ngăn chặn các cuộc tấn công tương tự.
Các lỗ hổng khác ảnh hưởng đến Adobe Commerce B2B
Một lỗ hổng nghiêm trọng khác, CVE-2026-48415, ảnh hưởng đến các triển khai Adobe Commerce B2B. Lỗ hổng về phân quyền không chính xác này có thể cho phép kẻ tấn công đã được xác thực mà không có quyền quản trị viên vượt qua các tính năng bảo mật.
Adobe đã gán cho lỗ hổng này điểm số CVSS là 7.6. CVE-2026-48416 cũng là một vấn đề phân quyền, được đánh giá 7.5, có thể cho phép kẻ tấn công chưa được xác thực vượt qua các biện pháp kiểm soát bảo mật.
Bản cập nhật này còn sửa lỗi CVE-2026-48411, một lỗ hổng phân quyền quan trọng với điểm số CVSS là 6.8, và CVE-2026-48412, một vấn đề leo thang đặc quyền ở mức độ vừa phải với điểm số 2.7.
Mặc dù các lỗ hổng này có xếp hạng mức độ nghiêm trọng thấp hơn, các tổ chức nên xem bản cập nhật này như một gói bảo mật hoàn chỉnh thay vì chỉ khắc phục các lỗi nghiêm trọng. Việc áp dụng đầy đủ các bản vá là một phần quan trọng của chiến lược bảo mật thông tin.
Thông tin về các sản phẩm bị ảnh hưởng và khuyến nghị cập nhật
Các sản phẩm bị ảnh hưởng bao gồm Adobe Commerce phiên bản từ 2.4.4 đến 2.4.9 với bản cập nhật bảo mật tháng 7 năm 2026 hoặc cũ hơn, Magento Open Source phiên bản từ 2.4.6 đến 2.4.9 và nhiều bản phát hành Adobe Commerce B2B. Adobe khuyến nghị cập nhật lên các bản phát hành tháng 8 năm 2026 càng sớm càng tốt.
Adobe cho biết họ không nhận thức được việc khai thác tích cực các lỗ hổng này trong thực tế. Tuy nhiên, các thông báo bảo mật công khai có thể làm tăng sự quan tâm của kẻ tấn công, đặc biệt là đối với các cửa hàng trực tuyến chưa được vá lỗi.
Quản trị viên nên áp dụng bản cập nhật tháng 8 năm 2026 có liên quan, xem xét lại các tài khoản có đặc quyền, giám sát nhật ký ứng dụng để phát hiện hoạt động bất thường và xác thực rằng các quy tắc tường lửa ứng dụng web cũng như các biện pháp kiểm soát truy cập đang hoạt động chính xác. Việc chủ động thực hiện các biện pháp này giúp giảm thiểu rủi ro bảo mật.
Bạn có thể tìm thêm thông tin chi tiết về bản vá lỗi tại thông báo bảo mật chính thức của Adobe.