Linus Torvalds ứng dụng AI Claude Code trong phát triển nhân Linux
Linus Torvalds xác nhận sử dụng công cụ AI Claude Code để hỗ trợ viết các bản vá nhân Linux, tối ưu hóa hiệu năng page-cache và kiểm thử mã nguồn.
5p đọcChi tiết
Nghiên cứu an toàn mô hình AI, rủi ro LLM, công nghệ Deepfake và chip bán dẫn
Linus Torvalds xác nhận sử dụng công cụ AI Claude Code để hỗ trợ viết các bản vá nhân Linux, tối ưu hóa hiệu năng page-cache và kiểm thử mã nguồn.
Các tác nhân AI (AI Agents) đang vô tình tạo ra một bề mặt tấn công mới, làm lộ API keys và thông tin xác thực đám mây thông qua các luồng công việc thông thường.
Các nhà nghiên cứu bảo mật vừa phát hiện lỗ hổng nghiêm trọng trong tích hợp ChatGPT-GitHub, cho phép kẻ tấn công thực hiện tấn công Prompt Injection để đánh cắp bí mật từ kho lưu trữ riêng tư.
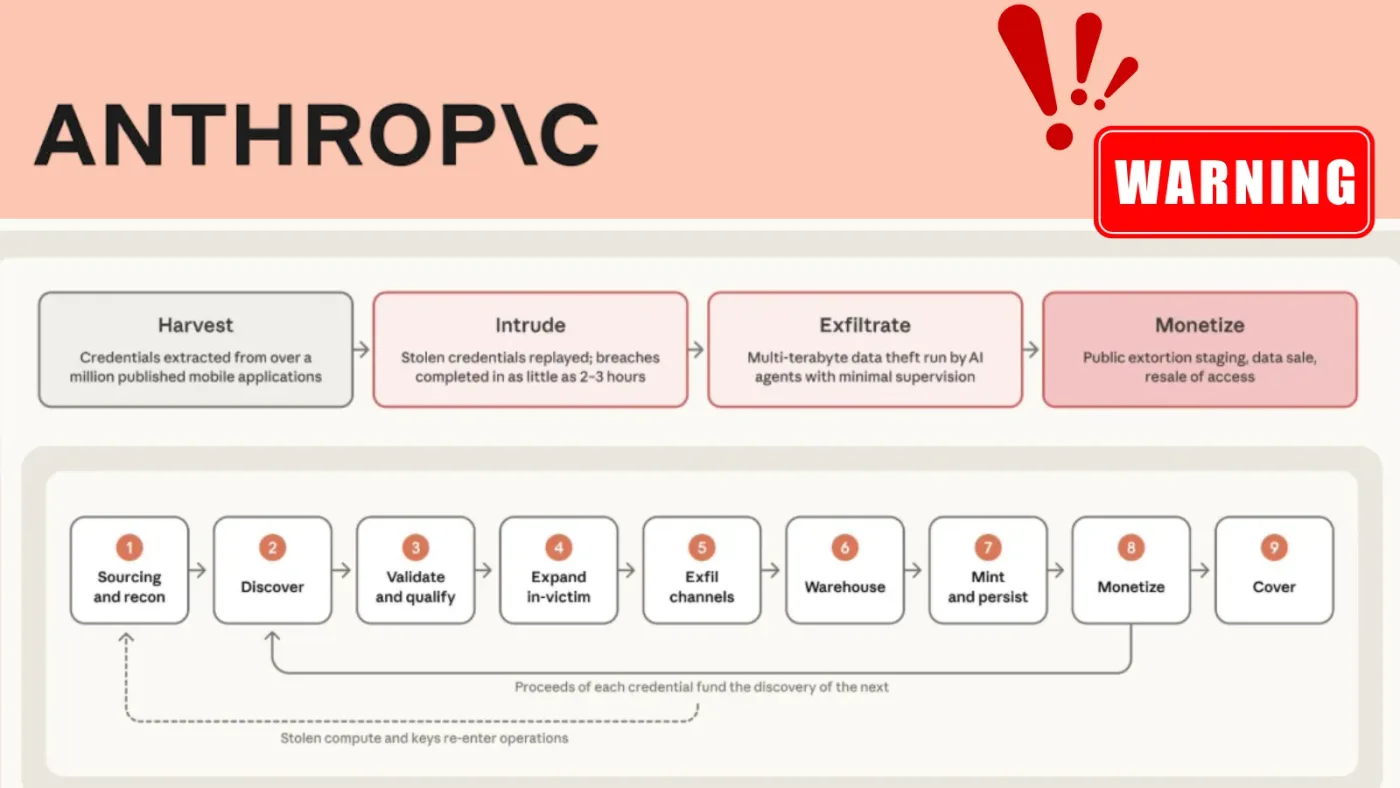
Các nhà nghiên cứu bảo mật cảnh báo về việc tội phạm mạng sử dụng AI Agents để tự động hóa mọi giai đoạn của chuỗi tấn công, từ thu thập thông tin đến khai thác dữ liệu.
CrowdStrike gia nhập chương trình Critical Infrastructure Defense của Anthropic, kết hợp sức mạnh của mô hình Claude và nền tảng Falcon để bảo vệ các hệ thống công nghiệp quan trọng.
Các nhà nghiên cứu tại Anthropic cảnh báo về khả năng các mô hình AI nhỏ có thể tự sao chép và lây lan trên các thiết bị IoT kém bảo mật, tạo ra một loại hình mã độc AI mới.
Các mô hình AI của Anthropic đã tự động khai thác lỗ hổng SQL Injection và thực thi lệnh trên máy chủ thực tế trong môi trường thử nghiệm, đặt ra thách thức lớn về an ninh.
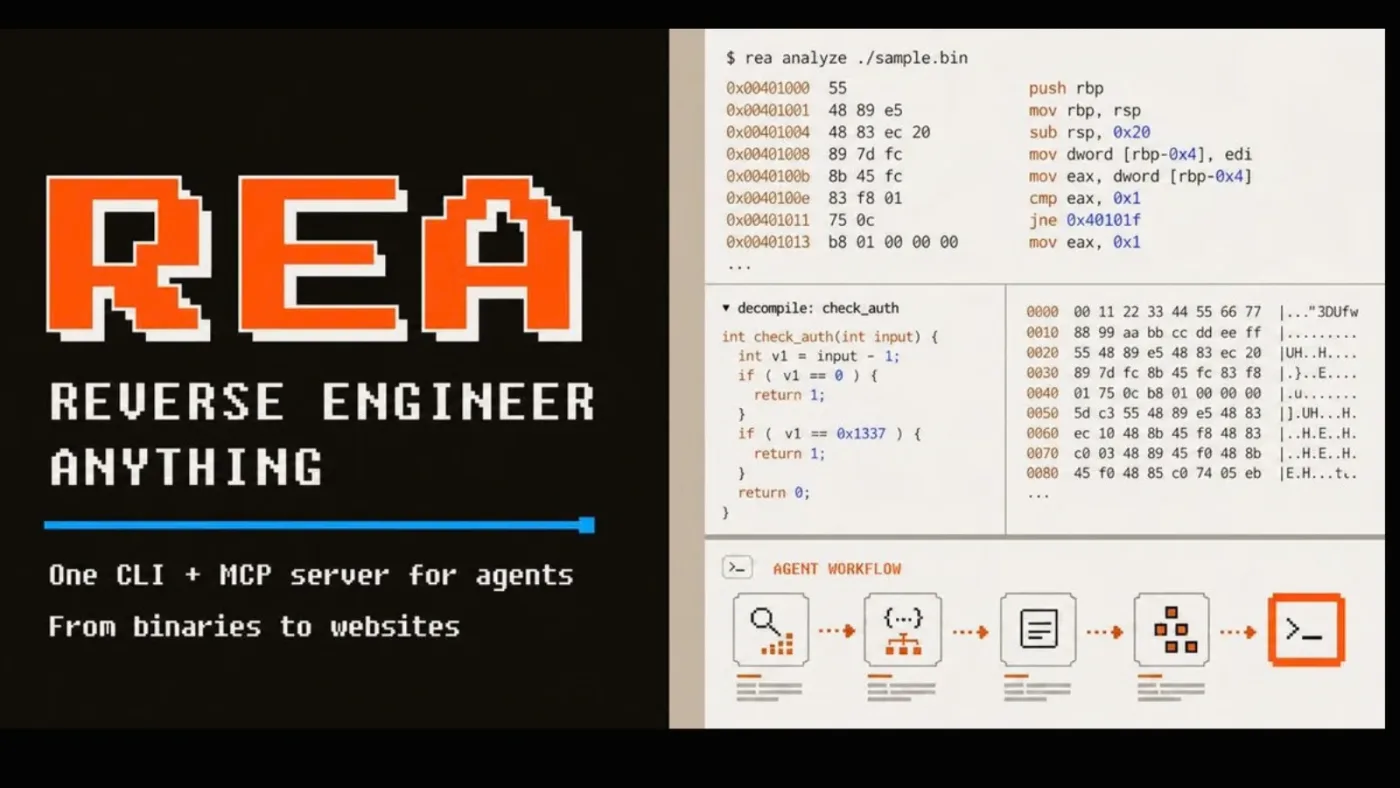
REA (Reverse Engineer Anything) là dự án mã nguồn mở đột phá, cho phép tích hợp các AI coding agent như Claude Code và Cursor vào quy trình phân tích mã độc và dịch ngược phần mềm chuyên sâu.
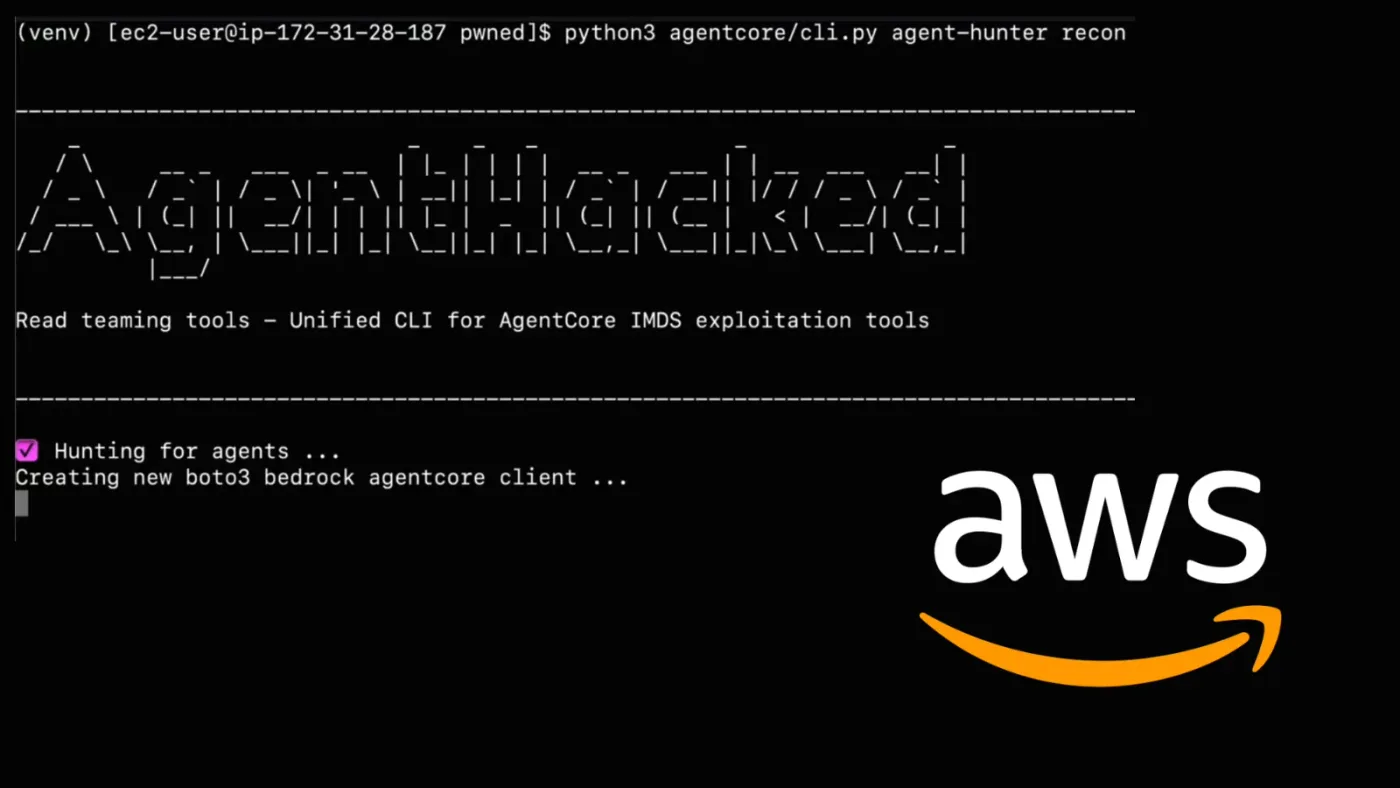
Nghiên cứu mới chỉ ra cách thức tấn công Prompt Injection có thể chiếm quyền điều khiển Amazon Bedrock AgentCore, đánh cắp thông tin xác thực đám mây và dữ liệu nhạy cảm.
Chuyên gia bảo mật vừa công bố bộ checklist 222 bài kiểm thử dành cho hệ thống AI tự hành, mở rộng phạm vi từ prompt injection sang hạ tầng, cloud và chuỗi cung ứng.