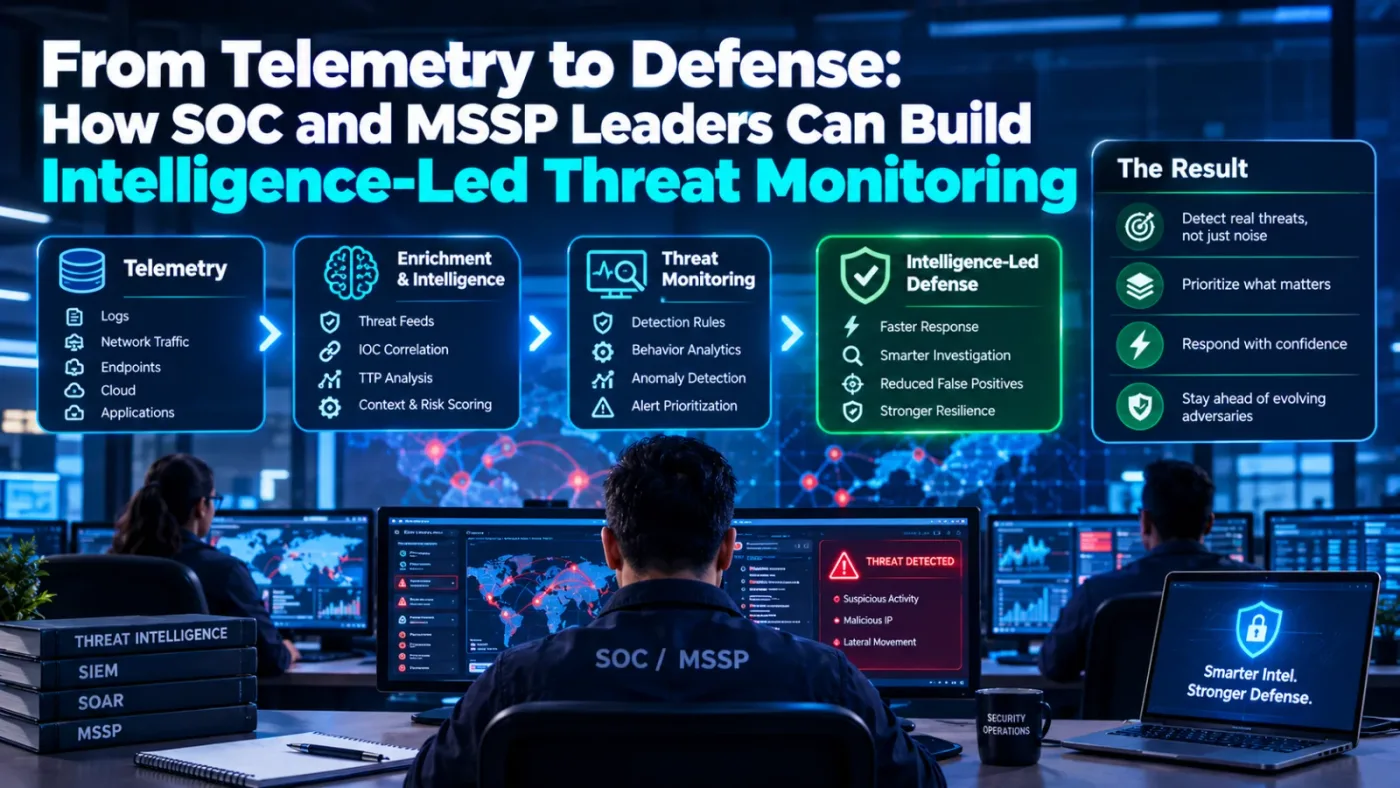
Xây dựng hệ thống giám sát an ninh dựa trên Threat Intelligence cho SOC và MSSP
Khám phá khung làm việc thực chiến để chuyển đổi từ giám sát log thụ động sang hệ thống giám sát chủ động, dựa trên Threat Intelligence để tối ưu hóa hiệu suất SOC.
Vận hành trung tâm SOC, điều tra sự cố DFIR, săn tìm mối đe dọa và mô hình Zero Trust
Khám phá khung làm việc thực chiến để chuyển đổi từ giám sát log thụ động sang hệ thống giám sát chủ động, dựa trên Threat Intelligence để tối ưu hóa hiệu suất SOC.
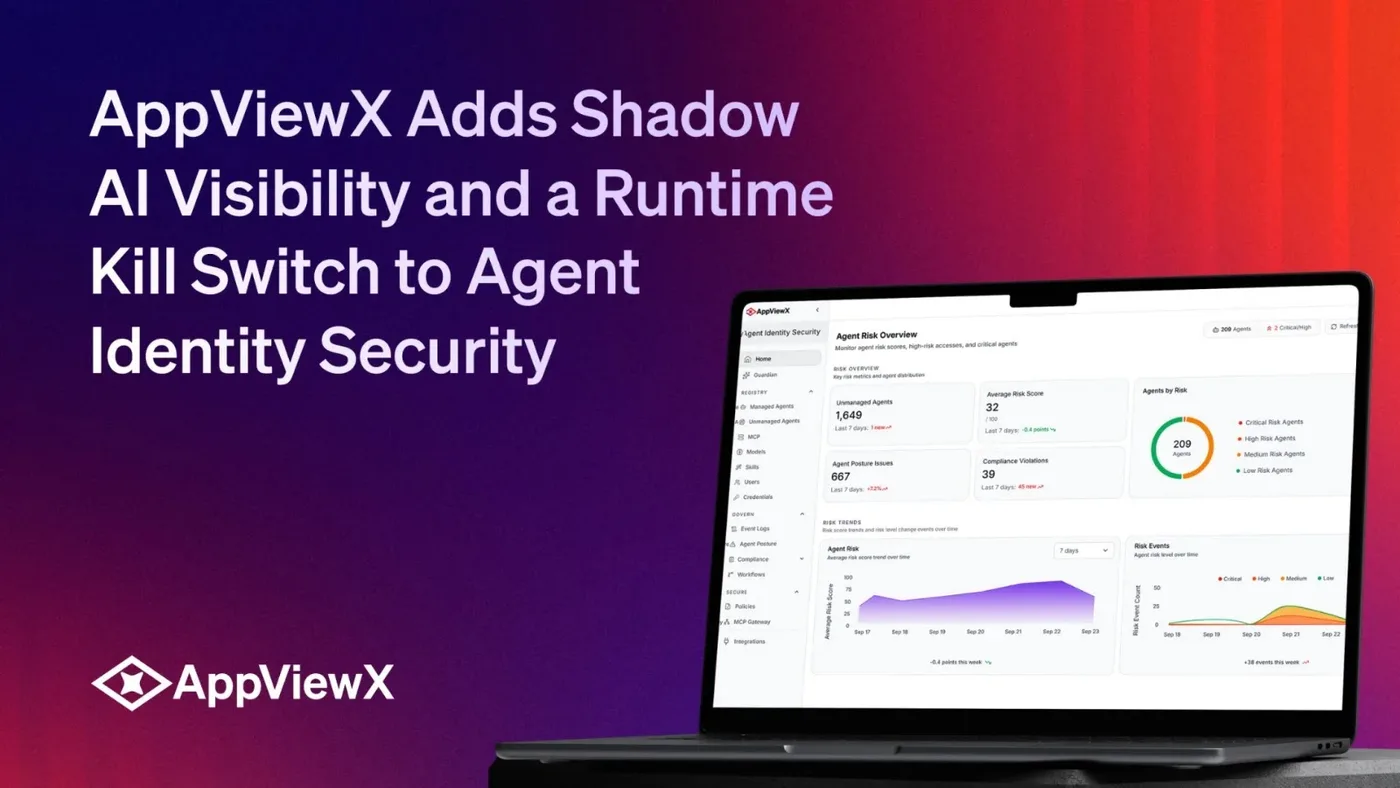
AppViewX giới thiệu giải pháp Agent Identity Security mới, cho phép doanh nghiệp phát hiện Shadow AI, kiểm soát định danh AI và triển khai cơ chế Kill Switch thời gian thực.
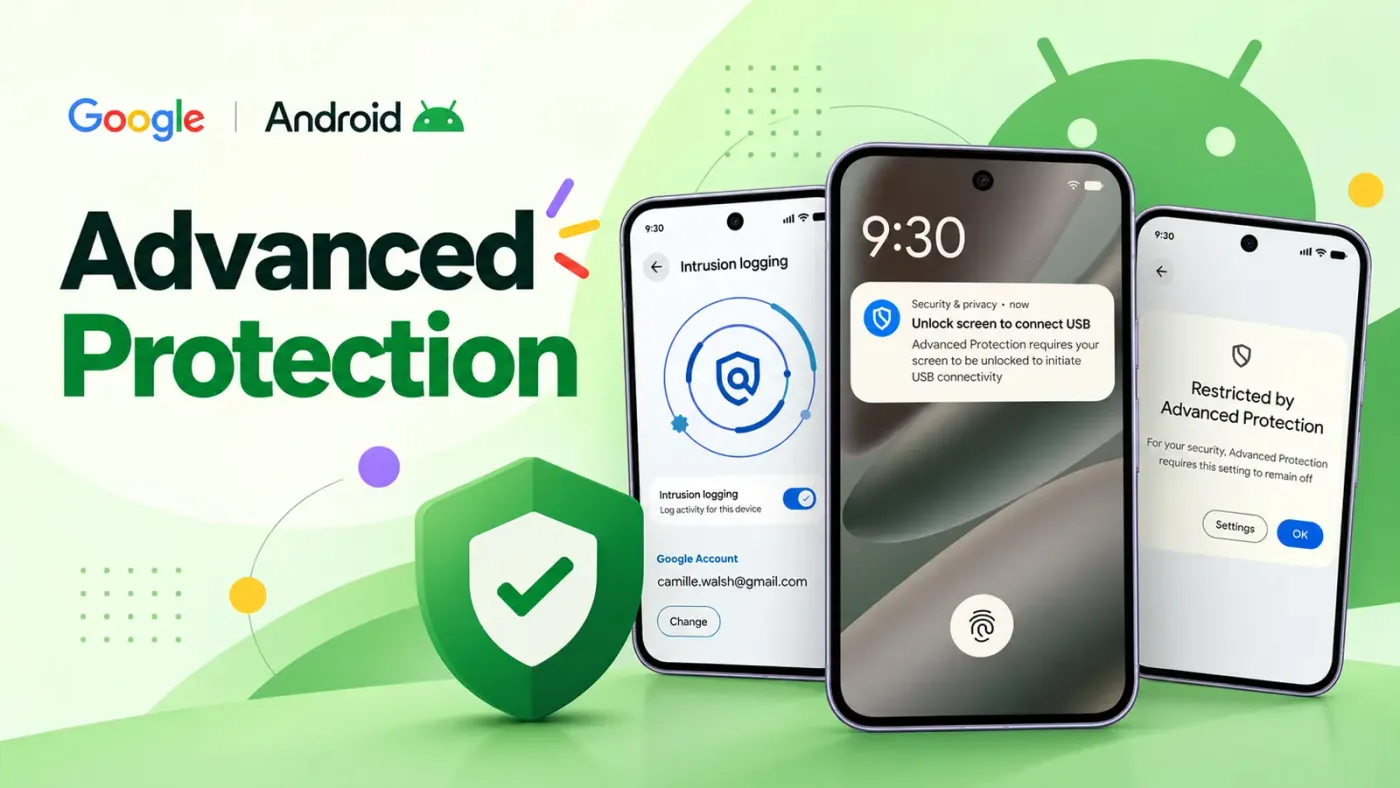
Google vừa công bố 6 cải tiến bảo mật quan trọng trên Android 17 nhằm ngăn chặn các cuộc tấn công tinh vi, bảo vệ người dùng trước các mối đe dọa về quyền truy cập trái phép và mã độc.
Phân tích chuyên sâu 10 công cụ Static Application Security Testing (SAST) hàng đầu năm 2026, tập trung vào khả năng tự động hóa, tích hợp CI/CD và tối ưu hóa tỷ lệ khắc phục lỗ hổng.
Phân tích chuyên sâu về việc hiện đại hóa chuỗi cung ứng phần mềm trong ngành tài chính nhằm đối phó với các mối đe dọa từ AI và lỗ hổng CVE trong các hệ thống legacy.
Phân tích chuyên sâu về sự chuyển dịch của hệ sinh thái an ninh mạng năm 2026, tập trung vào quản trị danh tính, AI-native SOC, bảo mật đám mây và chiến lược phòng thủ chủ động.