Top 10 Nền tảng Tình báo Mối đe dọa (TIP) Tốt nhất năm 2026
Khám phá bảng xếp hạng 10 nền tảng tình báo mối đe dọa (TIP) hàng đầu năm 2026, tập trung vào khả năng phân tích, tích hợp và tự động hóa quy trình an ninh mạng.

- Recorded Future dẫn đầu nhờ đồ thị tình báo (intelligence graph) toàn diện và khả năng sản phẩm hóa dữ liệu xuất sắc.
- Phân loại người dùng: Cần phân biệt rõ giữa các nhà cung cấp tình báo (Intelligence Providers) và các nền tảng tổng hợp trung lập (Aggregation Platforms).
- Xu hướng 2026: Khả năng chấm điểm mức độ liên quan (relevance scoring) đối với bề mặt tấn công của doanh nghiệp quan trọng hơn số lượng nguồn cấp dữ liệu (feeds).
- Chiến lược triển khai: Kết hợp một nền tảng tổng hợp trung lập với một hoặc hai nhà cung cấp tình báo chuyên sâu để tối ưu hóa hiệu quả phòng thủ.
Dữ liệu tình báo thô có giá thành thấp, nhưng tình báo đã qua xử lý (operationalized intelligence) lại là tài nguyên quý hiếm. Một nền tảng tình báo mối đe dọa (TIP) thực thụ phải thực hiện được việc hợp nhất các nguồn cấp dữ liệu, loại bỏ trùng lặp các chỉ số (indicators), chấm điểm mức độ liên quan đối với hạ tầng của bạn và đẩy ngữ cảnh đã được làm giàu vào các hệ thống SIEM, SOAR và tường lửa trước khi các nhà phân tích kịp yêu cầu.
Phương pháp đánh giá
Đánh giá này dựa trên nghiên cứu chuyên sâu, không bao gồm thử nghiệm trong phòng thí nghiệm hay các vị trí trả phí. Các tiêu chí bao gồm: độ rộng của việc thu thập/hợp nhất, khả năng chấm điểm mức độ liên quan, độ sâu của việc vận hành (đẩy dữ liệu vào SIEM/SOAR), chất lượng bàn làm việc của nhà phân tích, khả năng chia sẻ và tính dễ tiếp cận về giá.
Bảng xếp hạng TIP năm 2026
| STT | Nền tảng | Giải thưởng | Điểm số |
|---|---|---|---|
| 1 | Recorded Future | Đồ thị tình báo & thu thập tốt nhất | 9.1 |
| 2 | Anomali | Phân tích tình báo dữ liệu lớn tốt nhất | 8.6 |
| 3 | OpenCTI (Filigran) | Nền tảng vận hành tình báo mã nguồn mở tốt nhất | 8.5 |
| 4 | Google (Mandiant) | Tình báo đối thủ tiền tuyến tốt nhất | 8.5 |
| 5 | Cyware | Chia sẻ tình báo & phòng thủ tập thể tốt nhất | 8.2 |
| 6 | ThreatQuotient | Thư viện tình báo dựa trên dữ liệu tốt nhất | 8.1 |
| 7 | EclecticIQ | TIP gốc STIX lấy nhà phân tích làm trung tâm tốt nhất | 8.0 |
| 8 | Palo Alto (Cortex) | Công cụ tình báo nhúng trong bộ giải pháp tốt nhất | 7.9 |
| 9 | Flashpoint | Tình báo web sâu/tối tốt nhất | 7.8 |
| 10 | Intel 471 | Bao phủ tội phạm mạng ngầm tốt nhất | 7.7 |
1. Recorded Future — Đồ thị tình báo & thu thập tốt nhất
Recorded Future đã công nghiệp hóa tình báo bằng cách tự động hóa thu thập dữ liệu trên nhiều nguồn, tạo thành một đồ thị liên kết các tác nhân, hạ tầng, lỗ hổng và mục tiêu. Lớp AI của nền tảng giúp tóm tắt và soạn thảo báo cáo, giảm đáng kể thời gian đọc của nhà phân tích.
2. Anomali — Phân tích tình báo dữ liệu lớn tốt nhất
Điểm khác biệt của Anomali là tính năng Match, cho phép tìm kiếm hồi cứu dữ liệu viễn trắc của bạn trong nhiều năm so với các chỉ số IOC mới nhất chỉ trong vài giây, giúp trả lời câu hỏi: "Chúng ta đã bị tấn công chưa?" ngay khi một IOC được công bố.
3. OpenCTI (Filigran) — Nền tảng vận hành tình báo mã nguồn mở tốt nhất
OpenCTI biến tình báo mối đe dọa thành một quy trình vận hành có cấu trúc bằng cách kết nối các chỉ số, tác nhân đe dọa, mã độc và TTPs bên trong một đồ thị tri thức dựa trên chuẩn STIX 2.1. Đây là lựa chọn lý tưởng cho các đội ngũ muốn xây dựng và vận hành chức năng tình báo toàn diện.
4. Google (Mandiant) — Tình báo đối thủ tiền tuyến tốt nhất
Lợi thế của Mandiant nằm ở nguồn gốc dữ liệu: tình báo được viết bởi chính các đội ngũ trực tiếp xử lý các vụ vi phạm. Khi được tích hợp vào Google SecOps, dữ liệu này cho phép thực hiện các cuộc săn tìm mối đe dọa tự động.
5. Cyware — Chia sẻ tình báo & phòng thủ tập thể tốt nhất
Cyware làm chủ phân khúc chia sẻ tình báo, cung cấp hạ tầng cho nhiều ISAC/ISAO và khả năng điều phối (orchestration) để chuyển các phán quyết thành các biện pháp kiểm soát bảo mật.
6. ThreatQuotient — Thư viện tình báo dựa trên dữ liệu tốt nhất
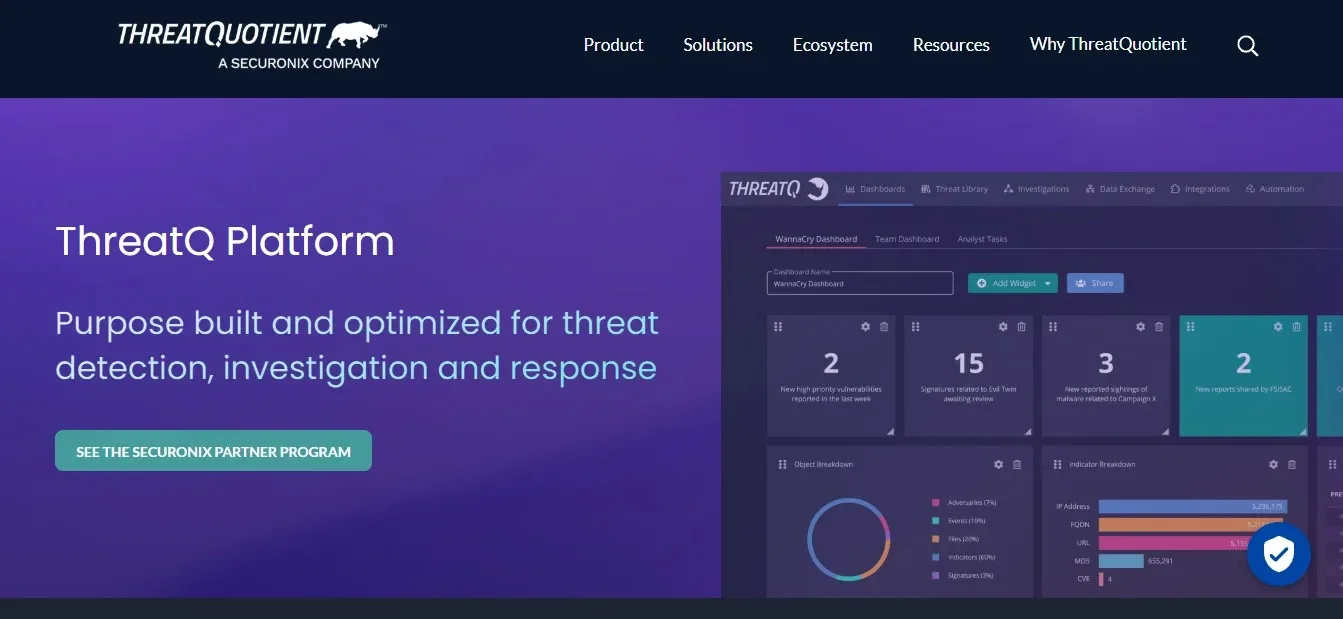
ThreatQuotient xây dựng mô hình thư viện tình báo: mọi thứ được đưa vào một kho lưu trữ duy nhất, đã được loại bỏ trùng lặp và chấm điểm thích ứng dựa trên quyết định của nhà phân tích.
7. EclecticIQ — TIP gốc STIX lấy nhà phân tích làm trung tâm tốt nhất
EclecticIQ mạnh về khả năng mô hình hóa tình báo có cấu trúc và đồ thị xoay vòng giữa các thực thể, rất phù hợp cho các tổ chức chính phủ hoặc CERT yêu cầu độ chính xác cao.
8. Palo Alto (Cortex) — Công cụ tình báo nhúng trong bộ giải pháp tốt nhất
Palo Alto tích hợp quản lý tình báo vào Cortex, cho phép thực thi các quy tắc chặn trực tiếp trên tường lửa, biến tình báo thành các hành động bảo mật tức thời.
9. Flashpoint — Tình báo web sâu/tối tốt nhất
Flashpoint cung cấp cái nhìn sâu sắc vào nơi các mối đe dọa được lên kế hoạch, hỗ trợ đắc lực cho việc theo dõi gian lận và tống tiền ransomware.
10. Intel 471 — Bao phủ tội phạm mạng ngầm tốt nhất
Intel 471 tập trung vào các tác nhân, chuỗi cung ứng mã độc và thị trường thông tin xác thực, cung cấp giá trị lớn cho các ngành tài chính, bán lẻ và logistics.
Lời khuyên mua sắm
⚠️ Cảnh báo quan trọng: Số lượng nguồn cấp dữ liệu (feeds) không quan trọng bằng mức độ liên quan. Hãy yêu cầu kiểm tra mức độ liên quan (relevance test) trong giai đoạn thử nghiệm: yêu cầu mỗi nền tảng chấm điểm một tháng dữ liệu tình báo của họ đối với ngành, hạ tầng và địa lý của bạn, sau đó đếm số lượng mục quan trọng mà SIEM của bạn có thể khớp được.
Cấu trúc chương trình tình báo của bạn thành hai lớp: một nền tảng tổng hợp trung lập để hợp nhất dữ liệu và một hoặc hai nhà cung cấp nguồn chính phù hợp với mô hình đe dọa của bạn. Hãy đo lường thời gian từ khi công bố tình báo đến khi cập nhật biện pháp kiểm soát để đánh giá hiệu quả thực sự.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan