Đánh giá 9 nền tảng SIEM hàng đầu năm 2026: Phân tích chuyên sâu cho SOC
Khám phá bảng xếp hạng 9 giải pháp SIEM hàng đầu năm 2026 dựa trên các tiêu chí về khả năng phân tích, kinh tế dữ liệu và hiệu suất vận hành cho trung tâm điều hành an ninh mạng.

- Xu hướng thị trường: Năm 2026 đánh dấu sự hợp nhất mạnh mẽ trong ngành SIEM, với các thương vụ sáp nhập lớn định hình lại cuộc đua dữ liệu cloud-native.
- Tiêu chí đánh giá: Bảng xếp hạng tập trung vào độ sâu phân tích, kinh tế dữ liệu (chi phí lưu trữ/truy vấn), khả năng mở rộng và tích hợp hệ sinh thái.
- Lời khuyên chiến lược: Việc lựa chọn SIEM không chỉ dựa trên tính năng mà còn phụ thuộc vào mô hình tăng trưởng dữ liệu và chi phí vận hành dài hạn.
Hệ thống SIEM (Security Information and Event Management) đóng vai trò là bộ nhớ trung tâm của SOC và là khoản đầu tư lớn nhất trong ngân sách bảo mật. Năm 2026, thị trường đã trải qua những thay đổi đáng kể do sự hợp nhất của các nhà cung cấp lớn, buộc các tổ chức phải đánh giá lại chiến lược lưu trữ và phân tích dữ liệu của mình.
Dưới đây là phân tích chi tiết về 9 nền tảng SIEM hàng đầu, được đánh giá dựa trên phương pháp nghiên cứu độc lập, không bao gồm các vị trí trả phí.
Phương pháp đánh giá
Nhóm phân tích đã sử dụng các tiêu chí khắt khe để xếp hạng, bao gồm: độ sâu của phân tích phát hiện (25%), kinh tế dữ liệu (25%), khả năng mở rộng trên nền tảng đám mây (20%), khả năng UEBA/tương quan (15%) và tích hợp hệ sinh thái (15%).
Bảng xếp hạng SIEM 2026
| STT | Nền tảng | Giải thưởng | Điểm số |
|---|---|---|---|
| 1 | Microsoft Sentinel | Phù hợp nhất với hạ tầng Cloud-native | 9.1 |
| 2 | Splunk (Cisco) | Độ sâu phân tích tốt nhất | 9.0 |
| 3 | Google SecOps | Tốc độ tìm kiếm ở quy mô lớn | 8.8 |
| 4 | Elastic Security | Giá trị kiến trúc mở tốt nhất | 8.5 |
| 5 | Exabeam (incl. LogRhythm) | Dòng dõi phân tích hành vi | 8.3 |
| 6 | Securonix | SIEM/UEBA Cloud-native thuần túy | 8.2 |
| 7 | IBM QRadar | Tính liên tục của hạ tầng doanh nghiệp | 8.0 |
| 8 | Rapid7 InsightIDR | Gói phát hiện cho doanh nghiệp vừa | 7.9 |
| 9 | Sumo Logic | Phân tích log cho DevOps | 7.7 |
1. Microsoft Sentinel — Phù hợp nhất với hạ tầng Cloud-native
Microsoft Sentinel dẫn đầu nhờ khả năng tích hợp tự nhiên với hệ sinh thái Microsoft 365 và Defender. Việc sử dụng KQL (Kusto Query Language) làm ngôn ngữ truy vấn chung cùng với các trung tâm nội dung (content hubs) giúp tăng tốc độ triển khai các quy tắc phát hiện.
2. Splunk (Cisco) — Độ sâu phân tích tốt nhất
Splunk vẫn là chuẩn mực về phân tích với ngôn ngữ SPL mạnh mẽ và hệ sinh thái nội dung phong phú. Dưới sự quản lý của Cisco, nền tảng này đang tích hợp sâu hơn với dữ liệu mạng, dù chi phí vẫn là một rào cản lớn đối với các doanh nghiệp quy mô nhỏ.
3. Google SecOps — Tốc độ tìm kiếm ở quy mô lớn
Google SecOps (trước đây là Chronicle) tập trung vào việc lưu trữ dữ liệu giá rẻ và truy vấn tức thời. Khả năng áp dụng trí tuệ từ Mandiant vào dữ liệu lịch sử giúp các đội ngũ SOC thực hiện các cuộc săn tìm mối đe dọa (threat hunting) hiệu quả hơn.
4. Elastic Security — Giá trị kiến trúc mở tốt nhất
Elastic Security thay đổi cuộc chơi bằng cách tính phí dựa trên tài nguyên thay vì khối lượng dữ liệu ingest. Đây là lựa chọn hàng đầu cho các đội ngũ có năng lực kỹ thuật cao muốn xây dựng hệ thống tùy chỉnh.
5. Exabeam (bao gồm LogRhythm) — Dòng dõi phân tích hành vi
Sau khi sáp nhập, Exabeam tận dụng thế mạnh của cả hai dòng sản phẩm để cung cấp khả năng tái tạo dòng thời gian (timeline) của các phiên làm việc, cực kỳ hiệu quả trong việc phát hiện các mối đe dọa nội bộ.
6. Securonix — SIEM/UEBA Cloud-native thuần túy
Securonix được thiết kế từ đầu cho đám mây, với mô hình định giá dựa trên danh tính (identity-based) giúp loại bỏ nỗi lo về chi phí ingest dữ liệu.
7. IBM QRadar — Tính liên tục của hạ tầng doanh nghiệp
QRadar duy trì vị thế nhờ cơ sở khách hàng lớn và khả năng tuân thủ mạnh mẽ. Dù tốc độ hiện đại hóa chậm hơn các đối thủ cloud-native, đây vẫn là nền tảng đáng tin cậy cho các doanh nghiệp truyền thống.
8. Rapid7 InsightIDR — Gói phát hiện cho doanh nghiệp vừa
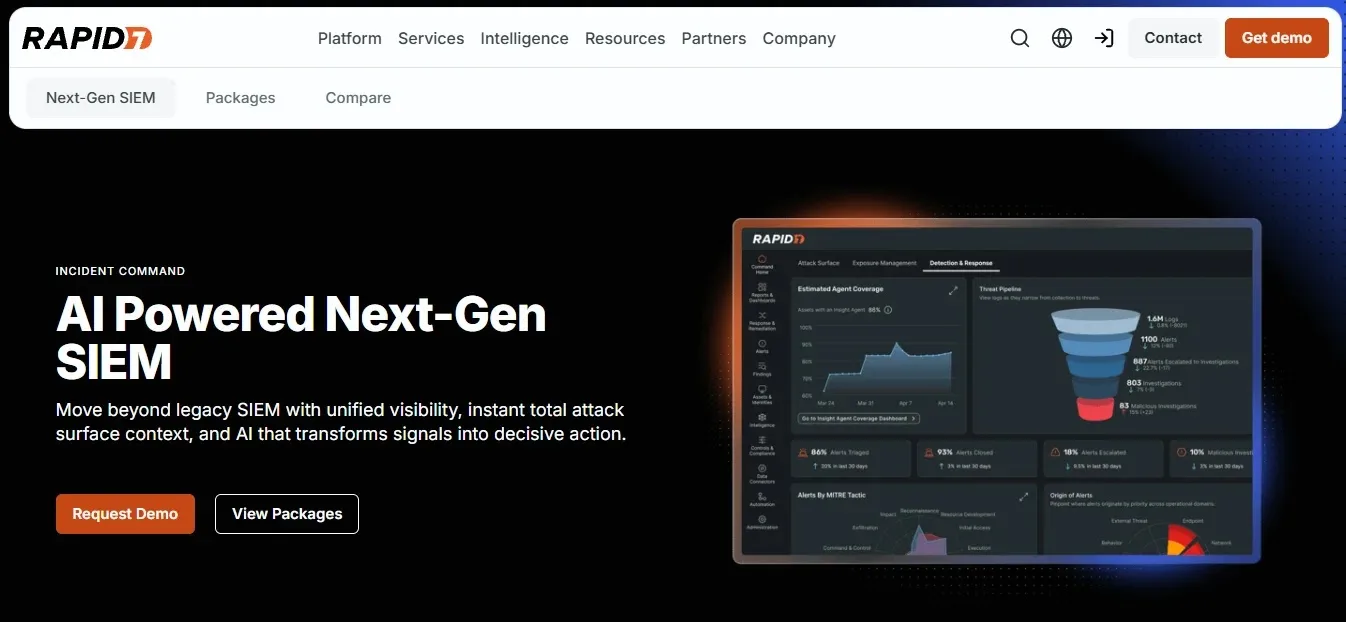
Rapid7 tập trung vào sự đơn giản vận hành, cung cấp một gói giải pháp tích hợp SIEM, UEBA và EDR, rất phù hợp cho phân khúc thị trường tầm trung.
9. Sumo Logic — Phân tích log cho DevOps
Sumo Logic là lựa chọn tối ưu cho các tổ chức muốn hợp nhất ngân sách giữa bảo mật và vận hành hệ thống (observability), với mô hình cấp phép linh hoạt theo mức tiêu thụ.
⚠️ Cảnh báo quan trọng: Trước khi lựa chọn SIEM, hãy mô hình hóa sự tăng trưởng dữ liệu trong 3 năm. Chi phí ingest dữ liệu có thể tăng vọt và làm thay đổi hoàn toàn hiệu quả kinh tế của nền tảng mà bạn đã chọn ban đầu.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan