AppViewX nâng cấp Quantum Trust Hub: Giải pháp quản trị mật mã học hậu lượng tử
AppViewX vừa công bố các tính năng mới cho Quantum Trust Hub, cung cấp khả năng quản trị mật mã học, đánh giá rủi ro và lộ trình chuyển đổi sang tiêu chuẩn hậu lượng tử (PQC) cho doanh nghiệp.

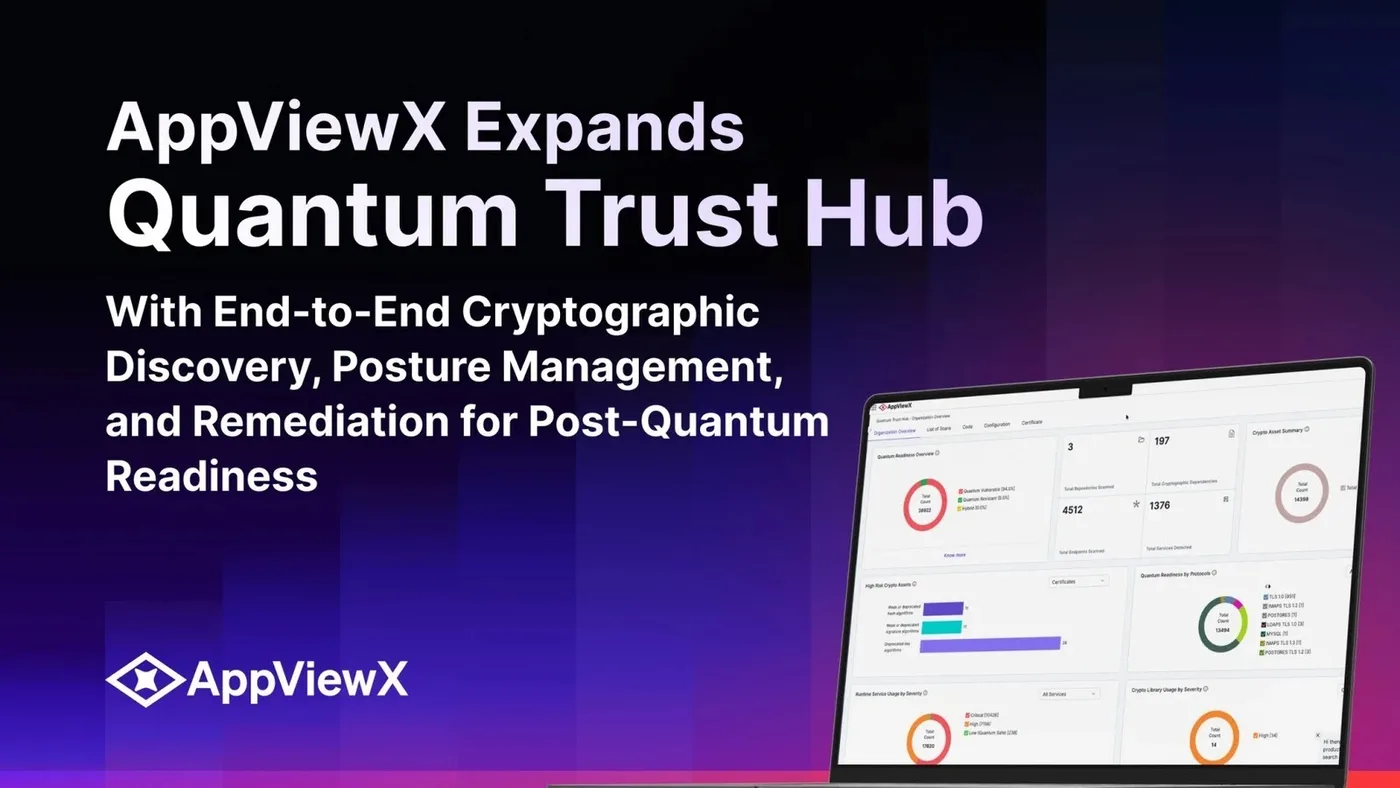
- Quản trị mật mã học toàn diện: Quantum Trust Hub cung cấp khả năng khám phá tài sản mật mã, đánh giá lỗ hổng và ưu tiên khắc phục dựa trên tác động kinh doanh.
- Tiếp cận không cần tác nhân (Agentless): Tận dụng hạ tầng bảo mật sẵn có để giảm thiểu chi phí và độ phức tạp trong việc kiểm kê tài sản.
- Tuân thủ tiêu chuẩn NIST: Hỗ trợ doanh nghiệp chuẩn bị cho lộ trình loại bỏ RSA/ECC và chuyển đổi sang mật mã học hậu lượng tử (PQC) theo yêu cầu của NIST và các sắc lệnh liên bang.
- Tích hợp ITSM: Tự động hóa quy trình khắc phục thông qua việc tạo ticket trực tiếp trên ServiceNow, đảm bảo các phát hiện được xử lý kịp thời.
Tổng quan về thách thức mật mã học trong kỷ nguyên hậu lượng tử
Trong bối cảnh điện toán lượng tử đang phát triển nhanh chóng, các tiêu chuẩn mật mã truyền thống như RSA và ECC đang đối mặt với nguy cơ bị bẻ gãy trong tương lai gần. Viện Tiêu chuẩn và Công nghệ Quốc gia Hoa Kỳ (NIST) đã hoàn thiện các tiêu chuẩn mật mã học hậu lượng tử (PQC) đầu tiên vào năm 2024, đặt ra lộ trình loại bỏ dần các thuật toán cũ từ năm 2030. Điều này buộc các doanh nghiệp phải thực hiện đánh giá lại toàn bộ hạ tầng mật mã của mình.
Việc chuyển đổi không chỉ dừng lại ở các chứng chỉ số (certificates) mà còn mở rộng sang cấu hình TLS, các khóa mật mã (keys) và mã nguồn ứng dụng. Các nhà nghiên cứu bảo mật nhấn mạnh rằng, nếu không có cái nhìn toàn diện về sự phơi nhiễm mật mã (cryptographic exposure), doanh nghiệp sẽ không thể lập kế hoạch di cư hiệu quả, dẫn đến rủi ro bị tấn công vào các thông tin xác thực bị thỏa hiệp.
Các tính năng đột phá trên Quantum Trust Hub
Phiên bản mới của Quantum Trust Hub được thiết kế để giải quyết các điểm mù trong quản trị mật mã học thông qua cách tiếp cận trung lập với nhà cung cấp (vendor-neutral). Dưới đây là các khả năng cốt lõi mà nền tảng cung cấp:
- Khám phá tài sản mật mã thông minh: Tích hợp sâu với các công cụ bảo mật như Qualys và Tenable, cho phép quét và nhận diện các tài sản mật mã mà không cần triển khai thêm tác nhân (agent) trên hệ thống.
- Hợp nhất kho dữ liệu mật mã: Hỗ trợ nhập Cryptographic Bills of Materials (CBOMs) và Software Bills of Materials (SBOMs) từ bên thứ ba, tạo ra một bản đồ tài sản thống nhất bao gồm chứng chỉ, cấu hình TLS, cipher suites và thư viện mã nguồn.
- Phân loại rủi ro dựa trên tác động: Hệ thống tự động phân loại tài sản thành nhóm 'dễ bị tổn thương bởi lượng tử' hoặc 'kháng lượng tử', kết hợp với xếp hạng mức độ nghiêm trọng theo tiêu chuẩn NIST để ưu tiên xử lý.
- Tự động hóa quy trình khắc phục: Kết nối trực tiếp với các giải pháp ITSM như ServiceNow, tự động tạo ticket với đầy đủ thông tin về tài sản bị ảnh hưởng, rủi ro và hướng dẫn khắc phục cụ thể.
Bảng tổng hợp các thành phần quản trị mật mã
| Thành phần | Vai trò trong quản trị | Tác động bảo mật |
|---|---|---|
| CBOM/SBOM | Kiểm kê tài sản | Giảm thiểu rủi ro chuỗi cung ứng phần mềm |
| TLS Configurations | Đánh giá giao thức | Ngăn chặn tấn công hạ cấp (downgrade attacks) |
| Cipher Suites | Kiểm soát thuật toán | Đảm bảo tính tương thích với tiêu chuẩn PQC |
| Machine Identities | Quản lý định danh | Bảo vệ quyền truy cập của AI agents và hệ thống |
Chiến lược sẵn sàng cho tương lai (Quantum Readiness)
Theo các chuyên gia, việc chờ đợi đến khi các quy định bắt buộc có hiệu lực mới bắt đầu chuyển đổi là một sai lầm chiến lược. Các doanh nghiệp cần thực hiện đánh giá sự phơi nhiễm ngay từ bây giờ. Quantum Trust Hub không chỉ hỗ trợ quản lý vòng đời chứng chỉ (CLM) mà còn mở rộng khả năng quản trị định danh cho các AI agents, đảm bảo rằng ngay cả các thực thể tự động cũng được bảo vệ bằng các định danh có khả năng kháng lượng tử.
⚠️ Cảnh báo quan trọng: Các tổ chức cần lưu ý rằng việc thiếu kiểm soát đối với các khóa mật mã và chứng chỉ cũ (legacy) là vector tấn công chính cho các cuộc xâm nhập mạng hiện nay. Việc duy trì một kho lưu trữ tập trung và cập nhật liên tục là yêu cầu bắt buộc để đảm bảo tính linh hoạt mật mã (cryptographic agility) trước các thay đổi về chính sách và tiêu chuẩn kỹ thuật trong tương lai.
Để tìm hiểu thêm về lộ trình chuyển đổi, các tổ chức có thể tham khảo các tài liệu hướng dẫn từ NIST Post-Quantum Cryptography Project để nắm bắt các tiêu chuẩn mới nhất và áp dụng vào quy trình đánh giá nội bộ.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan