StingyBasilisk: Chiến dịch gián điệp mạng sử dụng Windows Named Pipes và SMB
Nhóm gián điệp mạng StingyBasilisk đang sử dụng kỹ thuật Windows Named Pipes và giao thức SMB để phát tán mã độc trong các mạng lưới chính phủ bị cô lập.

- Chiến dịch gián điệp: Nhóm StingyBasilisk đã hoạt động từ tháng 4/2022, tập trung vào việc xâm nhập và duy trì sự hiện diện lâu dài trong các mạng lưới cô lập.
- Kỹ thuật né tránh: Sử dụng Windows Named Pipes để giao tiếp nội bộ và SMB để di chuyển ngang (lateral movement), giả mạo các công cụ bảo mật hợp lệ.
- Persistence: Áp dụng kỹ thuật COM hijacking và lạm dụng dịch vụ Windows Time (W32Time) để duy trì quyền truy cập sau khi khởi động lại.
- Phát hiện: Cần giám sát chặt chẽ các tiến trình tạo tác vụ (scheduled tasks) với GUID ngẫu nhiên và các entry bất thường trong Registry.
Các nhà nghiên cứu bảo mật vừa công bố báo cáo về một nhóm gián điệp mạng mới có tên gọi StingyBasilisk. Nhóm này đã duy trì hoạt động từ ít nhất là tháng 4/2022, tập trung vào việc xâm nhập vào các mạng lưới chính phủ bị cô lập bằng cách sử dụng các kỹ thuật tinh vi nhằm qua mặt các giải pháp phòng thủ truyền thống.
Cơ chế tấn công và di chuyển ngang
StingyBasilisk không để lại dấu vết trên đĩa cứng (fileless), thay vào đó, toàn bộ payload được thực thi trực tiếp trong bộ nhớ của các tiến trình Windows. Từ tháng 2/2026, nhóm này bắt đầu phát tán mã độc thông qua giao thức SMB, sao chép các file độc hại vào thư mục C:\Windows\Temp và thực thi từ xa bằng công cụ atexec thuộc bộ công cụ Impacket.
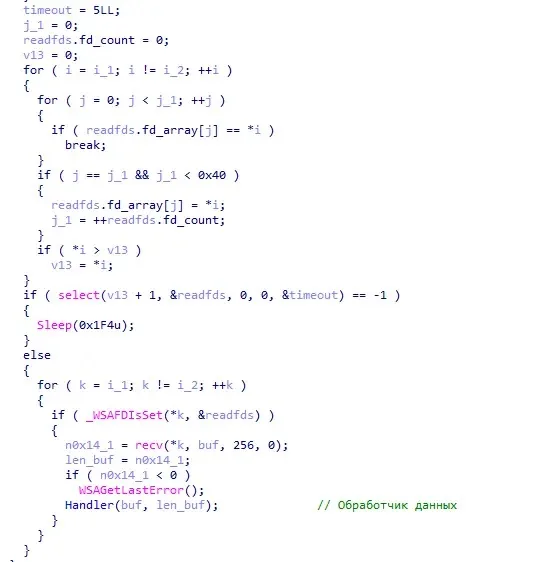
Việc sử dụng Windows Named Pipes cho phép mã độc giao tiếp giữa các máy chủ trong mạng nội bộ mà không cần kết nối trực tiếp ra Internet. Điều này giúp kẻ tấn công vượt qua các rào cản phân đoạn mạng (network segmentation) bằng cách truyền lệnh qua các máy chủ trung gian.
Kỹ thuật duy trì sự hiện diện (Persistence)
Để đảm bảo mã độc tự động chạy sau mỗi lần khởi động lại hệ thống, StingyBasilisk sử dụng hai phương pháp chính:
- COM Hijacking: Thay đổi khóa Registry
TreatAscho các đối tượng Network List Manager và Network Configuration. Khi hệ thống gọi các thành phần này, Windows sẽ vô tình tải DLL độc hại thay vì DLL hợp lệ. - Lạm dụng Windows Time Service: Thêm một nhà cung cấp (provider) tùy chỉnh vào khóa
HKLM\SYSTEM\CurrentControlSet\Services\W32Time\TimeProviders, cho phép mã độc chạy dưới quyền Local System mỗi khi dịch vụ khởi động.
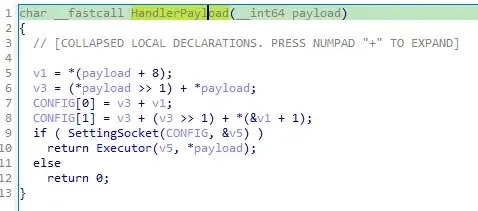
Phân tích kỹ thuật và chỉ số IOCs
Mã độc CunningDoor sử dụng kỹ thuật DLL side-loading để khởi chạy các thư viện SafeNet hợp lệ, từ đó giải mã shellcode trong bộ nhớ. Ngoài ra, công cụ HenMapCaCon.dll được viết bằng ngôn ngữ Go, thiết lập một máy chủ TLS qua Named Pipe để thực hiện các lệnh điều khiển từ xa.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Named pipe | \pipe\atsvc | Sử dụng bởi atexec để thực thi lệnh từ xa |
| Registry | HKLM\...\TimeProviders | Khóa duy trì sự hiện diện qua dịch vụ thời gian |
| DLL | netprofmprox.dll | Thư viện giả mạo thực hiện COM Hijacking |
| File | C:\Windows\Temp\oluivzdz | Shellcode đã được mã hóa |
| Constant | 71 20 2F 78 48 3F D9 14... | Hằng số ChaCha20 đã bị sửa đổi trong bộ nhớ |
⚠️ Cảnh báo quan trọng: Các quản trị viên hệ thống cần kiểm tra ngay lập tức các entry trong Registry liên quan đếnTimeProvidersvà các tiến trìnhrundll32.execó dấu hiệu bất thường. Việc hạn chế quyền truy cập SMB giữa các phân đoạn mạng là biện pháp giảm thiểu rủi ro hiệu quả nhất hiện nay.
Khuyến nghị phòng thủ và săn tìm mối đe dọa
Để phát hiện sớm các hoạt động của StingyBasilisk, các đội ngũ SOC cần tập trung vào việc giám sát các hành vi sau:
- Giám sát Scheduled Tasks: Theo dõi các tác vụ có tên dạng GUID ngẫu nhiên được tạo ra thông qua
atexec. - Kiểm tra Registry: Định kỳ quét các khóa
TreatAsvàTimeProvidersđể tìm kiếm các DLL không xác định hoặc có tên gần giống với các file hệ thống (ví dụ:netprofmprox.dll). - Phân tích lưu lượng Named Pipe: Sử dụng các công cụ giám sát endpoint để phát hiện các pipe có mẫu tên
\.\pipe[a-z]+.[a-f0-9]{8}.
Tham khảo thêm thông tin chi tiết về các kỹ thuật tấn công tại MITRE ATT&CK để cập nhật các quy tắc phát hiện cho hệ thống SIEM/EDR của tổ chức.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan