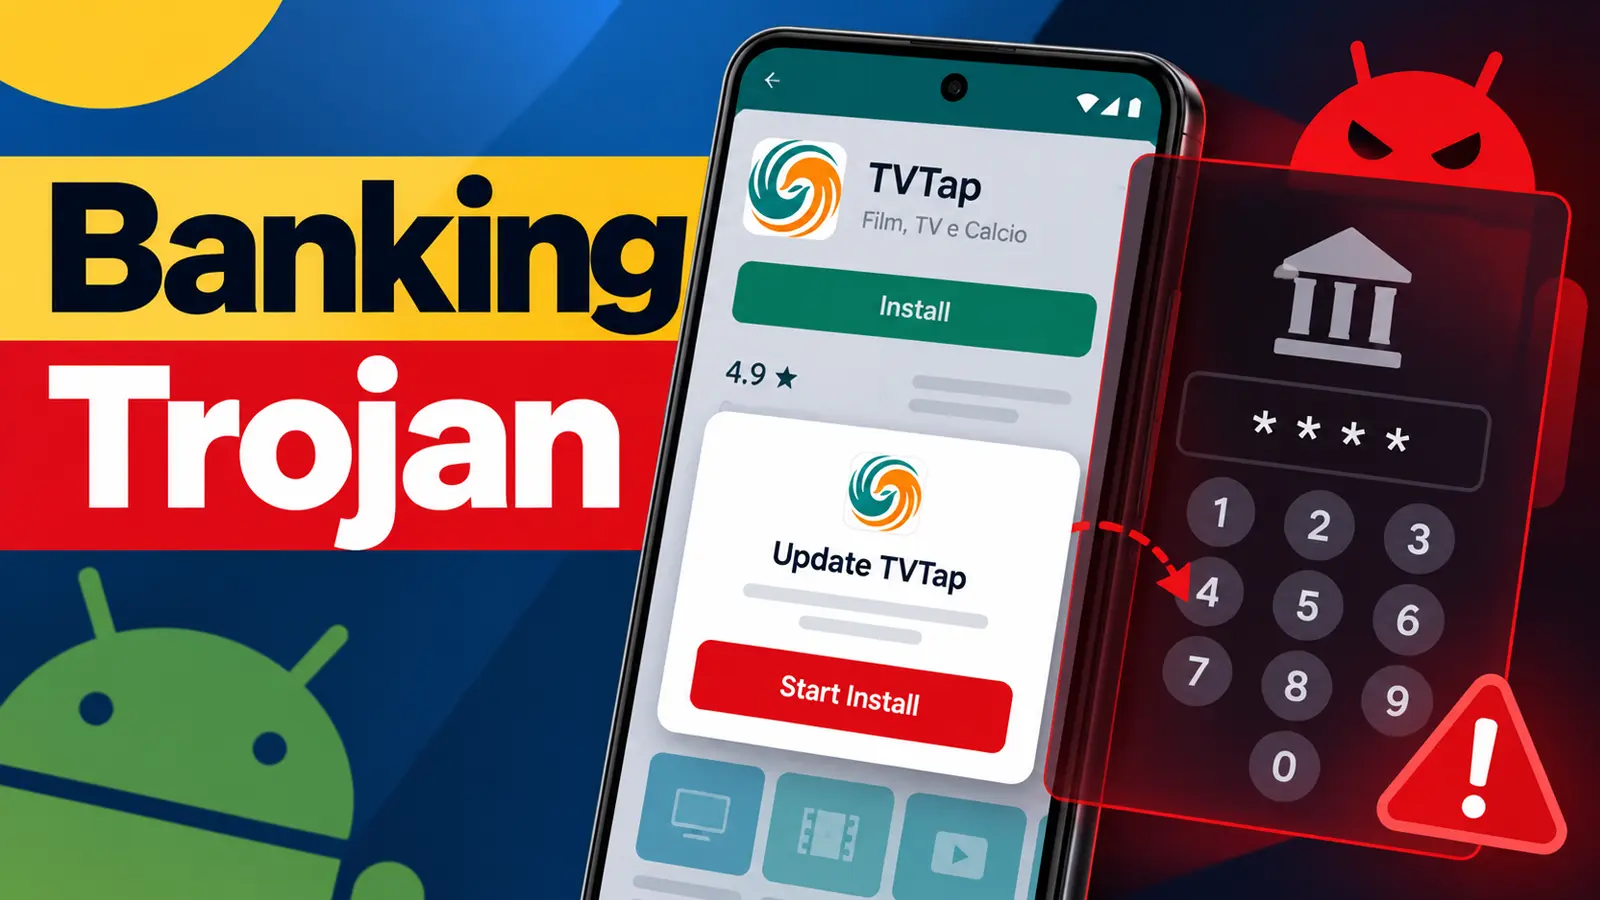
Một trojan ngân hàng mới cho Android đang biến việc tải ứng dụng thành một cái bẫy lấy mã PIN ngân hàng. Được gọi là RemControl, nó ẩn mình sau các trang tải xuống giả mạo cho một ứng dụng truyền hình trực tuyến, sau đó chờ đợi các ứng dụng ngân hàng được mở ra. Các nhà nghiên cứu từ Group-IB đã xác định được RemControl và truy tìm hoạt động của nó đến các mẫu đầu tiên xuất hiện vào tháng 7 năm 2026.
Phân tích về RemControl và các chiến dịch liên quan
Chiến dịch này sử dụng các trang có giao diện giống như danh sách trên Google Play, mặc dù ứng dụng truyền hình trực tuyến không được cung cấp ở đó. Trong một chiến dịch tại Ý, các trang này chỉ cung cấp trình cài đặt độc hại cho những người dùng Android có địa chỉ IP của Ý, qua đó che giấu cái bẫy khỏi những người dùng khác.
Group-IB cho biết trong một báo cáo được chia sẻ với Cyber Security News (CSN) rằng hơn 30 tổ chức ngân hàng trên khắp Châu Âu, Trung Đông và Canada có các màn hình lừa đảo tương tự. Chưa có số lượng nạn nhân nào được xác nhận; mặc dù Ý và Pháp là các mục tiêu chính được quan sát thấy. Việc phát hiện này càng làm gia tăng lo ngại về các ứng dụng truyền hình trực tuyến giả mạo được sử dụng để cài cắm phần mềm độc hại mạnh mẽ lên điện thoại.
Hoạt động tinh vi của RemControl
RemControl vượt xa việc đánh cắp thông tin đăng nhập. Nó có khả năng theo dõi màn hình, ghi lại thao tác nhập liệu và cho phép kẻ tấn công điều khiển thiết bị bị nhiễm từ xa. Khi một ứng dụng ngân hàng mục tiêu được mở ra, RemControl sẽ hiển thị một bản sao toàn màn hình của giao diện ngân hàng lên trên ứng dụng đó. Người dùng có thể nhập mã PIN, mã ngân hàng di động hoặc ngày hết hạn thẻ vào giao diện giả mạo này. Sau khi thông tin được gửi đi, màn hình giả mạo sẽ đóng lại và ứng dụng gốc sẽ hiển thị trở lại.
Các trang giả mạo được cung cấp từ một máy chủ do kẻ tấn công kiểm soát thay vì được lưu trữ trong ứng dụng đã cài đặt. Điều này cho phép kẻ tấn công thay đổi mục tiêu mà không cần yêu cầu người dùng cài đặt thêm tệp. Kỹ thuật này tương tự như cách các trojan ngân hàng Android khác đã sử dụng, đó là hiển thị các màn hình giả mạo lên trên các ứng dụng đáng tin cậy.
Ứng dụng AI trong việc phát triển mã độc
Điểm đặc biệt là việc phát triển có sự hỗ trợ của AI. Các nhà điều tra đã phát hiện tài liệu máy chủ mô tả thông tin chi tiết ngân hàng bị đánh cắp dưới dạng câu trả lời câu đố và truy cập từ xa dưới dạng giám sát của phụ huynh. Một phản hồi hoàn chỉnh từ trợ lý AI, bao gồm ghi chú và đề nghị tạo thêm, đã bị bỏ lại bên trong một trang lừa đảo đang hoạt động.
Những thông tin này cho thấy một trợ lý AI đã giúp xây dựng các bộ phận của nền tảng tội phạm dưới một mô tả sai lệch về mục đích của nó. Điều này không có nghĩa là phần mềm độc hại sử dụng AI trên điện thoại. Nguy cơ trước mắt vẫn là màn hình lừa đảo thuyết phục yêu cầu các thông tin nhạy cảm vào thời điểm không thích hợp.
Phương thức hoạt động và lây nhiễm
Trình cài đặt ban đầu hiển thị một màn hình cập nhật ứng dụng truyền hình trực tuyến giả mạo. Sau đó, nó yêu cầu quyền VPN và sử dụng kết nối cục bộ để cắt đứt lưu lượng mạng từ Cửa hàng Play trong quá trình cài đặt, can thiệp vào các kiểm tra bảo mật thời gian thực. Mỗi lần cài đặt sẽ nhận được một chứng chỉ ký mới được tạo ra, gây khó khăn cho việc phát hiện dựa trên các tệp đã thấy trước đó.
Sau khi cài đặt, trojan yêu cầu quyền truy cập Trợ năng của Android. Điều này cho phép phần mềm độc hại đọc màn hình, chụp ảnh màn hình và thực hiện các thao tác chạm hoặc vuốt cho kẻ tấn công. Việc lạm dụng quyền tương tự đã được mô tả trong các báo cáo về chiến dịch phần mềm độc hại ngân hàng Perseus, vốn cũng sử dụng các ứng dụng truyền hình trực tuyến giả mạo.
RemControl có thể ghi lại văn bản đã nhập và kiểm tra các điều khiển trên màn hình của thiết bị trong khi truyền phát ảnh chụp màn hình. Nó cũng có thể thu thập thông tin cần thiết để tái tạo mẫu mở khóa và đẩy người dùng ra khỏi màn hình cài đặt khi họ cố gắng gỡ bỏ nó. Các tính năng này làm cho rủi ro rộng hơn so với việc chỉ mất một mã PIN ngân hàng duy nhất.
Cơ chế điều khiển và lừa đảo
Hoạt động này giống như một dịch vụ dành cho các tội phạm khác. Một bảng điều khiển bị lộ cung cấp các công cụ để tạo bản dựng ứng dụng, quản lý các thiết bị bị nhiễm và xem thông tin xác thực đã bị đánh cắp. Các nhà điều tra đã liên kết các mẫu được quan sát với một nhãn liên kết có tên UNKK, nhưng mô tả một mối liên hệ có thể có với một mạng lưới phần mềm độc hại ngân hàng khác là chưa được chứng minh.
Phần mềm độc hại lấy vị trí máy chủ của nó thông qua Telegram, cho phép kẻ tấn công thay đổi nơi điện thoại bị nhiễm kết nối mà không cần xây dựng lại ứng dụng. Các lớp phủ được cập nhật giúp chiến dịch thay đổi mục tiêu. Nó tuân theo một mô hình rộng hơn của các nỗ lực đánh cắp mã PIN ngân hàng, kết hợp các màn hình lừa đảo với khả năng kiểm soát điện thoại từ xa.
Cảnh báo và phòng chống
Người dùng nên tránh tải xuống ứng dụng được cung cấp thông qua các liên kết hoặc trang web không quen thuộc, ngay cả khi trang đó có giao diện giống như cửa hàng chính thức. Hãy xem xét các yêu cầu VPN và Trợ năng bất thường, và không bao giờ nhập thông tin chi tiết ngân hàng vào một màn hình xuất hiện bất ngờ. Bất kỳ ai nghi ngờ tài khoản bị lạm dụng nên liên hệ với ngân hàng của họ thông qua các kênh chính thức.
Chỉ số xâm nhập (IoCs)
Lưu ý: Các địa chỉ IP và tên miền được cố tình làm mờ (ví dụ: [.]) để ngăn chặn việc phân giải hoặc siêu liên kết vô tình. Chỉ khôi phục lại dạng gốc trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.
Giảm 21 phút cho mỗi cuộc điều tra cảnh báo SOC. Cung cấp cho SOC của bạn ngữ cảnh IOC tức thì để phản hồi ngay lập tức: Tích hợp tra cứu TI trong SOC của bạn.