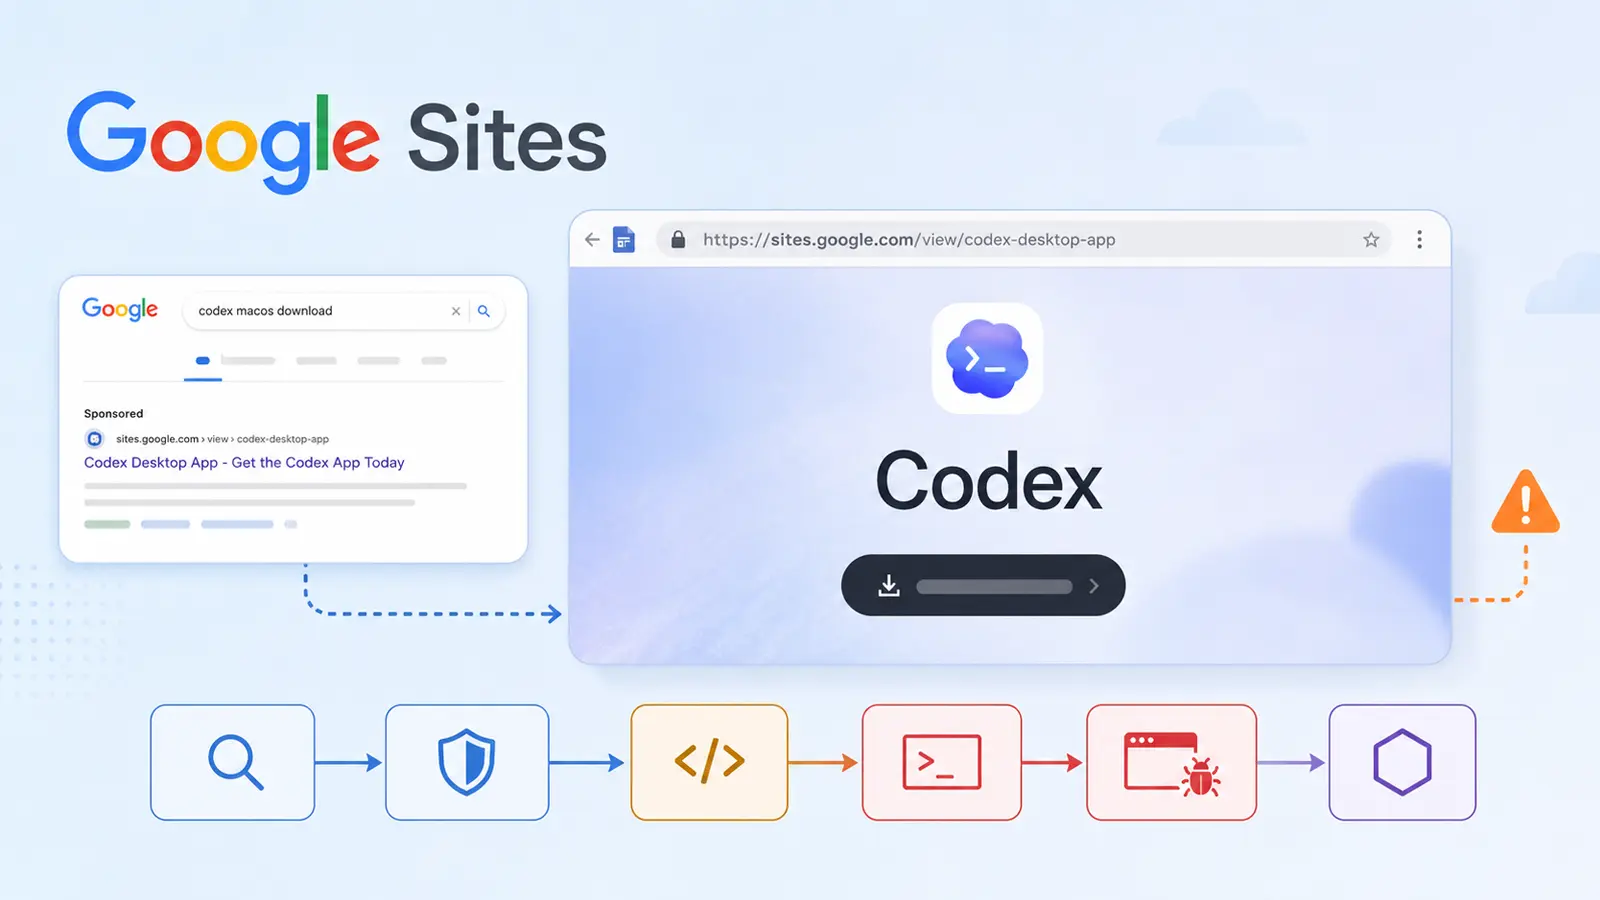
Tin tặc đang lợi dụng Google Sites để lưu trữ các trang tải xuống giả mạo cho OpenAI Codex, biến một truy vấn quen thuộc thành một cái bẫy phần mềm độc hại. Chiến dịch này nhắm vào người dùng macOS và sử dụng các vị trí tìm kiếm trả phí để điều hướng họ đến một trang cài đặt giả mạo nhưng trông thuyết phục.
Khai thác chiêu thức ClickFix để vượt qua sự nghi ngờ
Trang web giả mạo không chỉ đơn thuần cung cấp một ứng dụng độc hại. Thay vào đó, nó hướng dẫn người dùng sao chép một lệnh, mở ứng dụng Terminal và tự mình thực thi lệnh đó. Phương pháp này, được gọi là ClickFix, chuyển bước thực thi cuối cùng sang nạn nhân và có thể vượt qua sự nghi ngờ thường nảy sinh từ một lượt tải xuống bất ngờ.
Các nhà phân tích của Cato đã xác định hoạt động này sau khi theo dõi các kết quả quảng cáo cho các tìm kiếm bao gồm “codex macos download”. Cato báo cáo rằng chuỗi tấn công này có sự trùng lặp đáng kể với hoạt động phân phối Atomic macOS Stealer (còn gọi là AMOS).
Rủi ro của các cuộc tấn công mạng này không chỉ dừng lại ở một công cụ phát triển bị mạo danh. Bằng cách kết hợp quảng cáo trả phí, một trang được lưu trữ hợp pháp trên Google và một thương hiệu phần mềm được công nhận, kẻ tấn công tạo ra một lộ trình ban đầu trông đáng tin cậy.
Cơ chế hoạt động của chiến dịch tấn công
Sử dụng Google Sites và quảng cáo trả phí
Kết quả quảng cáo xuất hiện phía trên kết quả chính hãng và đưa người dùng đến một trang Google Sites được thiết kế giống như một cổng tải xuống Codex. Trang này hiển thị các tùy chọn tải xuống cho macOS và Linux, mặc dù các nhà nghiên cứu chỉ quan sát thấy việc phân phối payload hoạt động cho người dùng macOS.
Google Sites đóng vai trò là cửa ngõ hiển thị thay vì nơi lưu trữ nội dung độc hại chính. Trang web tải một iframe do kẻ tấn công kiểm soát, cho phép chúng duy trì một địa chỉ Google đáng tin cậy trong khi thay đổi nội dung bên trong. Sự tách biệt này cũng gây khó khăn cho việc phân tích và gỡ bỏ.
Tận dụng tính năng ClickFix và che giấu payload
Một tập hợp cơ sở hạ tầng mới sử dụng một thủ thuật né tránh hiệu quả. Nội dung ClickFix trực tiếp được đặt tại “/codexx/”, trong khi địa chỉ “/codex/” dự kiến sẽ trả về một trang sản phẩm trông vô hại. Người dùng sử dụng thiết bị không phải macOS cũng nhận được nội dung không gây hại, làm nản lòng các trình quét tự động và các nhà điều tra.
Chiến dịch này nhấn mạnh lý do tại sao không nên coi kết quả tìm kiếm là bằng chứng về tính xác thực. Người dùng nên lấy các công cụ phát triển thông qua các kênh chính thức của nhà cung cấp, kiểm tra đích đến trước khi tải xuống và không bao giờ dán một lệnh cài đặt không xác định vào Terminal.
Trang cài đặt giả mạo bắt đầu với một lệnh npm Codex trông hợp pháp, sau đó ẩn một địa chỉ được mã hóa Base64 để truy xuất một tập lệnh và chuyển hướng nó vào zsh. Người dùng thấy những gì dường như là một bước thiết lập bình thường, nhưng việc chạy lệnh sẽ bắt đầu một chuỗi phân phối ba giai đoạn.
Tập lệnh đầu tiên giải mã một thành phần được nhúng, tạo ra một tập lệnh thứ hai. Giai đoạn này ghi lại một tín hiệu “event=pasted”, tải tệp Mach-O cuối cùng vào “/tmp/helper”, xóa các thuộc tính mở rộng của nó bằng “xattr -c”, đánh dấu tệp là có thể thực thi và khởi chạy nó. Việc xóa các thuộc tính này có thể làm giảm cảnh báo liên quan đến các tệp đã tải xuống.
Các nhà nghiên cứu đã tìm thấy sự trùng lặp với các phương pháp phân phối AMOS, bao gồm bộ tải curl được mã hóa, các giai đoạn zsh ẩn, thu thập dữ liệu trước khi truy xuất payload và cùng một vị trí dàn dựng tạm thời. Điều này không chứng minh rằng mọi payload cuối cùng đều giống hệt nhau, nhưng nó cung cấp bằng chứng có ý nghĩa cho các đội an ninh để săn lùng sự cố.
Khuyến nghị cho các đội an ninh và người dùng
Các đội an ninh nên xem xét nhật ký để tìm các lệnh shell giải mã dữ liệu Base64, curl được chuyển hướng vào zsh, các tệp thực thi mới trong “/tmp/helper”, việc xóa thuộc tính và các yêu cầu đầu ra bất thường ngay sau hoạt động của Terminal. Các biện pháp kiểm soát mạng cũng nên chặn các cơ sở hạ tầng lừa đảo, iframe, thu thập dữ liệu và phân phối payload được liệt kê.
Các phát hiện nên kết hợp các dấu hiệu hành vi này thay vì chỉ dựa vào một tên miền duy nhất. Kẻ tấn công đã tái sử dụng các phần cơ sở hạ tầng của họ trong khi luân chuyển tên miền, vị trí payload và thương hiệu, bao gồm cả một trang đích liên quan đến chủ đề Claude Code. Sự linh hoạt này có nghĩa là các chỉ số dưới đây tốt nhất nên được sử dụng kết hợp với giám sát hành vi.
Người dùng có thể giảm thêm rủi ro bằng cách thận trọng với các kết quả quảng cáo, kiểm tra đường dẫn tải xuống chính thức của nhà xuất bản và từ chối bất kỳ trang nào yêu cầu họ dán một lệnh làm “khắc phục”.
Chỉ số Compromise (IoC)
Thông tin về các chỉ số compromise (IoC) có thể được sử dụng để phát hiện và điều tra các hoạt động độc hại liên quan đến chiến dịch này. Các nhà phân tích đã cung cấp một số IoC, bao gồm địa chỉ IP và tên miền. Lưu ý rằng địa chỉ IP và tên miền được cố tình làm mất hiệu lực (ví dụ: sử dụng dấu ngoặc đơn) để ngăn chặn việc phân giải hoặc liên kết tự động. Việc này nhằm mục đích ngăn chặn các hành động vô tình trên các hệ thống chưa được bảo vệ.
Các IoC này nên được tái kích hoạt và sử dụng trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn để phục vụ cho công tác săn lùng và phòng chống.
Chỉ số Compromise (IoC):
- Lure domains
- Iframe domains
- Telemetry domains
- Payload delivery domains
Việc sử dụng các IoC này một cách hiệu quả có thể giúp các tổ chức nhanh chóng xác định và ứng phó với các mối đe dọa đang diễn ra, giảm thiểu thiệt hại tiềm ẩn.
Bạn có thể tìm thêm thông tin chi tiết và các chỉ số liên quan tại báo cáo gốc của Cato Networks: Cato Networks Blog.