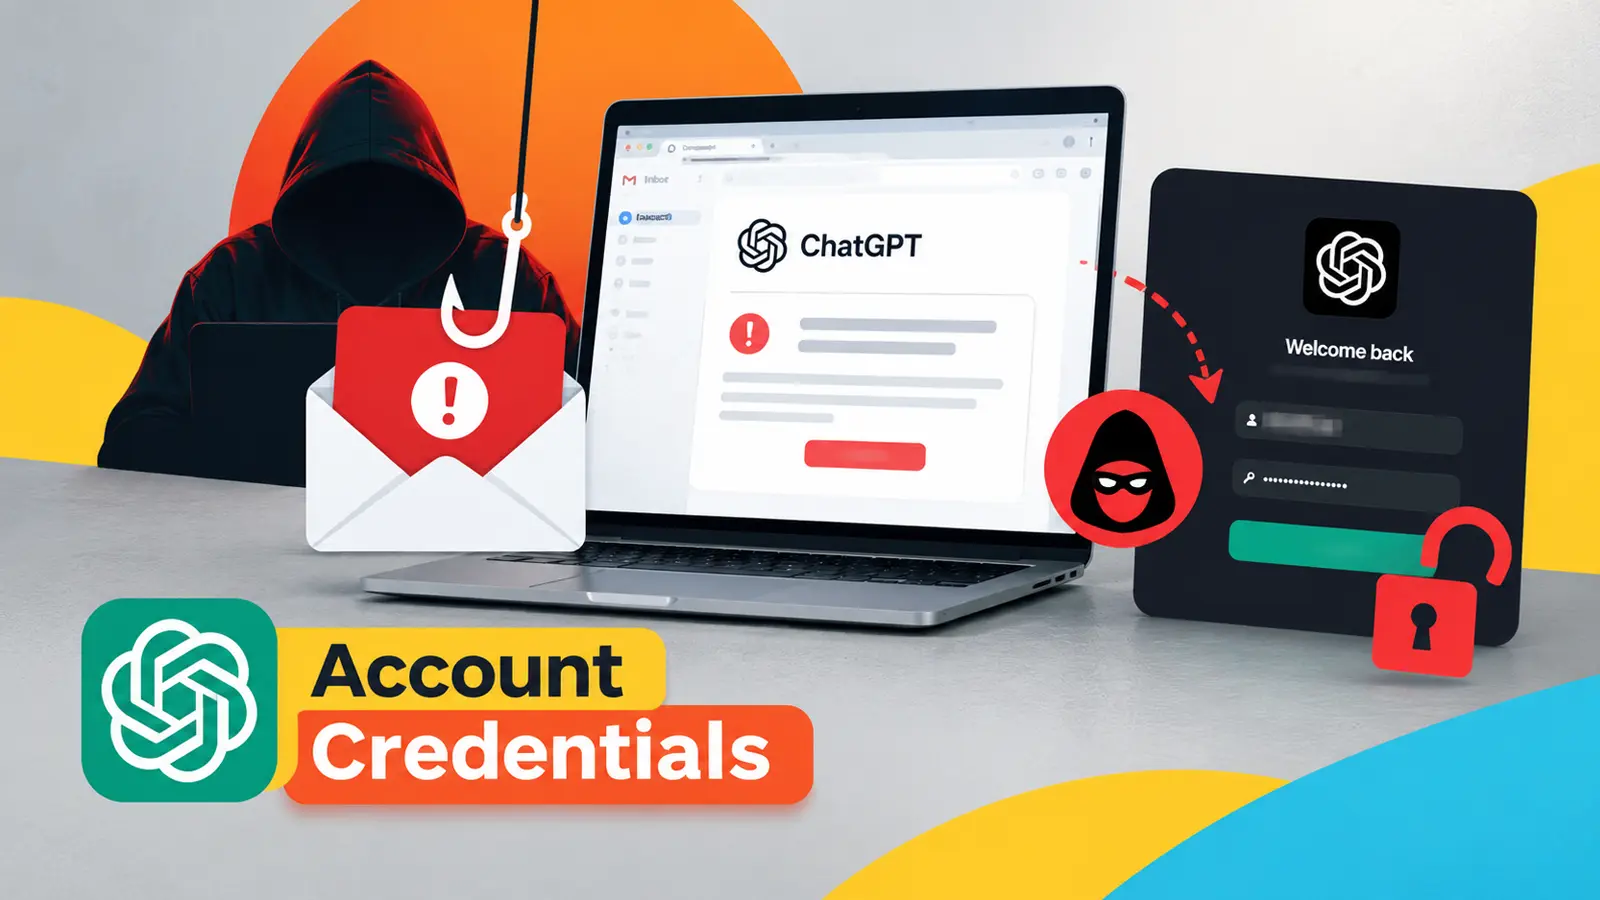
Các thông báo về đăng ký ChatGPT đã trở thành vỏ bọc mới nhất cho các email đánh cắp thông tin đăng nhập. Chiến dịch này sử dụng một vấn đề thanh toán quen thuộc để hướng người nhận đến một trang đăng nhập giả mạo, nơi kẻ tấn công có thể thu thập chi tiết tài khoản OpenAI. Một cuộc tấn công thành công có thể làm lộ các cuộc trò chuyện đã lưu và cung cấp cho tội phạm thêm một danh tính để lạm dụng trong các vụ lừa đảo tiếp theo. Các tin nhắn nhắm vào những người sử dụng ChatGPT cho công việc hoặc hoạt động cá nhân.
Mối đe dọa mới từ lừa đảo tài khoản ChatGPT
Các tin nhắn này tuyên bố rằng một khoản thanh toán đăng ký cần phải được cập nhật, tạo áp lực buộc người nhận phải hành động trong vòng 48 giờ. Đối với nhân viên văn phòng, rủi ro có thể vượt ra ngoài một tài khoản cá nhân duy nhất khi hộp thư hoặc thói quen sử dụng mật khẩu trùng lặp với các hệ thống kinh doanh.
Các nhà phân tích tại Cofense đã xác định được email hóa đơn đăng ký lừa đảo này và cho biết nó được thiết kế để chiếm đoạt thông tin đăng nhập tài khoản OpenAI. Một logo đáng tin cậy, ngôn ngữ thanh toán và màn hình đăng nhập thuyết phục có thể làm cho email lừa đảo trở nên hợp pháp. Cofense đã nêu bật một rủi ro ngày càng tăng về kỹ thuật xã hội xoay quanh các công cụ mà nhiều người dùng hiện nay truy cập hàng ngày.
Kỹ thuật lừa đảo tinh vi
Các chiến dịch lừa đảo liên quan đến ChatGPT, như đã được Cofense báo cáo, cho thấy cách các thông báo đăng ký vẫn là một phương tiện hiệu quả để tìm kiếm cả thông tin đăng nhập và chi tiết tài chính. Email này trình bày dưới dạng một hóa đơn thông thường, sử dụng logo ChatGPT thực và các cụm từ nổi bật như “Yêu cầu thanh toán đăng ký”. Một nút lớn “Cập nhật thông tin thanh toán” cung cấp bước tiếp theo.
Email kết thúc như thể đến từ “Nhóm OpenAI”, kết hợp nhiều tín hiệu nhỏ có thể làm giảm sự nghi ngờ của người đọc. Tuy nhiên, địa chỉ người gửi lại kể một câu chuyện khác. Nó không thuộc về OpenAI, mặc dù hiển thị và nội dung tin nhắn gợi ý điều ngược lại. Người nhận nếu di chuột qua nút cũng có thể phát hiện một điểm đến bất ngờ.
Liên kết ban đầu sử dụng một trình bao bọc API của Google, sau đó chuyển hướng đến cơ sở hạ tầng do kẻ tấn công kiểm soát thay vì một trang tài khoản chính thức. Sau khi nhấp, nạn nhân sẽ truy cập một trang được thiết kế để trông giống trải nghiệm đăng nhập ChatGPT, bao gồm cả thương hiệu, văn bản và biểu tượng trông hợp pháp. Trang web này không sử dụng địa chỉ xác thực chính thức của OpenAI.
Thông tin đăng nhập được gửi đi sẽ được chuyển đến kẻ tấn công, sau đó trang sẽ chuyển hướng nạn nhân đến một thông báo lỗi thay vì hoàn tất đăng nhập. Phương pháp này không yêu cầu kẻ tấn công phải xâm phạm chính dịch vụ AI. Nó khai thác sự tin tưởng vào tên của dịch vụ và kỳ vọng thông thường rằng các dịch vụ trả phí đôi khi cần thay đổi hóa đơn.
Một báo cáo liên quan về các lượt chuyển hướng đáng tin cậy trong các cuộc tấn công lừa đảo cho thấy cách các chuỗi chuyển hướng cũng có thể làm cho các đích đến độc hại khó xác định hơn. Cách tiếp cận này nhấn mạnh tầm quan trọng của việc kiểm tra kỹ lưỡng mọi thông báo nhận được.
Phòng ngừa và ứng phó với các cuộc tấn công lừa đảo
Phản ứng an toàn nhất đối với một thông báo thanh toán không mong muốn là không sử dụng nút hoặc liên kết được nhúng. Người dùng nên mở trình duyệt một cách độc lập, truy cập dịch vụ thông qua dấu trang đã biết hoặc địa chỉ đã gõ và xem lại trạng thái tài khoản ở đó. Điều này tránh được lộ trình do kẻ tấn công kiểm soát đến màn hình đăng nhập.
Người dùng nên kiểm tra kỹ địa chỉ người gửi đầy đủ, không chỉ tên hiển thị của nó, và di chuột qua các liên kết trước khi nhấp. Một tên miền không liên quan là một cảnh báo rõ ràng. Địa chỉ đăng nhập chính thức nên được kiểm tra cẩn thận, đặc biệt khi một trang sao chép gần giống thiết kế quen thuộc hoặc yêu cầu chi tiết thanh toán ngay lập tức.
Các tổ chức có thể giảm thiểu rủi ro bằng cách đào tạo nhân viên báo cáo các hóa đơn đáng ngờ, xem xét các biện pháp kiểm soát email và đảm bảo các liên kết đáng ngờ được điều tra trước khi nhân viên hành động. Người dùng cá nhân nên thay đổi mật khẩu của họ kịp thời thông qua trang web chính thức nếu họ đã nhập nó vào một trang đáng ngờ, sau đó xem xét hoạt động tài khoản và cài đặt thanh toán.
Xác thực đa yếu tố (MFA) có thể cung cấp một rào cản quan trọng, nhưng nó không phải là lý do để tin tưởng một trang đáng ngờ. Một số chiến dịch lừa đảo nhằm mục đích thu thập các phiên đăng nhập cũng như mật khẩu, như các báo cáo về các bộ công cụ lừa đảo có thể vượt qua MFA đã cho thấy. Mật khẩu duy nhất, kiểm tra liên kết cẩn thận và truy cập trực tiếp thông qua các trang web đã biết vẫn rất cần thiết.
Các cuộc tấn công theo chủ đề AI có khả năng sẽ tiếp tục phát triển. Người dùng nên đối xử với các yêu cầu về quyền truy cập sắp hết hạn, thanh toán thất bại hoặc thay đổi bảo mật khẩn cấp với sự thận trọng tương tự như áp dụng cho tài khoản ngân hàng và nơi làm việc. Xác minh một thông báo trước khi nhấp chuột đầu tiên có thể ngăn chặn việc chiếm đoạt tài khoản.
Các chỉ số xâm nhập (IoCs)
Các địa chỉ IP và tên miền sau đây có thể liên quan đến các chiến dịch lừa đảo này. Chúng đã được làm mờ để ngăn chặn việc phân giải hoặc liên kết ngoài ý muốn. Cần thận trọng khi sử dụng các chỉ số này và chỉ giải mã chúng trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.
- IP: 185.250.222.235
- Domain: cdn.discordapp.com
Lưu ý: Các địa chỉ IP và tên miền được làm mờ một cách có chủ ý (ví dụ: [.]) để ngăn chặn việc phân giải hoặc liên kết ngoài ý muốn. Chỉ giải mã lại trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.
Bất kỳ hoạt động đáng ngờ nào liên quan đến các địa chỉ này hoặc các mẫu tương tự đều nên được điều tra và báo cáo ngay lập tức.