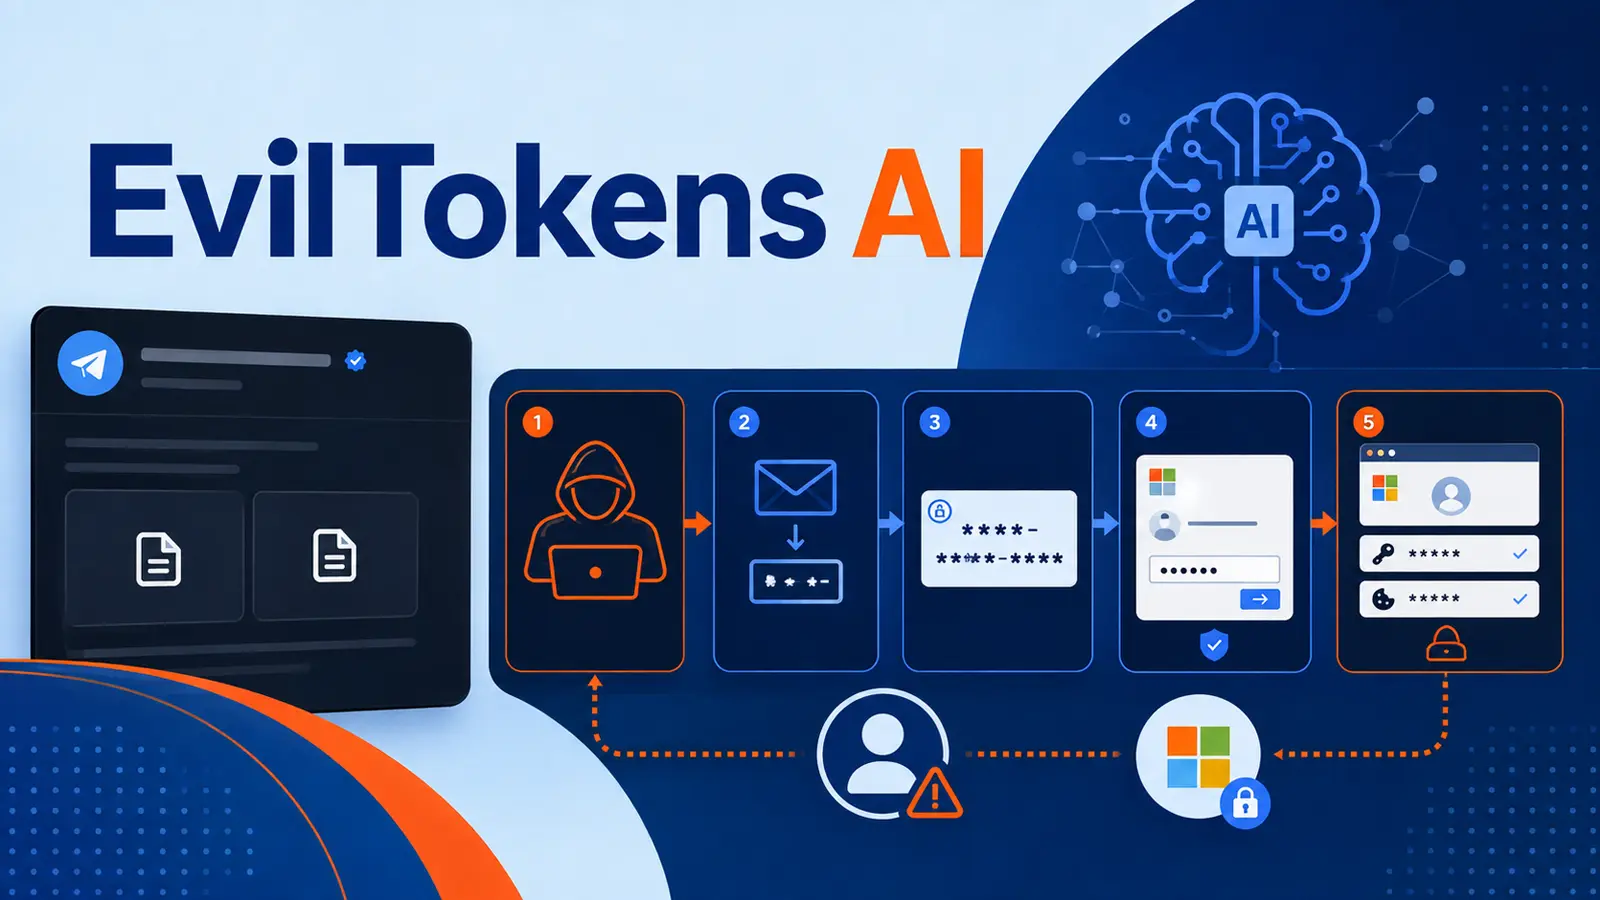
EvilTokens là một dịch vụ mới cho phép kẻ tấn công thực hiện các cuộc tấn công lừa đảo (phishing) vượt ra ngoài giai đoạn người dùng nhấp vào liên kết. Dịch vụ này đánh cắp quyền truy cập phiên Microsoft 365, sau đó phân tích hộp thư bị xâm phạm để xác định các liên hệ, khoản thanh toán và cuộc trò chuyện có khả năng mang lại lợi nhuận cao nhất cho gian lận. Đây là một mối đe dọa mạng mới nổi cần được quan tâm.
EvilTokens: Phishing Kết Hợp Trí Tuệ Nhân Tạo
Không giống như các bộ công cụ đánh cắp thông tin đăng nhập thông thường, EvilTokens sử dụng quy trình đăng nhập thực tế của Microsoft. Một email lừa đảo sẽ gửi mục tiêu đến một trang được kiểm soát, nơi một mã thiết bị được tạo ra. Sau đó, người dùng được hướng đến trang đăng nhập xác thực của Microsoft để phê duyệt mã này. Mô hình tấn công phishing sử dụng mã thiết bị OAuth này khiến nạn nhân truy cập vào một đích đến hợp pháp, chứ không phải một trang giả mạo.
Theo báo cáo của Flare, EvilTokens lần đầu tiên được ghi nhận vào tháng 2 năm 2026 và chủ yếu được bán qua Telegram. Dịch vụ này kết hợp việc chiếm quyền truy cập phiên với phân tích sau xâm nhập, giúp những kẻ tấn công có kiến thức hạn chế về gian lận tài chính cũng có thể sử dụng hiệu quả.
Cơ Chế Hoạt Động Tinh Vi
Điểm khác biệt cốt lõi nằm ở những gì xảy ra sau khi token bị đánh cắp. EvilTokens sẽ tìm kiếm trong hộp thư của nạn nhân để xác định các hóa đơn, yêu cầu thanh toán, giao dịch đang chờ xử lý và các trao đổi trước đây. Thông tin này cung cấp cho kẻ tấn công một lộ trình tắt để thực hiện các vụ lừa đảo giả mạo đáng tin cậy.
Nền tảng này sử dụng AI để tóm tắt dữ liệu email và tạo ra các thông điệp được cá nhân hóa dựa trên các mối quan hệ kinh doanh thực tế. Thay vì đoán ai nên nhận một hóa đơn giả hoặc yêu cầu thanh toán khẩn cấp, kẻ tấn công có thể nhắm mục tiêu vào một liên hệ đã biết và đáng tin cậy. Điều này làm giảm yêu cầu về kinh nghiệm để thực hiện các vụ tấn công Business Email Compromise (BEC) và tăng áp lực lên các nhóm tài chính.
Xu hướng lạm dụng phishing mã thiết bị OAuth này cho thấy việc chiếm quyền truy cập token đang trở thành một dịch vụ có thể lặp lại thay vì một kỹ thuật chỉ sử dụng một lần. EvilTokens áp dụng mô hình này vào giai đoạn khó khăn: biến một phiên truy cập hợp lệ thành sự hiểu biết về luồng tiền của công ty và những người liên quan.
Nền tảng này cũng có thể làm cho gian lận diễn ra nhanh hơn và mang tính cá nhân hơn. Bằng cách sử dụng các chi tiết từ các cuộc trò chuyện xác thực, kẻ tấn công có thể giả mạo một nhà cung cấp hoặc đồng nghiệp mà không cần bắt đầu từ một mẫu chung chung.
Phân Tích Chi Tiết Về Phương Thức Tấn Công
EvilTokens không cần phải chiếm mật khẩu hoặc vượt qua MFA theo cách thông thường. Nạn nhân hoàn thành cả hai bước trên một trang Microsoft hợp pháp, nhưng vô tình phê duyệt phiên chờ của kẻ tấn công. Sau đó, Microsoft sẽ cấp token cho phiên mà kẻ tấn công đã khởi tạo.
Mã thiết bị của Microsoft có thời hạn 15 phút, vì vậy dịch vụ sẽ tạo mã mới chỉ khi mục tiêu mở trang lừa đảo. Phương pháp tiếp cận chiếm quyền truy cập token liên tục này làm cho việc phê duyệt trông giống như một quy trình thông thường, đồng thời đảm bảo kẻ tấn công vẫn có thời gian để thu thập các token đã được cấp.
Quy mô được báo cáo là đáng chú ý, mặc dù các ước tính cần được xem xét cẩn thận. Một đợt tấn công kéo dài 16 ngày đã ảnh hưởng đến 344 tổ chức trên năm quốc gia. Trong khi đó, nghiên cứu riêng biệt đã phát hiện hơn 1.000 kết quả tìm kiếm liên quan đến cơ sở hạ tầng và 66 tệp đính kèm email dẫn đến các trang của EvilTokens. Những phát hiện này cho thấy dịch vụ đang nhanh chóng chuyển từ giai đoạn quảng cáo sang giai đoạn sử dụng thực tế.
Kết quả là một chuỗi tấn công kết hợp truy cập, nghiên cứu và mạo danh trong một gói đăng ký duy nhất. Nó cũng định hình lại rủi ro bảo mật từ một token bị đánh cắp: kẻ xâm nhập không chỉ có thể đọc email mà còn sử dụng hộp thư để chọn nạn nhân tiếp theo và chuẩn bị một yêu cầu được tùy chỉnh.
Các Biện Pháp Phòng Ngừa và Phát Hiện
Các tổ chức nên hạn chế xác thực bằng mã thiết bị cho các nhu cầu đã được phê duyệt, hoặc vô hiệu hóa nó nếu không cần thiết. Nhóm bảo mật nên cảnh báo về việc cấp mã thiết bị bất thường, các thiết bị không quen thuộc, địa điểm lạ, việc cấp token mới và hoạt động đồng ý đáng ngờ. Thời gian hiệu lực token ngắn hơn và việc thu hồi phiên kịp thời có thể giảm giá trị của một lần phê duyệt thành công.
Người dùng cũng cần tuân theo một quy tắc đơn giản: một trang đăng nhập thực tế không chứng minh rằng một yêu cầu là an toàn. Họ nên coi các mã không mong muốn, lời nhắc phê duyệt và yêu cầu xác minh là đáng ngờ và báo cáo chúng.
Việc giám sát các hoạt động sau một lần đăng nhập thành công là rất quan trọng: tìm kiếm lớn trong hộp thư, tạo quy tắc hộp thư mới, sử dụng lại token, truy cập dữ liệu đám mây và gửi tin nhắn nhân danh người dùng.
Xu hướng phishing bằng mã thiết bị OAuth làm rõ rằng việc phát hiện không thể dừng lại ở email gốc. Nó phải tiếp tục theo dõi hoạt động tài khoản sau đó.
Để phòng ngừa sự cố do điều tra chậm trễ, hãy cung cấp cho đội ngũ SOC của bạn thông tin tình báo về mối đe dọa từ 15.000 SOCs khác. Tích hợp tra cứu thông tin tình báo về mối đe dọa (Threat Intelligence Lookup) vào hoạt động của bạn. Để biết thêm thông tin chi tiết, hãy liên hệ với bộ phận bán hàng tại đây.