Tội phạm mạng đang sử dụng blockchain Polygon để che giấu một phần hoạt động mã độc của chiến dịch có tên ErrTraffic. Chiến dịch này biến các trang WordPress bị xâm nhập thành điểm khởi phát cho các lời nhắc xác minh giả mạo, lừa người dùng chạy các lệnh Windows độc hại.
Chiến dịch ErrTraffic và Kỹ thuật ClickFix
Kỹ thuật lừa đảo này được gọi là ClickFix. Thay vì khai thác lỗ hổng phần mềm, trang web độc hại sẽ yêu cầu người dùng sao chép và dán một đoạn mã được cho là để sửa lỗi. Đoạn mã này thường được yêu cầu dán vào hộp thoại Run của Windows hoặc PowerShell.
Hành động đơn giản này có thể dẫn đến việc tải xuống một payload, cung cấp cho kẻ tấn công quyền truy cập vào dữ liệu trình duyệt, thông tin đăng nhập đã lưu, cookie và thông tin ví tiền điện tử.
Các nhà phân tích của WatchGuard đã xác định hoạt động này trong dữ liệu telemetry và liên kết nó với chiến dịch mã độc dưới dạng dịch vụ (malware-as-a-service) ErrTraffic, được quảng cáo bởi một người dùng diễn đàn tên là LenAI. Phát hiện này cho thấy một dịch vụ phân phối duy nhất đang tung ra nhiều mối đe dọa khác nhau, bao gồm Vidar, Okobot, LegionLoader, các payload liên quan đến OnionDrop và BabaDedaLoader.
Cách thức hoạt động của ErrTraffic
Chiến dịch này đáng chú ý vì nó kết hợp lời nhắc lừa người dùng thuyết phục với cơ sở hạ tầng có thể thay đổi nhanh chóng. Theo báo cáo của WatchGuard, một trang web bị xâm nhập có thể trông bình thường cho đến khi mã độc được chèn vào thực thi.
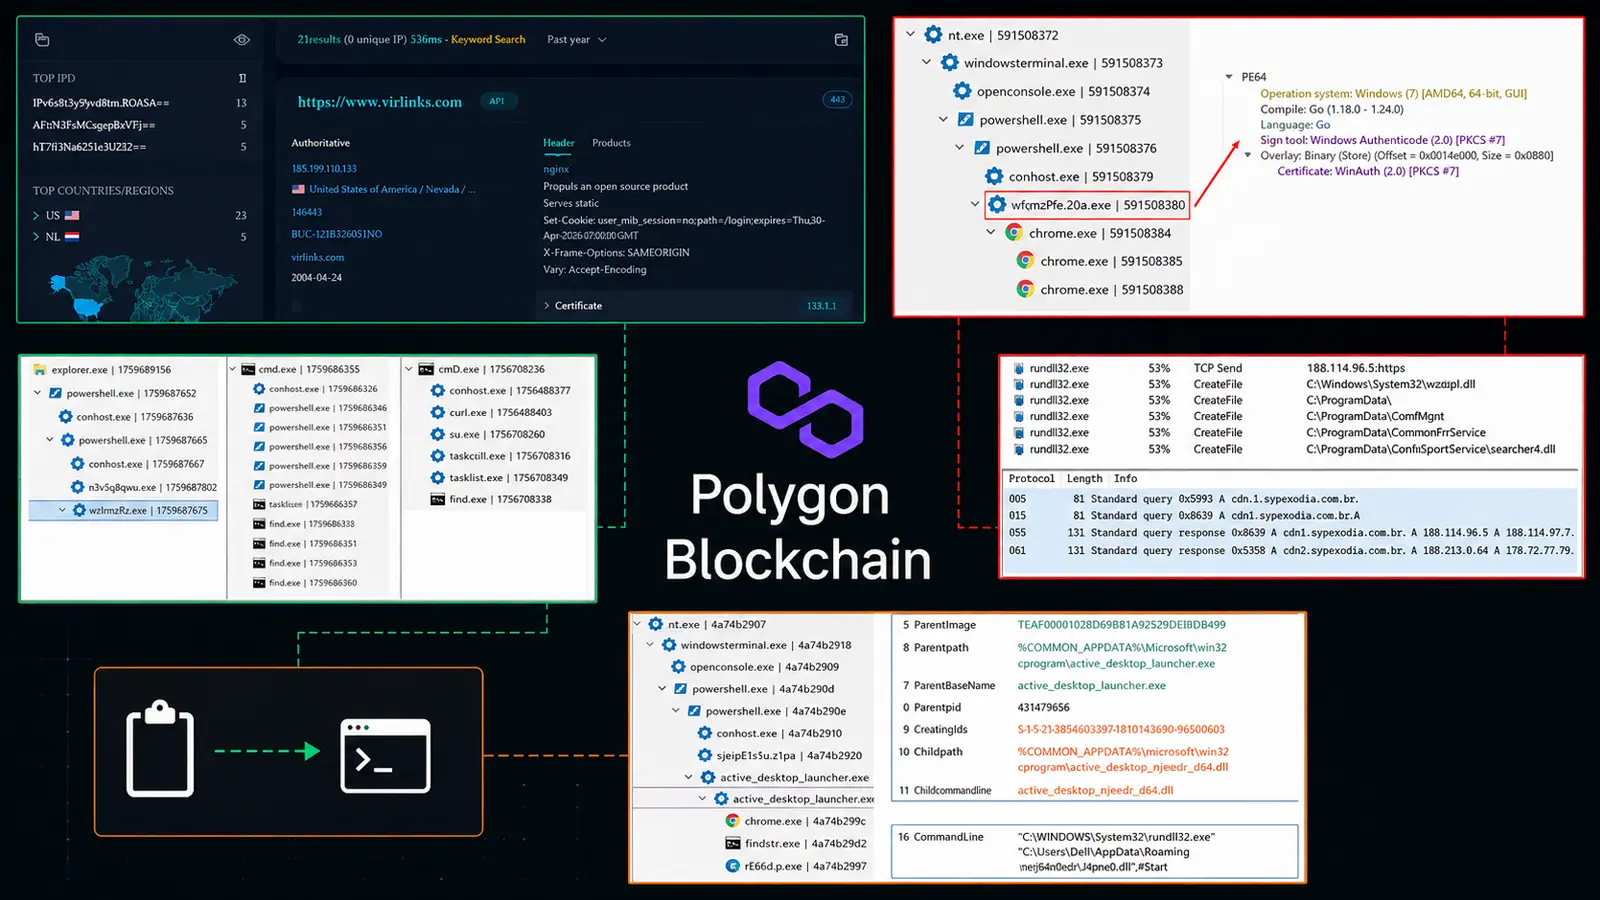
ErrTraffic bắt đầu khi người dùng truy cập một trang web WordPress bị xâm nhập. JavaScript được chèn vào không hiển thị đích đến cuối cùng một cách rõ ràng. Thay vào đó, nó truy vấn Polygon thông qua các dịch vụ gọi thủ tục từ xa (RPC), lấy cấu hình từ một smart contract và sử dụng thông tin này để xác định cơ sở hạ tầng do kẻ tấn công kiểm soát.
Phương pháp này, thường được gọi là EtherHiding, gây khó khăn cho việc triệt phá vì kẻ tấn công có thể cập nhật thông tin trong hợp đồng thông minh mà không cần sửa đổi mọi trang web bị nhiễm. Cách tiếp cận này buộc các nhà phòng thủ phải xem xét xa hơn trang web, tương tự như một chiến dịch điều hướng lưu lượng truy cập WordPress khác.
Lời nhắc lừa đảo sau đó yêu cầu người dùng hoàn thành một kiểm tra giả mạo giống CAPTCHA hoặc trình duyệt. Lệnh PowerShell có thể tải xuống một chương trình 7-Zip được đặt tên ngẫu nhiên cùng với một payload được đặt tên ngẫu nhiên, hoặc tải trực tiếp payload. Do đó, nạn nhân thực hiện bước thực thi.
Nền tảng này kết hợp định tuyến lưu lượng, lọc theo vị trí và phân giải dựa trên blockchain. Thiết kế này giúp các đối tác thay đổi đường dẫn phân phối trong khi vẫn duy trì cùng một công thức kỹ thuật xã hội. Lựa chọn payload đặc biệt nghiêm trọng, với Vidar nhắm vào dữ liệu trình duyệt và ví tiền. Một số biến thể tạo các luồng từ xa trong Chrome và Edge, một nỗ lực có thể làm lộ thông tin được lưu trữ bởi các trình duyệt này.
Các trường hợp khác cho thấy kẻ tấn công mở rộng các tùy chọn của họ sau khi xâm nhập. Okobot xâm nhập thông qua một kho lưu trữ ZIP chứa Volume2 và một DLL độc hại, sau đó cố gắng làm suy yếu cài đặt Microsoft Defender và loại bỏ lớp bảo vệ xung quanh LSASS, một tiến trình Windows chứa thông tin đăng nhập nhạy cảm. Mô hình này lặp lại các cuộc tấn công phân phối MSI ClickFix gần đây, nơi một lời nhắc biến tương tác người dùng thông thường thành việc thực thi mã độc.
Các nhà nghiên cứu cũng phát hiện một tệp MSI độc hại với một backdoor Node.js sử dụng Tor cho lưu lượng lệnh và điều khiển (C2), cùng với các biến thể OnionDrop ẩn mình sau các chương trình hợp pháp thông qua kỹ thuật DLL side-loading. Một biến thể dựa trên Go đã liên hệ với cơ sở hạ tầng liên quan đến LegionLoader, trong khi một chuỗi khác sử dụng các công cụ biên dịch Windows để truy cập một payload BabaDedaLoader.
Phòng chống và Giám sát
Đối với các chuyên gia bảo mật, ưu tiên hàng đầu là ngăn chặn lời nhắc lừa đảo trở thành hành động thực thi. Người dùng không bao giờ nên sao chép các lệnh từ CAPTCHA, thông báo cập nhật hoặc trang hỗ trợ vào hộp thoại Run, Terminal hoặc PowerShell. Các quản trị viên nên điều tra kịp thời các trang WordPress đặt cookie errtraffic_session, xem xét các lượt tải xuống PowerShell bất thường và cảnh giác với việc chèn các tiến trình trình duyệt đáng ngờ.
Các nhóm bảo mật cũng nên kiểm tra hoạt động mạng truy cập các dịch vụ RPC của Polygon ngay sau các lượt truy cập vào các trang web bị xâm nhập, và liên kết nó với các lượt tải xuống bất thường hoặc các tệp DLL mới được tạo.
Việc vá lỗi các ứng dụng web và loại bỏ các tập lệnh độc hại sẽ giảm thiểu các điểm khởi phát có sẵn, một bài học cũng được minh họa bởi hoạt động của plugin WordPress độc hại. Cảnh báo rộng hơn là các nền tảng quen thuộc có thể bị tái sử dụng làm nơi ẩn náu.
Các dịch vụ blockchain, tiện ích Windows thông thường, tiến trình trình duyệt và các trang web trông đáng tin cậy đều đóng một vai trò nhỏ, nhưng khi kết hợp lại, chúng cho phép kẻ tấn công thay đổi cơ sở hạ tầng và phân phối các loại mã độc khác nhau với ít cảnh báo. Các tổ chức giám sát toàn bộ chuỗi, thay vì chỉ một tên mã độc duy nhất, sẽ có cơ hội tốt hơn để phát hiện các biến thể tiếp theo.
Chỉ số Compromise (IoCs)
Lưu ý: Các địa chỉ IP và tên miền được cố tình làm giảm hiệu lực (ví dụ: [.] ) để ngăn chặn việc phân giải hoặc liên kết ngoài ý muốn. Chỉ nên phục hồi lại định dạng đầy đủ trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.
Cảnh báo CVE và các mối đe dọa mạng ngày càng tinh vi, đòi hỏi sự cảnh giác cao độ. Việc cập nhật bản vá kịp thời và theo dõi các dấu hiệu bất thường là cần thiết để đảm bảo an toàn thông tin.
Xem thêm chi tiết về các chiến dịch tấn công tương tự tại báo cáo của WatchGuard.