Một cuộc tấn công vào ngành năng lượng ở Ba Lan đã phơi bày cách một thiết bị truy cập từ xa bị xâm phạm có thể trở thành bước đầu tiên trong một cuộc xâm nhập công nghiệp quy mô lớn hơn. Chiến dịch này di chuyển từ mạng lưới của một trang trại gió sang một nhà máy nhiệt điện và nhiệt, biến kết nối đáng tin cậy thành sự gián đoạn. Vụ việc xảy ra vào ngày 29 tháng 12 năm 2025, cùng với các cuộc tấn công phá hoại phối hợp nhắm vào hơn 30 cơ sở năng lượng tái tạo.
Diễn biến cuộc tấn công vào ngành năng lượng Ba Lan
Tại nhà máy, cuộc xâm nhập đã dừng một tuabin hơi nước và hệ thống xử lý nước, làm gián đoạn quá trình sản xuất điện kết hợp. Tuy nhiên, nguồn cung cấp nhiệt và điện cho khoảng 50.000 cư dân vẫn được duy trì. Các nhà phân tích của CERT.PL đã xác định được lộ trình tấn công sau ba tháng điều tra về một lỗi bảo trì rõ ràng.
Các phát hiện cho thấy kẻ tấn công không cần phơi bày nhà máy trực tiếp ra internet. Thay vào đó, chúng đã vượt qua các mạng thông qua một môi trường dữ liệu di động riêng tư được sử dụng cho liên lạc vận hành. Trường hợp này tương tự như các cuộc tấn công năng lượng phối hợp tại Ba Lan, nơi mục tiêu là sự gián đoạn chứ không phải đánh cắp dữ liệu.
Lộ trình xâm nhập ban đầu
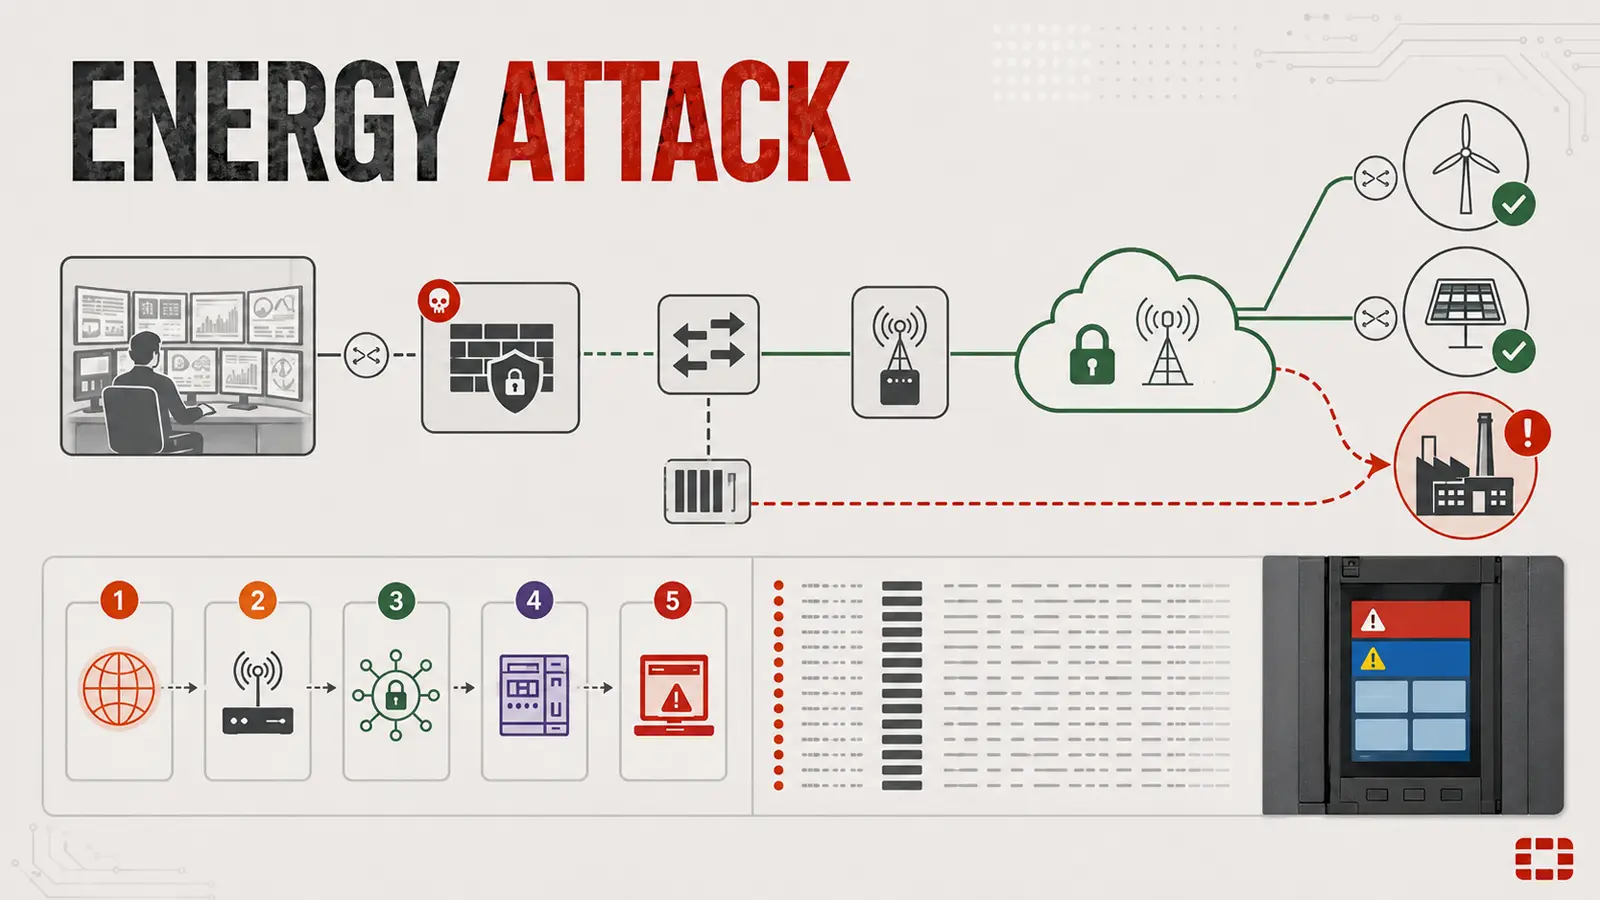
CERT.PL đã báo cáo rằng điều này cho thấy cách một kết nối dường như bị cô lập tạo ra rủi ro khi các thiết bị được gắn có thể giao tiếp tự do. Kẻ tấn công ban đầu đã giành quyền truy cập vào một thiết bị biên của trang trại gió, thiết bị này kiêm nhiệm cả chức năng tường lửa và VPN. VPN hướng ra internet thiếu xác thực đa yếu tố cho các tài khoản được định nghĩa cục bộ.
Việc kiểm soát quản trị có khả năng đã cung cấp cho kẻ xâm nhập thông tin xác thực cho một tài khoản VPN có thể truy cập vào mọi phân đoạn mạng. Sau đó, kẻ tấn công đã tìm thấy một bộ định tuyến di động được kết nối cả với trang trại gió và một APN riêng, một mạng di động dành cho nhà điều hành hệ thống phân phối. Bảng điều khiển web và dịch vụ SSH của bộ định tuyến này trở thành cầu nối vào APN.
Khai thác kết nối qua APN riêng
Mục tiêu tiếp theo là một bộ điều khiển CHP, có thể truy cập thông qua APN. Giao diện quản trị web của nó sử dụng thông tin đăng nhập mặc định. Sau khi kích hoạt SSH, kẻ tấn công đã tạo một đường hầm khác vào mạng công nghệ vận hành. Chuỗi tấn công này rất quan trọng vì các APN riêng thường được coi là phương tiện truyền tải được bảo vệ.
Trong trường hợp này, một cấu hình đã cho phép kết nối giữa các thiết bị được gắn tùy ý, trên thực tế cho phép một cuộc xâm phạm tại một địa điểm lan sang địa điểm khác. Người theo dõi các cuộc điều tra về lỗ hổng FortiGate sẽ nhận ra bài học rộng hơn: kiểm soát một thiết bị biên có thể làm lộ ra nhiều hơn là chính thiết bị đó.
Giai đoạn chuẩn bị và thực thi tấn công
Trong khoảng thời gian từ ngày 18 đến ngày 25 tháng 12, kẻ xâm nhập đã quét các dịch vụ điều khiển từ xa và công nghiệp. Sau đó, chúng khám phá mạng CHP và cố gắng truy cập vào tường lửa cũng như các hệ thống máy tính từ xa của nó. Hoạt động này bao gồm việc liên lạc thành công với ba bộ điều khiển Siemens trước hoạt động cuối cùng, cho thấy sự chuẩn bị có chủ đích thay vì một cuộc tấn công cơ hội.
Vào buổi sáng ngày 29 tháng 12, kẻ tấn công đã truy cập giao diện giám sát của nhà máy và sau đó là các bộ điều khiển Siemens S7. Các bộ điều khiển này chuyển sang chế độ STOP, làm ngừng hoạt động tuabin hơi nước và hệ thống xử lý nước. Nhân viên đã khôi phục cài đặt gốc và nạp lại các bản sao lưu logic, giới hạn thời gian ngừng hoạt động. Tuy nhiên, quá trình khôi phục này cũng xóa nhật ký thiết bị cần thiết cho việc xem xét pháp y.
Hành động phá hoại và gây khó khăn cho phục hồi
Kẻ tấn công cũng đã đặt lại các máy chủ thiết bị nối tiếp và các thiết bị chuyển mạch mạng, thay đổi mật khẩu của chúng và điều chỉnh cài đặt mạng để làm chậm quá trình khôi phục. Hoạt động này tiếp tục trong gần năm giờ sau khi nhà máy bắt đầu phục hồi. Bộ điều khiển cổng đã bị hỏng, bộ định tuyến di động bị đặt lại và thiết bị biên ban đầu được khôi phục về cài đặt gốc, xóa bằng chứng quan trọng.
Vụ việc khác với hoạt động của mã độc phá hoại DynoWiper được báo cáo ở những nơi khác trong chiến dịch Ba Lan rộng lớn hơn. Lý do là lộ trình này tập trung vào việc thao túng trực tiếp các thiết bị công nghiệp. Tuy nhiên, nó vẫn đạt được mục tiêu tương tự: gián đoạn các hoạt động thiết yếu đồng thời gây khó khăn cho việc phục hồi.
Khuyến nghị bảo mật cho hệ thống công nghiệp
CERT.PL khuyến nghị kiểm toán cấu hình APN riêng, bật tính năng cô lập máy khách và coi APN là không đáng tin cậy khi nó kết nối vào một mạng vận hành. Các tổ chức nên hạn chế kết nối bằng danh sách cho phép (allowlists), phân đoạn cổng khỏi các hệ thống điều khiển, giám sát lưu lượng truy cập bất thường, tập trung hóa nhật ký cổng, xóa các dịch vụ quản trị bị lộ, thay đổi thông tin đăng nhập mặc định và bao gồm các biện pháp này trong các bài kiểm tra xâm nhập và đánh giá kiến trúc.
Các biện pháp kiểm soát đó nên được kiểm tra độc lập thường xuyên. Lời khuyên này phù hợp với nhu cầu bảo vệ quyền truy cập VPN bị lộ, nhưng nó cũng áp dụng cho mọi tuyến đường được cho là riêng tư vào các hệ thống công nghiệp.
Các chỉ số xâm phạm (IoCs) được liệt kê trong báo cáo gốc, tuy nhiên, địa chỉ IP và tên miền đã được làm mờ để ngăn chặn phân giải hoặc siêu liên kết vô tình. Chúng chỉ nên được làm rõ trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.
Tìm hiểu thêm về các lỗ hổng bảo mật và các mối đe dọa mạng mới nhất để bảo vệ hệ thống của bạn. Việc cập nhật bản vá và áp dụng các biện pháp bảo mật mạnh mẽ là vô cùng quan trọng trong bối cảnh các cuộc tấn công mạng ngày càng tinh vi.