Các chiến dịch tấn công mạng gần đây đang sử dụng phishing emails để chiếm quyền truy cập vào các phiên Microsoft 365, đặc biệt nhắm vào các hộp thư chứa thông tin bảng lương. Một chiến dịch đáng chú ý được các nhà phân tích của Arctic Wolf phát hiện, cho thấy một phương thức tinh vi nhằm thực hiện các hành vi gian lận tài chính ngay cả khi xác thực đa yếu tố (MFA) đã được kích hoạt.
Phương thức tấn công lừa đảo mới nhắm vào Microsoft 365
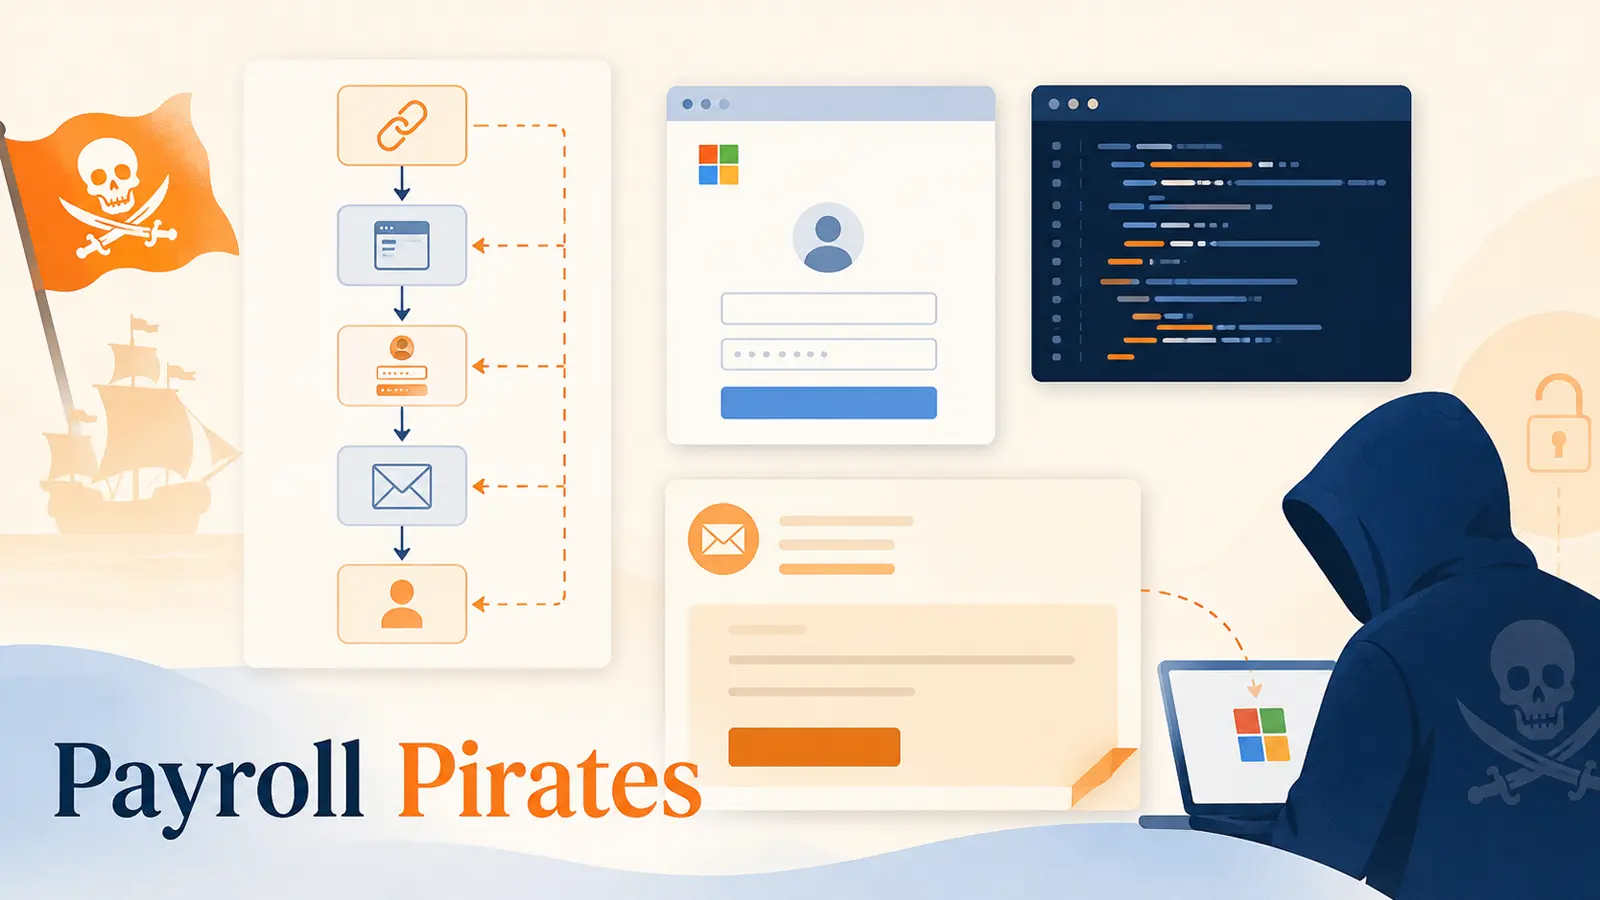
Các tin nhắn lừa đảo được thiết kế để giả mạo thông báo cuộc gọi tự động, mời người nhận truy cập vào một cổng thông tin thư thoại. Tuy nhiên, thay vì chuyển hướng đến một hệ thống thư thoại hợp pháp, cú nhấp chuột sẽ đi qua chuỗi các dịch vụ chuyển hướng trước khi đến một trang đăng nhập giả mạo. Tại đây, kẻ tấn công sử dụng kỹ thuật adversary-in-the-middle (AiTM) để chặn và thu thập thông tin xác thực đăng nhập thực tế của Microsoft.
Phương thức này cho phép kẻ tấn công có được mã ủy quyền và thông tin phiên của người dùng ngay cả sau khi họ đã hoàn thành quy trình đăng nhập và xác thực đa yếu tố. Điều này cho thấy rằng việc chỉ đặt lại mật khẩu không đủ để khắc phục hoàn toàn các sự cố bảo mật này.
Phạm vi và đối tượng bị ảnh hưởng
Hoạt động tấn công này đã được ghi nhận trên nhiều lĩnh vực khác nhau, bao gồm y tế, giáo dục, sản xuất, chính phủ và các tổ chức dịch vụ chuyên nghiệp tại khu vực Bắc Mỹ và Châu Âu. Trong tháng 7, hàng trăm tổ chức đã nhận được các email này, với các cuộc xâm nhập được tìm thấy trong nhiều môi trường CNTT khác nhau.
Báo cáo của Arctic Wolf chỉ ra rằng hoạt động này trùng lặp với chiến dịch Storm-2755 của Microsoft, còn được biết đến với tên gọi Payroll Pirates. Thay vì thực hiện các hành vi gian lận ngay lập tức, kẻ tấn công thường ưu tiên duy trì quyền truy cập, xác định các nhân viên bộ phận tài chính và thu thập thông tin chi tiết có thể được sử dụng để lạm dụng bảng lương trong tương lai.
Kỹ thuật AiTM và chuỗi chuyển hướng
Email lừa đảo ban đầu thường chứa logo của Microsoft, thông tin người gọi giả mạo và một chủ đề theo định dạng “[Tổ chức] :ATTN: Review messages. Ref id: [chuỗi ngẫu nhiên]”. Điểm đáng chú ý là chuỗi chuyển hướng của cuộc tấn công lạm dụng các liên kết Google Meet, quảng cáo của Google và dịch vụ lưu trữ Amazon S3. Việc sử dụng các nền tảng phổ biến này làm cho điểm đến độc hại khó bị các bộ lọc danh tiếng phát hiện.
Tại trang đích, một proxy AiTM sẽ xen vào giữa nạn nhân và Microsoft. Nó chuyển tiếp các trang xác thực hợp lệ theo thời gian thực, sau đó thu thập mã ủy quyền và thông tin phiên sau khi nạn nhân hoàn thành đăng nhập và MFA. Cuối cùng, kit tấn công kiểm tra các chi tiết trình duyệt, cài đặt màn hình, ngôn ngữ, vị trí và các dấu hiệu tự động hóa trước khi chuyển tiếp khách truy cập.
Sau đó, kẻ tấn công dường như sử dụng cơ sở hạ tầng proxy dân cư gần với quốc gia của nạn nhân, làm cho các lần đăng nhập độc hại sau này trông giống như các kết nối thông thường từ nhà hoặc thiết bị di động. Điều này cho thấy rằng AiTM session hijacking là một mối đe dọa dai dẳng, khó có thể ngăn chặn chỉ bằng MFA truyền thống.
Dấu hiệu nhận biết sớm và hành vi sau xâm nhập
Chỉ trong vòng vài phút sau khi người dùng bị lừa đăng nhập, các hoạt động đăng nhập đáng ngờ vào Office 365 có thể bắt đầu. Arctic Wolf đã quan sát thấy sự kết hợp không điển hình giữa thiết bị và trình duyệt, bao gồm cả trình duyệt di động được báo cáo trên Windows 10, cùng với lỗi 90014 trong một số lần thử xác thực. Mặc dù lỗi này không xuất hiện phổ biến, nhưng sự hiện diện của nó cùng với các tín hiệu bất thường khác có thể hữu ích cho công tác điều tra.
Trong khoảng 11 đến 24 giờ sau đó, kẻ tấn công bắt đầu làm mới các phiên bị xâm nhập khoảng tám giờ một lần từ các địa chỉ IP dân cư thay đổi. Cùng một SessionID được duy trì trong khi địa chỉ IP, mạng và vị trí địa lý thay đổi, cho thấy hoạt động quản lý tập trung hơn là một nhân viên bình thường di chuyển giữa các mạng.
Kẻ tấn công sau đó sử dụng Microsoft Graph để tìm kiếm nhân viên phụ trách bảng lương, nhân sự, tài chính và hành chính. Mục tiêu là xác định các thư điện tử liên quan đến hóa đơn, thanh toán, ngân hàng, phúc lợi và các tài liệu nội bộ. Điều này tương tự với rủi ro được mô tả trong các báo cáo về việc hacker sử dụng Microsoft Graph để do thám thông tin bảng lương, nơi kiến thức về hộp thư có thể giúp tội phạm nhắm mục tiêu vào các quy trình lương hoặc chuyển khoản trực tiếp.
Trong hầu hết các trường hợp, kẻ tấn công không thay đổi mật khẩu, không sử dụng thiết bị mới, không thiết lập chuyển tiếp thư hoặc không gửi email lừa đảo hàng loạt. Sự kiềm chế này làm giảm các dấu hiệu cảnh báo. Trong một số ít trường hợp, kẻ tấn công đã tạo các quy tắc di chuyển thư vào mục Đã xóa và đánh dấu chúng là đã đọc, có khả năng che giấu các phản hồi trong khi yêu cầu tài chính đang được theo đuổi.
Phát hiện và ứng phó với các cuộc tấn công AiTM
Để phát hiện hiệu quả các cuộc tấn công này, các chuyên gia bảo mật nên kết hợp dữ liệu từ nhật ký danh tính, nhật ký phiên và nhật ký hộp thư thay vì chỉ đánh giá từng lần đăng nhập riêng lẻ. Các nhà điều tra nên tìm kiếm hoạt động Outlook sử dụng Firefox hoặc Python Requests, các lần truy cập định kỳ tám giờ với cùng một SessionID, các truy vấn Microsoft Graph nhắm vào các vai trò liên quan đến tài chính và các sự kiện MailItemsAccessed bất thường.
Mối đe dọa rộng lớn hơn về việc session hijacking thông qua AiTM cho thấy tại sao các nhóm phụ trách bảng lương cần xác minh độc lập các thay đổi về chi tiết ngân hàng. Nếu nghi ngờ bị xâm phạm, tổ chức cần thu hồi ngay lập tức các phiên hoạt động, đặt lại thông tin đăng nhập và đăng ký lại MFA. Ngoài ra, cần xem xét hoạt động của hệ thống bảng lương và nhân sự trong toàn bộ khoảng thời gian phơi nhiễm tiềm ẩn, đặc biệt là các thay đổi về chi tiết chuyển khoản trực tiếp.
Việc kiểm tra nhật ký kiểm toán sẽ giúp xác định những thư nào đã bị truy cập và tìm kiếm các mẫu tương tự trên các tài khoản. Về lâu dài, các phương pháp đăng nhập có khả năng chống phishing, quy tắc truy cập thiết bị được quản lý và Đánh giá Truy cập Liên tục có thể giảm giá trị của các phiên bị đánh cắp.
Các tổ chức nên lưu giữ nhật ký đăng nhập không tương tác, vì các lần làm mới định kỳ có thể khó bị phát hiện nếu không có chúng. Đồng thời, cần đào tạo nhân viên cách báo cáo các thông báo thư thoại không mong muốn trước khi nhấp vào bất kỳ liên kết nào.
Các chỉ số về mối đe dọa (IoCs) có thể bao gồm địa chỉ IP và tên miền cụ thể liên quan đến các chiến dịch này. Việc phân tích các chỉ số này trong các nền tảng tình báo mối đe dọa có thể giúp xác định và ngăn chặn các cuộc tấn công trong tương lai.
Để ngăn chặn phishing và mã độc mới trước khi chúng xâm phạm doanh nghiệp, việc tích hợp dữ liệu tình báo thời gian thực từ các trung tâm điều hành an ninh (SOC) trên toàn thế giới là rất quan trọng.