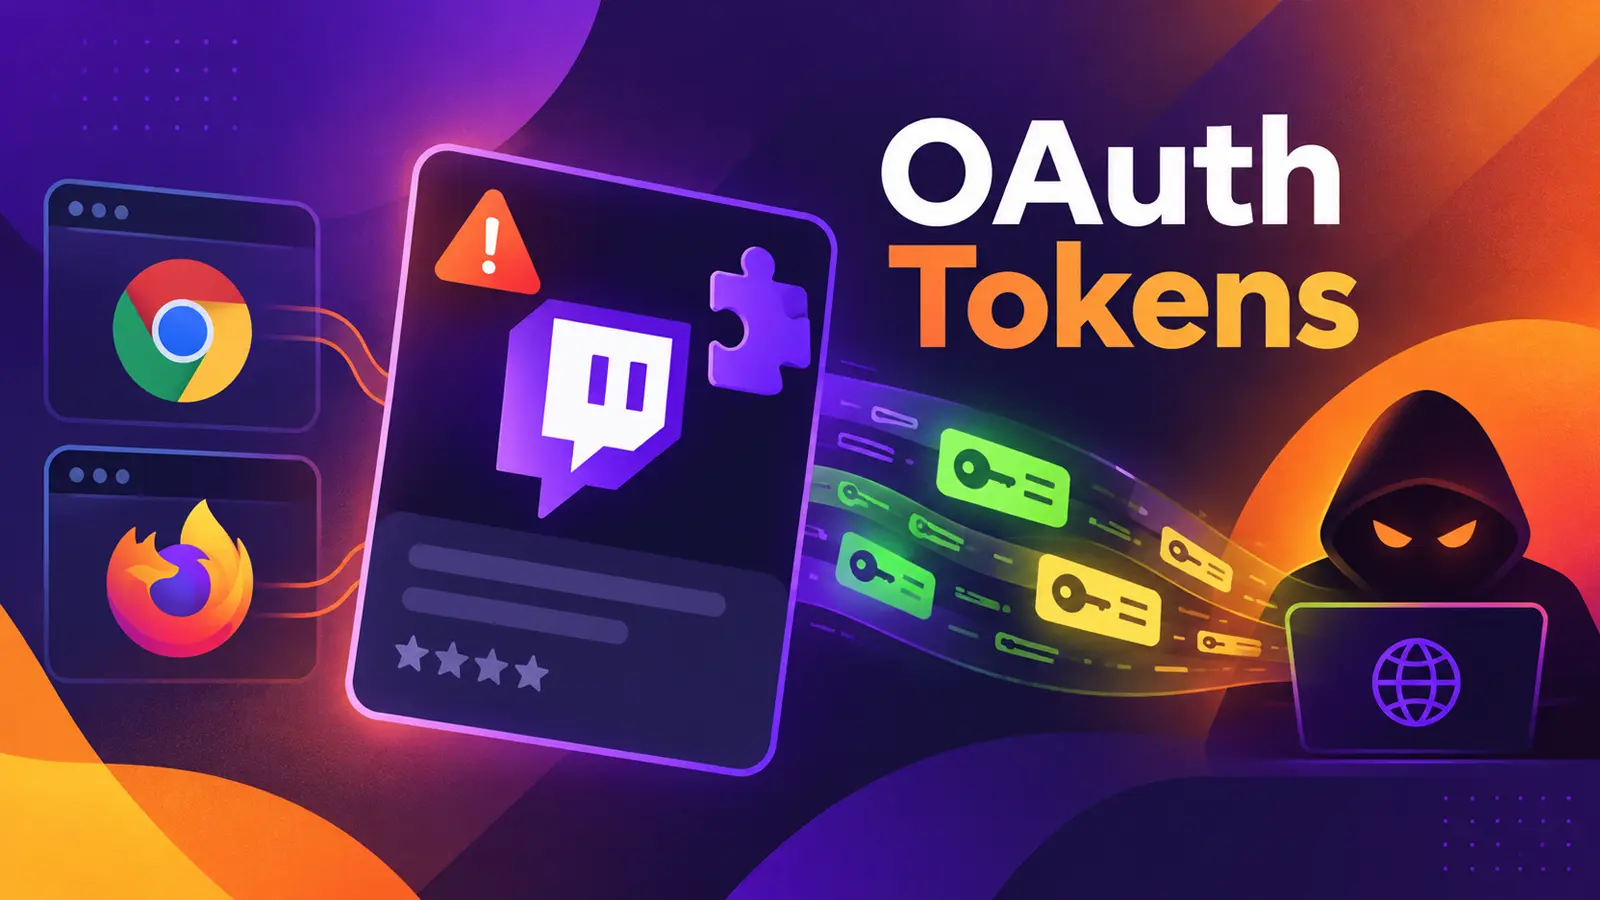
Một tiện ích mở rộng trình duyệt được quảng cáo là công cụ hỗ trợ xem Twitch đã bị phát hiện gửi các token tài khoản trực tiếp thông qua các máy chủ do nhà điều hành kiểm soát. Lỗ hổng này cho phép chiếm quyền điều khiển tài khoản của người dùng.
Chi tiết về tiện ích mở rộng độc hại
Tiện ích mở rộng này có tên “Twitch Enhanced Viewer | JeetBot”, đã có sẵn cho người dùng Chrome và Firefox. Nó quảng cáo các tính năng tiện lợi như chặn quảng cáo, phát lại chất lượng cao hơn, bỏ chặn luồng theo khu vực và tự động thu thập điểm kênh.
Tuy nhiên, nguy cơ tiềm ẩn nằm phía sau các tính năng tưởng chừng hữu ích này. Để thay đổi cách phân phối video, tiện ích đã định tuyến lại các yêu cầu danh sách phát của Twitch thông qua các proxy của bên thứ ba.
Trong quá trình đó, tiện ích đã thu thập token phiên OAuth của người dùng đã đăng nhập và làm lộ nó cho các hệ thống proxy này. Điều này biến một tiện ích giải trí thành một kênh tiềm năng để chiếm quyền điều khiển tài khoản.
Phát hiện và phạm vi ảnh hưởng
Các nhà phân tích tại Socket.dev đã xác định tiện ích mở rộng đa nền tảng này và phát hiện ra rằng các phiên bản hiện tại của nó đã truyền thông tin xác thực cho gần như mọi kênh mà nạn nhân xem. Danh sách tiện ích trên Chrome cho thấy khoảng 30.000 người dùng, trong khi trên Firefox có 552 người dùng, nâng tổng số lượt cài đặt bị phơi nhiễm lên khoảng 31.000 trên cả hai trình duyệt.
Báo cáo của Socket.dev, được chia sẻ với Cyber Security News (CSN), cho biết tiện ích đã gửi token OAuth Twitch trực tiếp đến cơ sở hạ tầng được liên kết với một dịch vụ bot thương mại. Các phát hiện này bổ sung vào một mô hình ngày càng gia tăng, trong đó các tiện ích đáng tin cậy lạm dụng các quyền được cấp, tương tự như các tiện ích Firefox độc hại từng bị phát hiện đánh cắp OAuth.
Tiện ích này không cần phải lừa người dùng nhập mật khẩu trên một trang giả mạo. Kịch bản trang của nó đọc tiêu đề Authorization được sử dụng bởi chính trình khách web của Twitch, chuyển dữ liệu đó cho một worker nền và khôi phục token OAuth gốc.
Thông tin xác thực cấp tài khoản này nhạy cảm hơn nhiều so với token riêng biệt cần thiết để lấy luồng video. Khi người dùng mở một kênh, tiện ích sẽ định tuyến lại yêu cầu danh sách phát đến một proxy do nhà điều hành kiểm soát và thêm token tài khoản dưới dạng tham số xác thực trong địa chỉ. Thiết kế này có nghĩa là token có thể được ghi dưới dạng văn bản thuần trong các nhật ký yêu cầu của proxy. Firefox và Chrome sử dụng các cơ chế trình duyệt khác nhau nhưng đều dẫn đến cùng một kết quả.
Các phiên bản v85.x hiện tại chỉ loại trừ 10 kênh streamer tiếng Nga được mã hóa cứng khỏi việc chuyển tiếp token. Mọi kênh được xem khác đều có thể kích hoạt việc này. Các phiên bản v4.x trước đó thì trực tiếp hơn, đăng các token bị chụp tới một điểm cuối set-token chuyên dụng và sử dụng các vị trí thu thập dự phòng nếu cần.
Tác động và khuyến nghị bảo mật
Một token OAuth bị đánh cắp hoạt động như một thông tin xác thực dạng bearer, nghĩa là bất kỳ ai có nó đều có thể sử dụng tài khoản mà không cần biết mật khẩu hoặc vượt qua kiểm tra xác thực hai yếu tố. Báo cáo cho biết token này có thể cho phép hoạt động chat và whisper, truy cập cài đặt tài khoản và chi tiêu điểm kênh. Việc lạm dụng các phiên hoạt động tương tự đã xuất hiện trong các cuộc tấn công chèn mã tiện ích Chrome.
Tuyên bố của cửa hàng tiện ích cho biết dữ liệu người dùng sẽ không được thu thập hoặc xử lý, nhưng việc chuyển tiếp được quan sát lại mâu thuẫn với những tuyên bố đó. Việc tiện ích truy cập rộng rãi vào các dịch vụ Twitch và đích đến proxy của bên thứ ba đã tạo ra sự phơi nhiễm này. Đây là lý do tại sao người dùng nên coi các tiện ích xử lý lưu lượng truy cập từ một trang web đã đăng nhập là có khả năng truy cập vào các thông tin xác thực phiên có giá trị.
Bất kỳ ai đã cài đặt Twitch Enhanced Viewer | JeetBot nên gỡ bỏ nó khỏi Chrome hoặc Firefox. Sau đó, họ nên sử dụng cài đặt tài khoản Twitch để ngắt kết nối tất cả các phiên và đăng nhập lại. Hành động này sẽ vô hiệu hóa các token đã được gửi khi tiện ích còn hoạt động. Người dùng cũng nên xem lại hoạt động chat, whisper, cài đặt và điểm kênh gần đây để phát hiện các thay đổi mà họ không thực hiện trước khi sử dụng lại tài khoản.
Các nhóm bảo mật nên tìm kiếm các danh mục trình duyệt được quản lý để xác định hai mã nhận dạng tiện ích và chặn cơ sở hạ tầng đã liệt kê ở cấp độ mạng. Họ cần đặc biệt chú ý đến các tiện ích có quyền truy cập vào các dịch vụ được xác thực và các đích proxy bên ngoài. Các trường hợp gần đây liên quan đến các tiện ích trình duyệt bị xâm phạm đánh cắp thông tin xác thực cho thấy tầm quan trọng của việc xem xét kịp thời các thay đổi về quyền và nhà xuất bản.
Đối với các nhà phát triển, bài học cốt lõi rất đơn giản: không bao giờ gửi tiêu đề xác thực hoặc token qua một máy chủ của bên thứ ba chỉ để cung cấp một tính năng tiện lợi. Nếu việc proxy là không thể tránh khỏi, thông tin xác thực phải được loại bỏ trước khi lưu lượng truy cập rời khỏi trình duyệt và hành vi này phải được công bố rõ ràng. Người dùng có thể giảm thiểu rủi ro bằng cách chỉ giữ lại các tiện ích cần thiết và kiểm tra các quyền mới trước khi chấp nhận các bản cập nhật.
Chỉ số xâm nhập (IoCs)
Dưới đây là các chỉ số xâm nhập được ghi nhận:
- Domain:
buy-me-a-coffee.com - URL:
https://buy-me-a-coffee.com/api/v2/case_interactions - IP Address:
192.236.162.81
Lưu ý: Các địa chỉ IP và tên miền được làm mờ (ví dụ: [.]) để ngăn chặn việc phân giải hoặc siêu liên kết ngoài ý muốn. Chỉ khôi phục lại định dạng đầy đủ trên các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.
Luôn cập nhật cho Trung tâm Điều hành An ninh (SOC) của bạn về các mã độc và tấn công lừa đảo đang hoạt động trong vòng 24 giờ kể từ khi chúng xuất hiện. Hãy thử ANYRUN để ngăn chặn sự cố bằng cách phát hiện sớm.