Một email lừa đảo duy nhất đã cung cấp cho kẻ tấn công quyền truy cập vào tài khoản Microsoft 365 của một nhân viên tài chính, dẫn đến việc chuyển hướng các khoản thanh toán của nhà cung cấp. Sự cố này cho thấy cách tội phạm có thể vượt qua xác thực đa yếu tố (MFA) mà không cần cài đặt mã độc hoặc xâm nhập vào thiết bị công ty. Đây là một ví dụ điển hình về mối đe dọa mạng ngày càng tinh vi.
Tấn công lừa đảo tinh vi nhắm vào tài khoản Microsoft 365
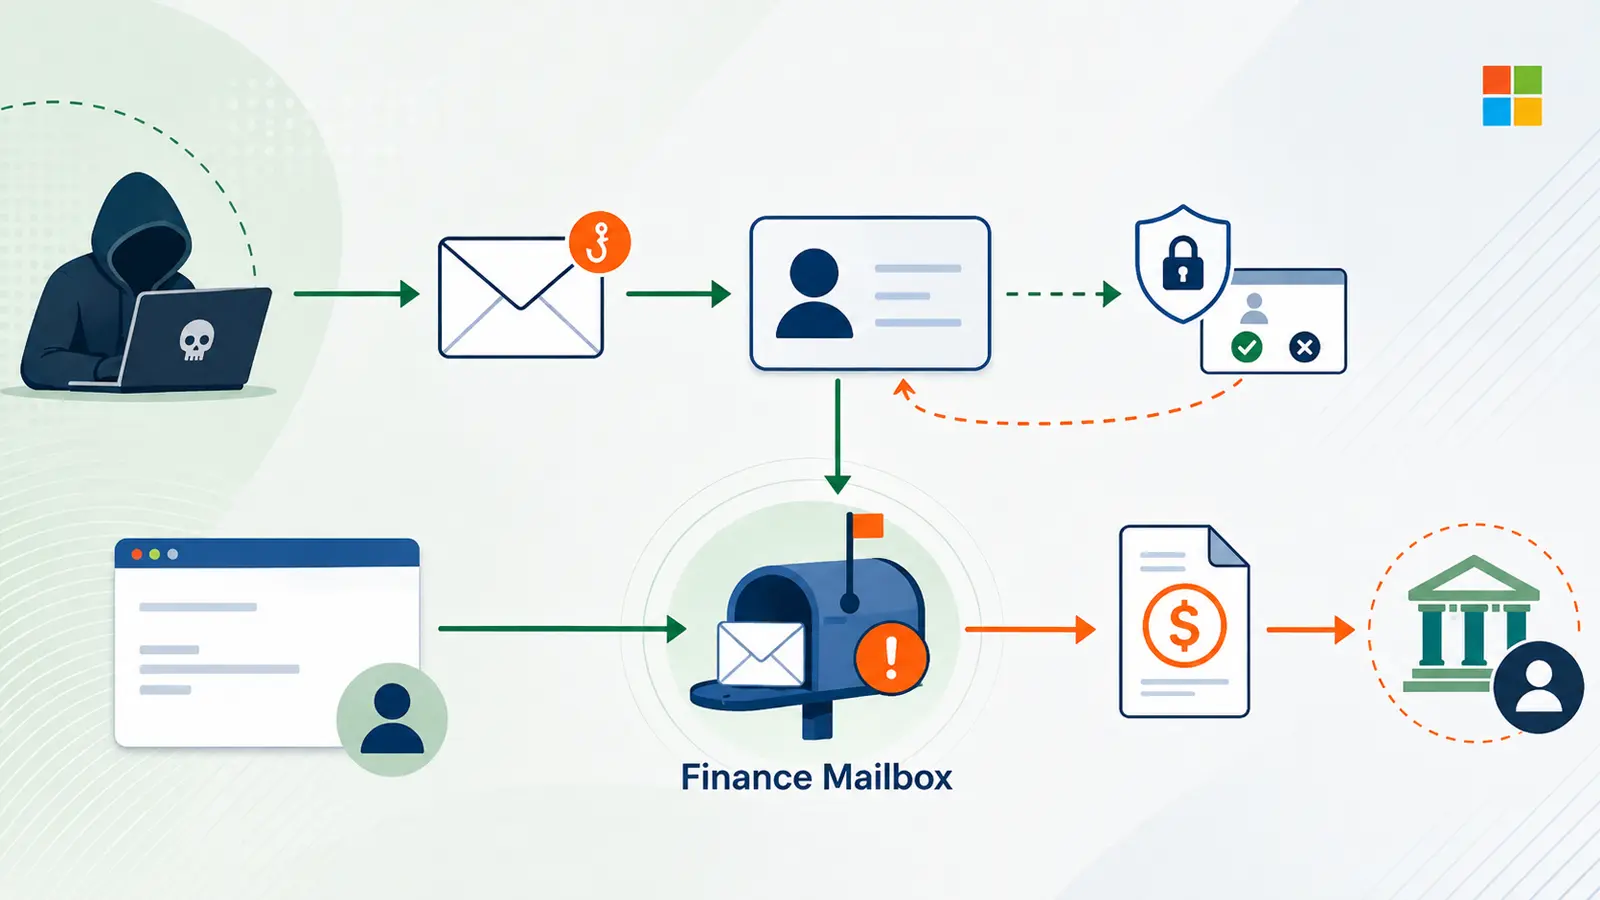
Kẻ tấn công đã sử dụng một thông điệp theo chủ đề nhân sự nhắm mục tiêu, tuyên bố rằng yêu cầu nghỉ phép đã được phê duyệt (paid-time-off request) đã bị từ chối. Email hướng người nhận xem xét “các ngày xung đột”, nhưng liên kết trong đó đã dẫn qua nhiều lần chuyển hướng đến một trang đăng nhập Microsoft 365 giả mạo. Trang này được thiết kế để thu thập thông tin phiên đăng nhập đã được xác thực thành công.
Các nhà phân tích từ TrendAI đã xác định hoạt động này là một chiến dịch tấn công chiếm đoạt email doanh nghiệp (Business Email Compromise – BEC) chỉ hoạt động trên nền tảng đám mây. Kẻ tấn công đã không triển khai các công cụ đánh cắp thông tin (infostealer), công cụ truy cập từ xa (remote-access tool) hoặc bất kỳ mã độc nào khác. Thay vào đó, họ dựa vào dữ liệu phiên trình duyệt bị đánh cắp, quyền truy cập hộp thư và các email thay đổi thanh toán được thực hiện đúng thời điểm để chuyển tiền vào các tài khoản ngân hàng mà họ kiểm soát.
TrendAI lưu ý rằng trường hợp này nhấn mạnh một điểm yếu ngày càng tăng trong các cuộc tấn công tập trung vào định danh. MFA có thể ngăn chặn nhiều nỗ lực đánh cắp mật khẩu, nhưng nó không phải lúc nào cũng bảo vệ tài khoản khi nạn nhân bị lừa hoàn thành một lượt đăng nhập hợp lệ thông qua một kênh chuyển tiếp do kẻ tấn công kiểm soát. Các chiến dịch đánh cắp phiên Microsoft 365 tương tự đã cho thấy rằng kẻ tấn công ngày càng nhắm mục tiêu vào các phiên trình duyệt đã được xác thực thay vì chỉ thu thập thông tin đăng nhập.
Chi tiết chiến dịch tấn công
Cuộc tấn công bắt đầu bằng một email cá nhân hóa có tiêu đề “PTO Request Denied” (Yêu cầu nghỉ phép bị từ chối) gửi đến một người dùng trong bộ phận tài chính. Email này sử dụng tên, chức vụ và thông tin tổ chức của nhân viên, làm cho thông điệp trở nên đáng tin cậy hơn so với một nỗ lực lừa đảo hàng loạt. Nút bấm trong email sử dụng liên kết theo dõi của SendGrid trước khi gửi nạn nhân qua một chuỗi các trang web do kẻ tấn công kiểm soát.
Tại điểm đến cuối cùng, nạn nhân nhìn thấy một trang đăng nhập Microsoft 365 giả mạo. Trang này hoạt động như một kênh chuyển tiếp (relay) kiểu Adversary-in-the-Middle (AiTM). Nó chuyển tiếp thông tin đăng nhập và phê duyệt MFA của người dùng tới dịch vụ hợp pháp theo thời gian thực, sau đó thu thập cookie phiên đã được xác thực được tạo ra sau khi đăng nhập thành công. Cookie phiên này chính là chìa khóa cho việc xâm nhập.
Thay vì yêu cầu mật khẩu hoặc mã MFA lặp đi lặp lại, kẻ tấn công đã phát lại (replay) phiên hợp lệ từ cơ sở hạ tầng VPN thương mại và hiển thị với Microsoft 365 như thể đó là nhân viên đã được xác thực. Chiến thuật này cũng là trọng tâm của các cuộc tấn công lừa đảo AiTM gần đây nhắm vào người dùng doanh nghiệp, nơi tội phạm chặn các phiên web trực tiếp thay vì chỉ thu thập thông tin đăng nhập.
Các nhà điều tra đã phát hiện các lượt đăng nhập từ Amsterdam và Los Angeles cách nhau khoảng một phút, một mô hình di chuyển không thể hợp pháp. Dữ liệu viễn trắc học (telemetry) của Microsoft 365 cho thấy MFA đã được thỏa mãn trước đó, không có thử thách mới, không có hoạt động đăng nhập thất bại và không có kiểm soát truy cập có điều kiện nào được áp dụng cho phiên được phát lại. Điều này cho thấy sự tinh vi của kẻ tấn công trong việc vượt qua các biện pháp bảo mật.
Chiếm quyền truy cập và thực hiện giao dịch gian lận
Kẻ tấn công sau đó đã truy cập vào Exchange Online, SharePoint, Microsoft 365 Search và một hộp thư kế toán phải thu được chia sẻ thông qua các quyền hiện có của người dùng bị xâm nhập. Điều này cho phép họ truy cập vào các hóa đơn thực tế, các cuộc trao đổi thanh toán và thông tin nhà cung cấp mà họ có thể sử dụng để làm cho các yêu cầu gian lận trông có vẻ bình thường.
Kế hoạch chuyển hướng thanh toán diễn ra trong hai giai đoạn, kéo dài khoảng 30 ngày. Đầu tiên, kẻ tấn công mạo danh liên hệ kế toán của một nhà cung cấp thông qua một tài khoản webmail miễn phí. Họ tham chiếu khoảng 20 hóa đơn tồn đọng hợp pháp, yêu cầu chuyển từ séc giấy sang thanh toán ACH và cung cấp các tài liệu ủy quyền cùng tài liệu thuế giả mạo. Kẻ tấn công giữ cho chuỗi email hoạt động trong hơn ba tuần. Các lần theo dõi liên tục của họ đã gây áp lực lên bộ phận tài chính để cập nhật thông tin ngân hàng của nhà cung cấp, trong khi quyền truy cập hộp thư bị đánh cắp cho phép họ nhìn vào các cuộc trò chuyện nội bộ và tình trạng thanh toán.
Loại hình gian lận hóa đơn này rất giống với chuỗi tấn công chuyển hướng thanh toán BEC, nơi tội phạm giám sát các cuộc thảo luận kinh doanh hợp pháp trước khi chèn thông tin chi tiết ngân hàng gian lận. Trong giai đoạn thứ hai, kẻ tấn công mạo danh một đồng nghiệp kế toán cấp cao bằng cách sử dụng một tên miền trông giống hệt. Họ đã gửi các thông báo xác minh nội bộ để đẩy một số cập nhật ngân hàng nhà cung cấp thông qua quy trình phê duyệt. Việc kết hợp mạo danh nhà cung cấp bên ngoài và mạo danh nhân viên nội bộ đã làm cho các yêu cầu giả mạo dường như được xác nhận độc lập.
Để ngăn chặn việc bị phát hiện, các tác nhân đã tạo ba quy tắc hộp thư độc hại. Các quy tắc này tự động lưu trữ và đánh dấu các thông báo thu tiền của nhà cung cấp là đã đọc, sau đó ngăn chặn các quy tắc khác xử lý các tin nhắn đó. Họ cũng xóa các email có thể làm lộ vụ lừa đảo, cho phép các thông báo thanh toán quá hạn từ nhà cung cấp thực tế không bị nhìn thấy. Đây là một ví dụ rõ ràng về cách các cuộc tấn công mạng có thể gây thiệt hại tài chính nghiêm trọng.
Phòng ngừa và ứng phó
Các tổ chức nên điều tra các cảnh báo về việc di chuyển bất khả thi (impossible-travel alerts) cùng với các thay đổi quy tắc hộp thư, hoạt động token bất thường và việc xóa email. Họ cũng nên bật tính năng bảo vệ token khi có sẵn, thu hồi các phiên hoạt động sau khi nghi ngờ bị xâm phạm và yêu cầu phê duyệt kép cùng với xác minh điện thoại ngoài băng tần bằng số điện thoại đáng tin cậy trước khi thay đổi hướng dẫn thanh toán của nhà cung cấp. Các phương pháp xác thực chống lừa đảo có thể giảm thiểu hơn nữa việc tiếp xúc với các kỹ thuật lừa đảo bỏ qua MFA.
Các chỉ số xâm phạm (Indicators of Compromise – IoCs) có thể bao gồm các tệp đính kèm PDF chứa thông tin chi tiết về cuộc tấn công, có thể tìm thấy tại liên kết sau: tệp đính kèm báo cáo. Lưu ý rằng các địa chỉ IP và tên miền được làm sạch để tránh phân giải hoặc tạo liên kết ngoài ý muốn. Chỉ nên sử dụng lại các định dạng này trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.